


Для атаки на Tor Browser было достаточно открыть вредоносную страницу

Для атаки на Tor Browser было достаточно открыть вредоносную страницу

Для атаки на Tor Browser было достаточно открыть вредоносную страницу

Mozilla закрыла опасную уязвимость CVE-2026-10702 в JIT-компиляторе Firefox. Для атаки не требовалось нажимать подозрительные кнопки, отключать защиту или устанавливать файлы, хватало зайти на подготовленную злоумышленниками страницу.

Ошибка позволяла выполнить произвольный код внутри изолированного процесса браузера.

Исследователи Nebula Security также подтвердили, что уязвимость затрагивала Tor Browser, если тот был собран на базе уязвимой версии Firefox. Точные релизы Tor пока не названы.

Проблема появилась в Firefox 147 и сохранялась вплоть до версии 151.0.2. Mozilla оценила её опасность как высокую и выпустила исправление в Firefox 151.0.3. В Firefox ESR 140.12 ошибочного кода нет.


Дыра скрывалась в механизме оптимизации JavaScript. Браузер считал одну из операций безобидным чтением памяти, хотя та могла заменить буфер объекта и освободить старый. Оптимизатор продолжал использовать уже протухший указатель, а дальше исследователи превращали эту путаницу в чтение и запись произвольной памяти.

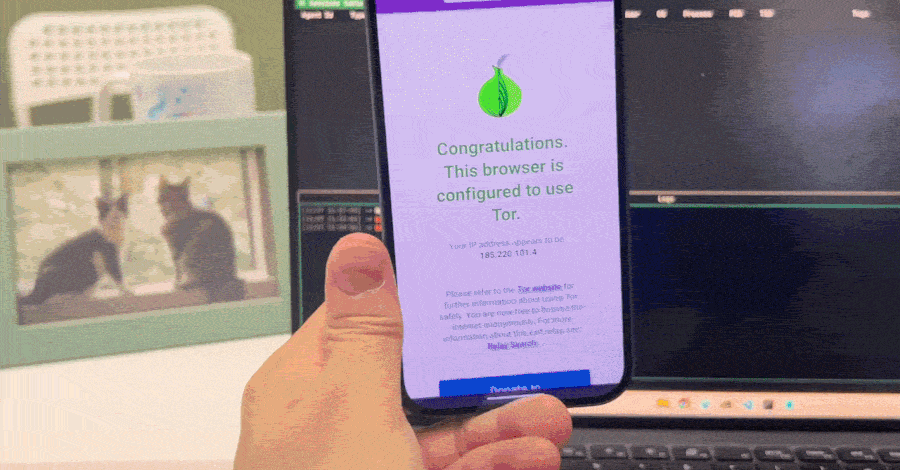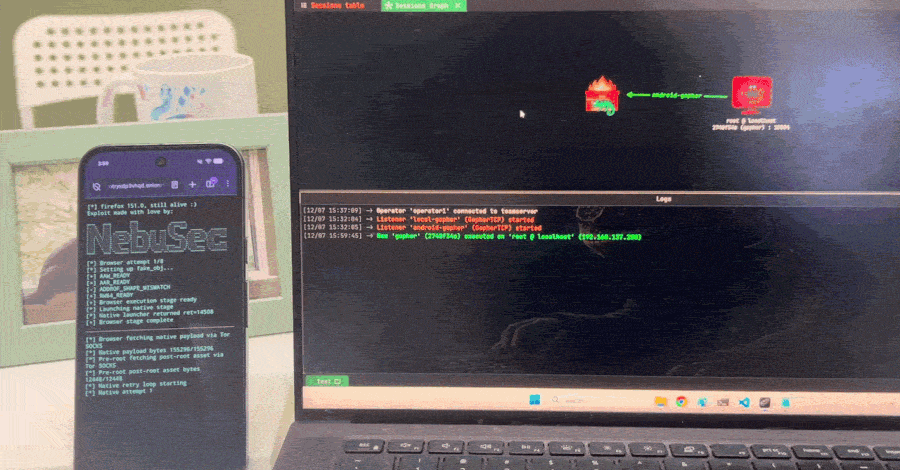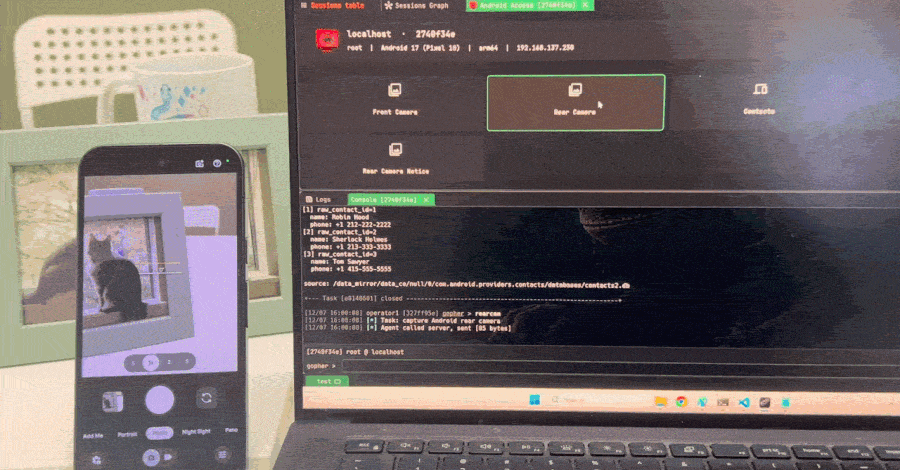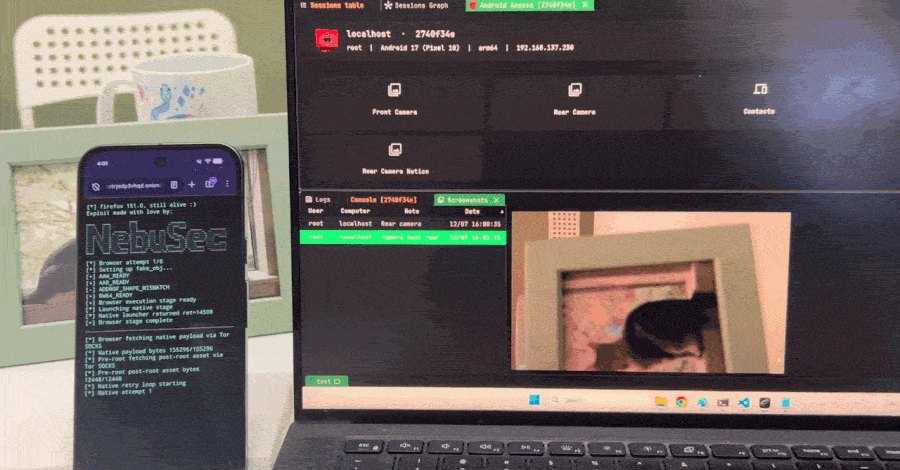
Nebula опубликовала эксплойт и включила его в цепочку IonStack для ARM64-устройства с Android 17. Firefox обеспечивал первый заход, а отдельная уязвимость Linux-ядра CVE-2026-43499, она же GhostLock, позволяла вырваться из браузерной песочницы и получить root. Обновление Firefox закрывает входную дверь, но саму GhostLock не исправляет.

По словам исследователей, браузерная ошибка не привязана к ARM: отдельные этапы работают и на x86, хотя полную цепочку для этой архитектуры пока не собрали.

Доказательств эксплуатации CVE-2026-10702 против обычных пользователей на момент публикации нет. Но после выхода публичного кода ждать приглашения не стоит: Firefox лучше обновить до актуальной версии.

Подпишитесь на новости

Пассворк вдвое снизил цену на менеджер паролей к «Чёрной пятнице»

Пассворк, российский разработчик менеджера паролей и секретов для бизнеса, с 16 ноября по 5 декабря проводит акцию «Чёрная пятница». Для каждой версии продукта действует своё предложение: для установки на серверы компании — скидка, для облачного решения — бонус при пополнении баланса.

Задача, которую решают такие системы, знакома большинству ИТ-отделов. Доступы к рабочим сервисам со временем расползаются по чатам, таблицам и личным заметкам. Сложности начинаются, когда новому сотруднику нужно сразу выдать несколько доступов, уходящему закрыть их, а подрядчику открыть доступ ровно на неделю.

В Пассворке учётные данные хранятся в общих сейфах. Доступ к ним выдаёт администратор через роли и группы, а действия пользователей сохраняются в истории. Новому сотруднику открываются нужные сейфы, у уходящего права отзываются в одном месте, а подрядчику можно открыть только те записи, которые нужны ему для работы.

Версия для установки на серверы подходит организациям, которые хотят хранить данные внутри своего контура. Облачное решение рассчитано на тех, кому нужен быстрый старт без собственной инфраструктуры.

В рамках акции на покупку версии для установки на собственные серверы действует скидка 50%. В облачном решении пополнения баланса в период акции удваиваются.

Продукт можно протестировать бесплатно. Подробные условия опубликованы на сайте Пассворка.

RSS: Новости на портале Anti-Malware.ru