


Финляндия уберёт российский трафик с ЛЭП, операторы ищут обход

Финляндия уберёт российский трафик с ЛЭП, операторы ищут обход

Финляндия уберёт российский трафик с ЛЭП, операторы ищут обход

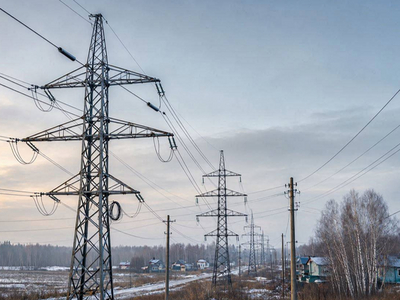
Финская энергетическая компания Fingrid предупредила российских операторов связи: с 2027 года она может прекратить обслуживать опоры ЛЭП, на которых висят волоконно-оптические линии между Россией и Финляндией. По данным «Коммерсанта», кабели планируют обрезать, а опоры — разобрать.

Причина в следующем: электричество из России не поступает в Финляндию с 2022 года, поэтому поддерживать инфраструктуру ради одних только ВОЛС стало невыгодно.

В «Россетях» подтвердили, что российский участок линии 400 кВ Выборгская — Юлликкяля / Кюми уже четыре года работает в ограниченном режиме без энергопереток.

Для российских операторов финское направление остаётся важным. По одной из оценок, через него проходит 60-70% зарубежного трафика, а до 30% линий связи с Финляндией размещены именно на опорах ЛЭП. Остальные кабели проложены вдоль железной дороги и по дну Балтийского моря.

Но рубильник над российским интернетом пока никто не занёс. Операторы уже обсуждают с финскими телеком-компаниями альтернативные маршруты и погранпереходы. Кроме того, трафик можно перераспределить через Белоруссию, страны Балтии, подводные кабели и восточные направления.

Для абонентов демонтаж линий, скорее всего, пройдёт незаметно. Однако резервных каналов станет меньше, а маршрутизацию придётся перенастраивать.

Если выпавшую пропускную способность не удастся компенсировать, отдельные участки Сети могут перегрузиться. Тогда пользователи европейской части России рискуют получить увеличенные задержки и более медленный доступ к зарубежным ресурсам.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru