


Без контекста детектор пропустил 95% Android-вредоносов

Без контекста детектор пропустил 95% Android-вредоносов

Без контекста детектор пропустил 95% Android-вредоносов

Чем больше разрешений просит Android-приложение, тем подозрительнее оно выглядит для алгоритма. Правда, резервному копированию, антивирусу или системе родительского контроля доступ к половине смартфона нужен по работе. Но детекторы решили не разбираться и устроили охоту на невиновных.

Исследователи из Сингапурского университета менеджмента и Нанькайского университета проверили шесть популярных детекторов, включая Drebin, MalScan и MaskDroid.

Им скормили 270 безопасных приложений из 49 категорий Google Play, каждое из которых запрашивало не менее девяти опасных разрешений.

Большинство систем записали во вредоносы больше половины выборки. LLM-детектор LAMD разогнал ложные срабатывания до 80%. Если поставить такой фильтр на входе в магазин приложений или корпоративную инфраструктуру, аналитики будут разгребать очередь, почти целиком набитую легальным софтом.


Проблема в старом принципе: детекторы ищут сходство с известными угрозами. Широкий набор разрешений часто встречается у зловредов, но ровно так же выглядят бэкап-сервисы, антивирусы и инструменты управления устройствами. Как сформулировали авторы работы, отклонение — ещё не вредоносность.

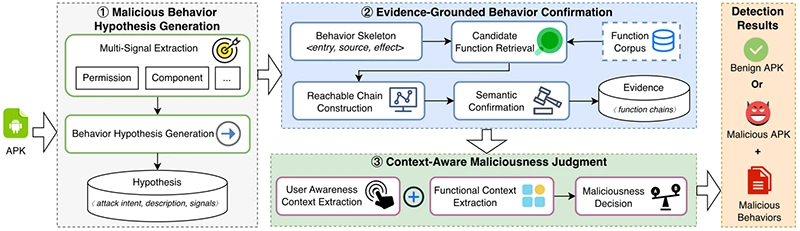
Их система PRAXIS пытается смотреть не только на набор API, но и на контекст. Сначала ИИ предполагает возможную атаку, затем система ищет подтверждающую цепочку вызовов в коде, а после проверяет, соответствует ли поведение назначению приложения и тексту интерфейса.

Такой подход снизил долю ложных тревог на безопасной выборке до 13%, а пропуск вредоносов — примерно до одного из девяти. Однако стоило убрать финальную проверку контекста, как система пропустила 95,3% угроз. Код остался тем же, но без ответа на вопрос «зачем приложение это делает?» защита практически развалилась.

До массового применения PRAXIS тоже далеко: анализ стоит около $0,56 за приложение, а интерфейс и названия функций может подделать сам злоумышленник. Да и 13 ложных тревог на сотню — всё ещё не автоматика, а очередь к живому аналитику.

Подпишитесь на новости

Провайдерам хотят запретить подключать абонентов без оборудования СОРМ

Минцифры предложило запретить операторам связи обслуживать абонентов, пока у них не установлено и не принято оборудование СОРМ, через которое силовые структуры получают доступ к трафику. Норму хотят включить в законопроект о реформе отрасли связи. За нарушение требования оператора смогут лишить лицензии во внесудебном порядке.

Об этом пишут «Известия» со ссылкой на источники. Сейчас для получения лицензии достаточно согласовать схему сети, указав места, где оборудование СОРМ уже стоит или будет установлено.

На его внедрение отводилось два года. По словам гендиректора оператора «ЕСК» Алхаса Мирзабекова, некоторые компании годами работали без оборудования, а затем закрывали бизнес и регистрировали новое юрлицо. Новое требование он назвал попыткой закрыть эту лазейку.

Основатель «Интернет-розыска» Игорь Бедеров считает, что оператор без реального подключения к СОРМ создает слепую зону для правоохранительных органов. По его оценке, только в Москве и Подмосковье работают около 1,5 тыс. небольших провайдеров, у которых примерно 30% пользователей домашнего интернета.

Для таких компаний расходы будут заметными. Минимальный комплект СОРМ стоит от 5 млн рублей, это сопоставимо с годовым бюджетом небольшого провайдера на развитие сети, говорит Мирзабеков.

Партнер ComNews Research Леонид Коник подсчитал, что оператору с выручкой около 100 млн рублей полный комплект обойдется более чем в 10 млн рублей, и еще 20-25 млн понадобится на хранение трафика.

Эксперт НТИ Олег Яблоков отмечает, что новым операторам придется платить за СОРМ еще до первой выручки. Там, где у пользователей меньше выбора, домашний интернет может подорожать.

RSS: Новости на портале Anti-Malware.ru