


WhatsApp Web научился звонить прямо в браузере

WhatsApp Web научился звонить прямо в браузере

WhatsApp Web научился звонить прямо в браузере

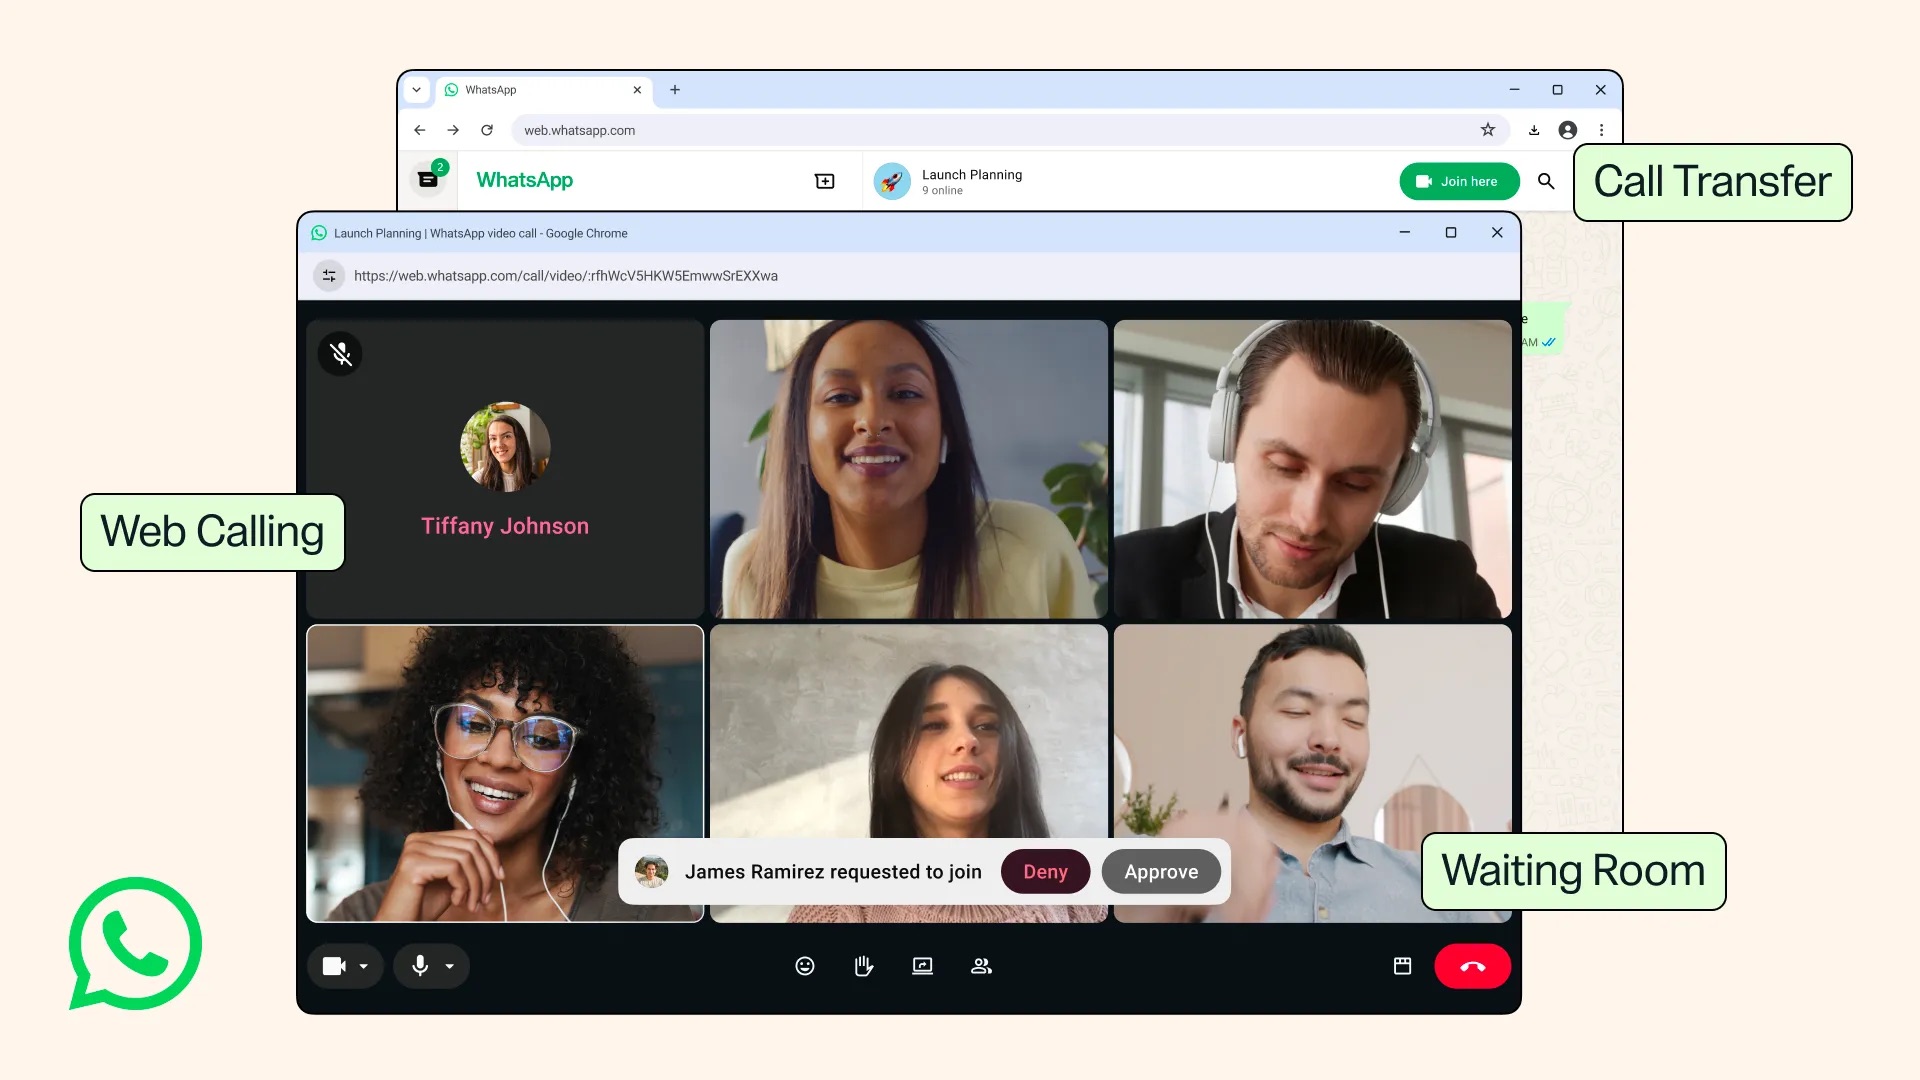
WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) наконец-то добавляет аудио- и видеозвонки в веб-версию мессенджера. Раньше поговорить с компьютера можно было только через отдельное приложение, а браузер оставался для почитать и написать. Теперь этот пробел закрывают.

В WhatsApp Web появится вкладка «Звонки» с историей вызовов и избранными контактами.

Пользователям также станут доступны демонстрация экрана и реакции — почти полный набор возможностей настольного приложения. Заодно Meta научила звонки переезжать между устройствами без разрыва соединения. Например, разговор, начатый в браузере или на компьютере, можно будет продолжить на смартфоне.


Для групповых созвонов появятся комнаты ожидания. Создатель ссылки сможет включить опцию «Требовать одобрения для входа», после чего впускать участников вручную или отправлять незваных гостей обратно за дверь.

Функция пригодится тем, кто использует WhatsApp для рабочих встреч и не хочет устраивать проходной двор.

Ещё одно обновление — подавление фонового шума. Мессенджер постарается отфильтровать гул людных помещений и другие посторонние звуки. Кроме того, видеозвонки начнут переходить в HD уже в первые секунды, а не после небольшой разминки в пикселях.

Недавно WhatsApp также открыл резервирование имён пользователей. После полноценного запуска функции звонить другим людям на разных платформах можно будет по нику, не раскрывая номер телефона.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru