


Мошенники надели погоны: в Telegram появился фейковый бот Киберполиции

Мошенники надели погоны: в Telegram появился фейковый бот Киберполиции

Мошенники надели погоны: в Telegram появился фейковый бот Киберполиции

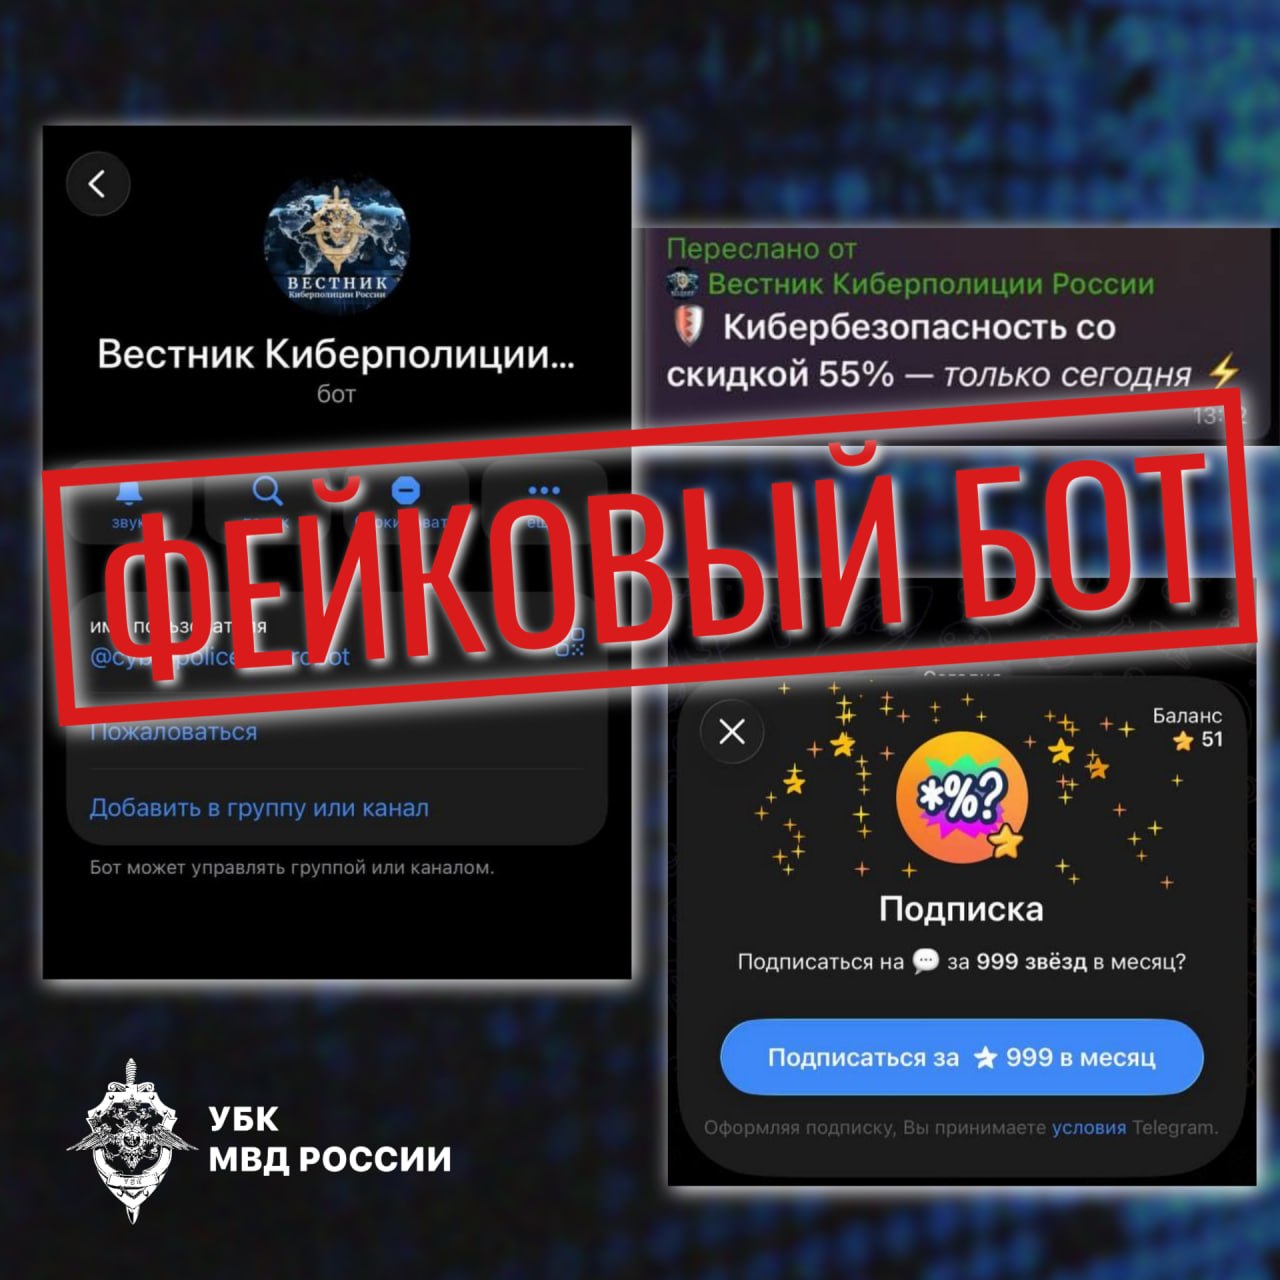
Мошенники создали поддельного Telegram-бота от имени Киберполиции России и прикрылись официальной символикой ведомства. Всё для солидности: аватар знакомый, легенда убедительная, а цель старая — добраться до денег или угнать аккаунт.

Пользователям предлагают оформить платную подписку от киберугроз. Видимо, обычного антивируса злоумышленникам показалось мало — теперь они торгуют защитой от самих себя.

Есть и второй сценарий. Бот просит сообщить шестизначный код подтверждения, после чего мошенники получают доступ к учётной записи жертвы в мессенджере. Передавать такие коды кому-либо нельзя: настоящим службам поддержки, полиции и другим организациям они не требуются.


В Киберполиции напомнили, что подразделения МВД России не оказывают платных услуг по информированию граждан о киберугрозах. Поэтому предложения купить у ведомства подписку, защиту или особое оповещение следует сразу отправлять туда, где им самое место, — в блокировку.

Официальный Telegram-бот Киберполиции России доступен по адресу @cyberpolicerus_bot. Перед началом общения стоит внимательно проверить имя: мошенники любят подменять буквы, добавлять символы и рассчитывать, что пользователь не заметит разницы.

Главное правило прежнее: никакие шестизначные коды никому не сообщаем, даже если на аватарке очень убедительный герб.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru