


Проводник Windows 11 научился быстрее удалять большие файлы

Проводник Windows 11 научился быстрее удалять большие файлы

Проводник Windows 11 научился быстрее удалять большие файлы

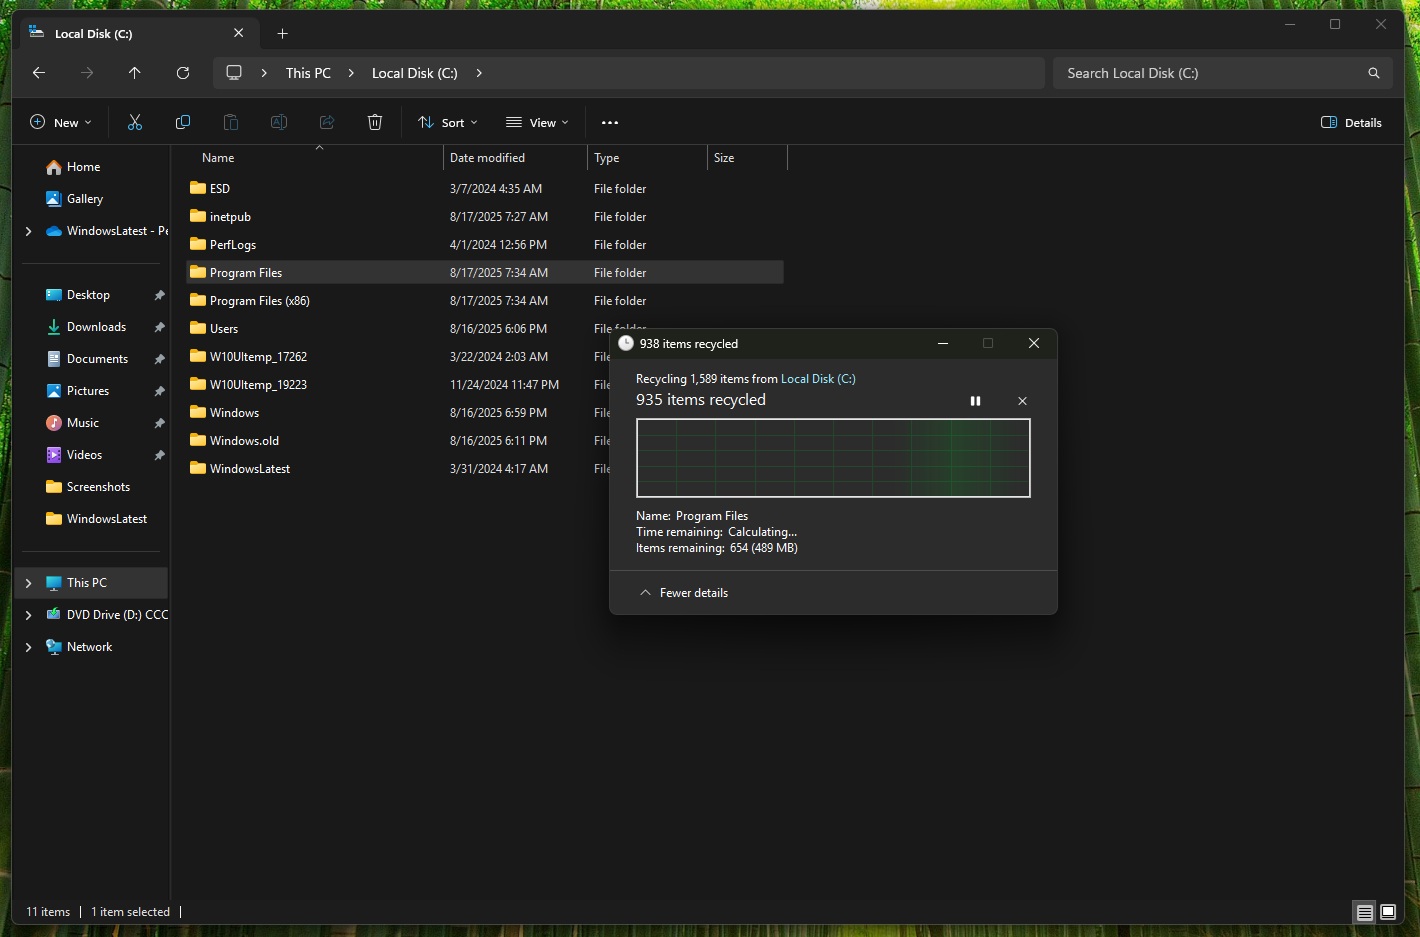
Знакомое окно «Вычисление…», которое появляется при попытке удалить огромный файл или папку с тысячами элементов, скоро может стать менее раздражающим. Microsoft ускорила удаление крупных фрагментированных файлов в Проводнике Windows 11.

Изменение появилось в экспериментальной сборке Windows 11 Insider Preview 26300.8935 от 20 июля.

Компания формулирует улучшение осторожно: удаление стало быстрее лишь в определённых сценариях. Чудес для любой корзины Microsoft пока не обещает.

Больше всего разницу должны заметить владельцы почти заполненных накопителей. Когда свободного места мало, крупный файл нередко записывается не единым блоком, а тысячами фрагментов, разбросанных по диску. При удалении NTFS приходится найти каждый кусок и по очереди освободить занятое им пространство.


На HDD процесс дополнительно тормозят физические перемещения считывающей головки. Но и SSD не спасает от всей этой бухгалтерии: механики в нём нет, зато файловой системе всё равно приходится разбираться с каждым фрагментом. Microsoft не раскрывает, что именно переписала, однако, вероятно, разработчики ускорили обработку таких операций.

Ещё в июне компания обещала сделать массовое удаление файлов как минимум на 30 % быстрее. Новая сборка стала первым подтверждением того, что работа действительно добралась до тестовой Windows, а не осталась бодрым пунктом в презентации.

Заодно Microsoft ускорила загрузку домашней страницы Проводника и добавила сенсорную прокрутку в раздел «Рекомендуемые». В дальнейшем компания также планирует улучшить поиск по компьютеру и заменить древнее окно «Свойства» современной версией с тёмной темой.

Все изменения распространяются среди участников экспериментального канала постепенно. До стабильной Windows 11 они пока не добрались.

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru