


Windows 11 переносит чаты WhatsApp с Android на ПК, но мессенджер тормозит

Windows 11 переносит чаты WhatsApp с Android на ПК, но мессенджер тормозит

Windows 11 переносит чаты WhatsApp с Android на ПК, но мессенджер тормозит

Microsoft начала массово развёртывать функцию «Возобновить» для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) в Windows 11. Она позволяет открыть на компьютере чат, которым пользователь только что занимался на Android-смартфоне. Звучит как аналог Handoff от Apple. Работает тоже почти красиво, пока не запускается сам WhatsApp.

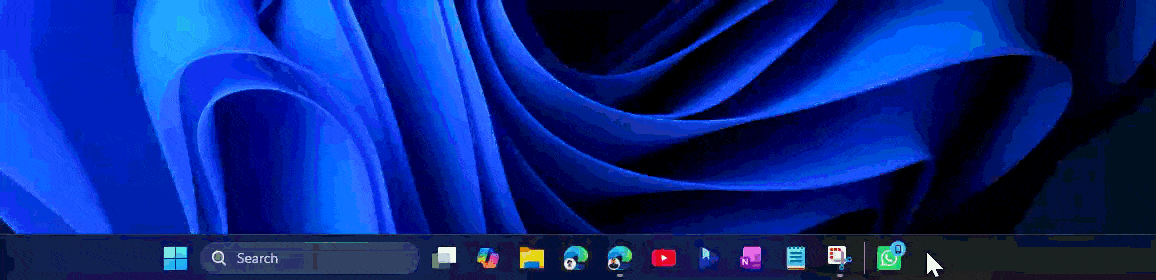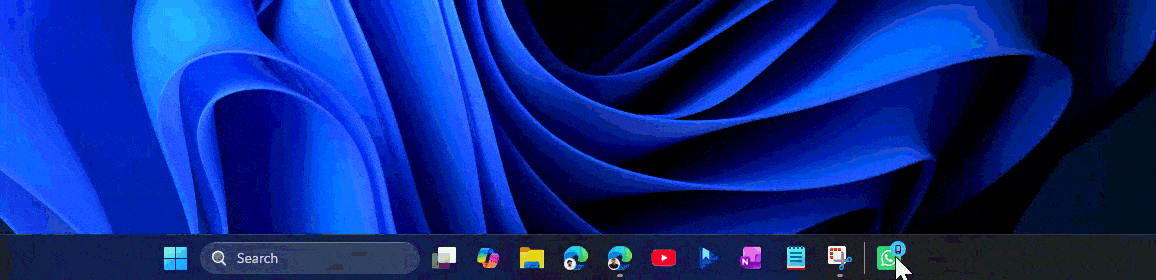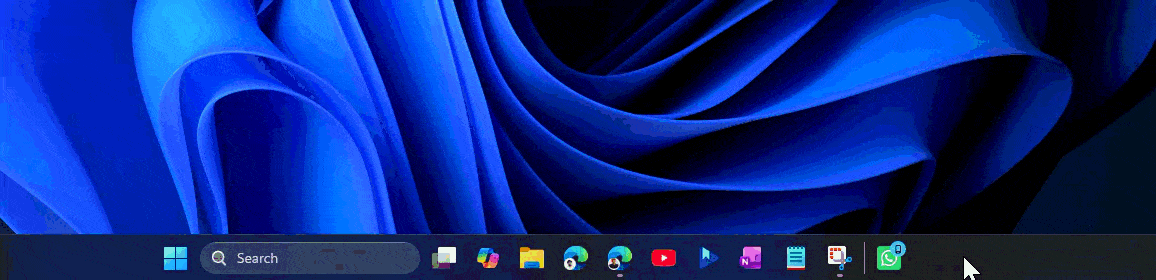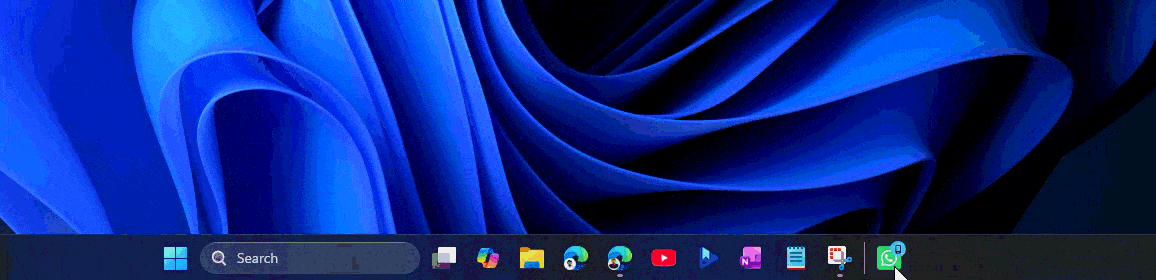
После получения сообщения на панели задач появляется логотип мессенджера с маленьким значком телефона.


Он отделён от остальных приложений вертикальной чертой. При наведении Windows предлагает продолжить на этом компьютере, а после нажатия открывает нужный чат.

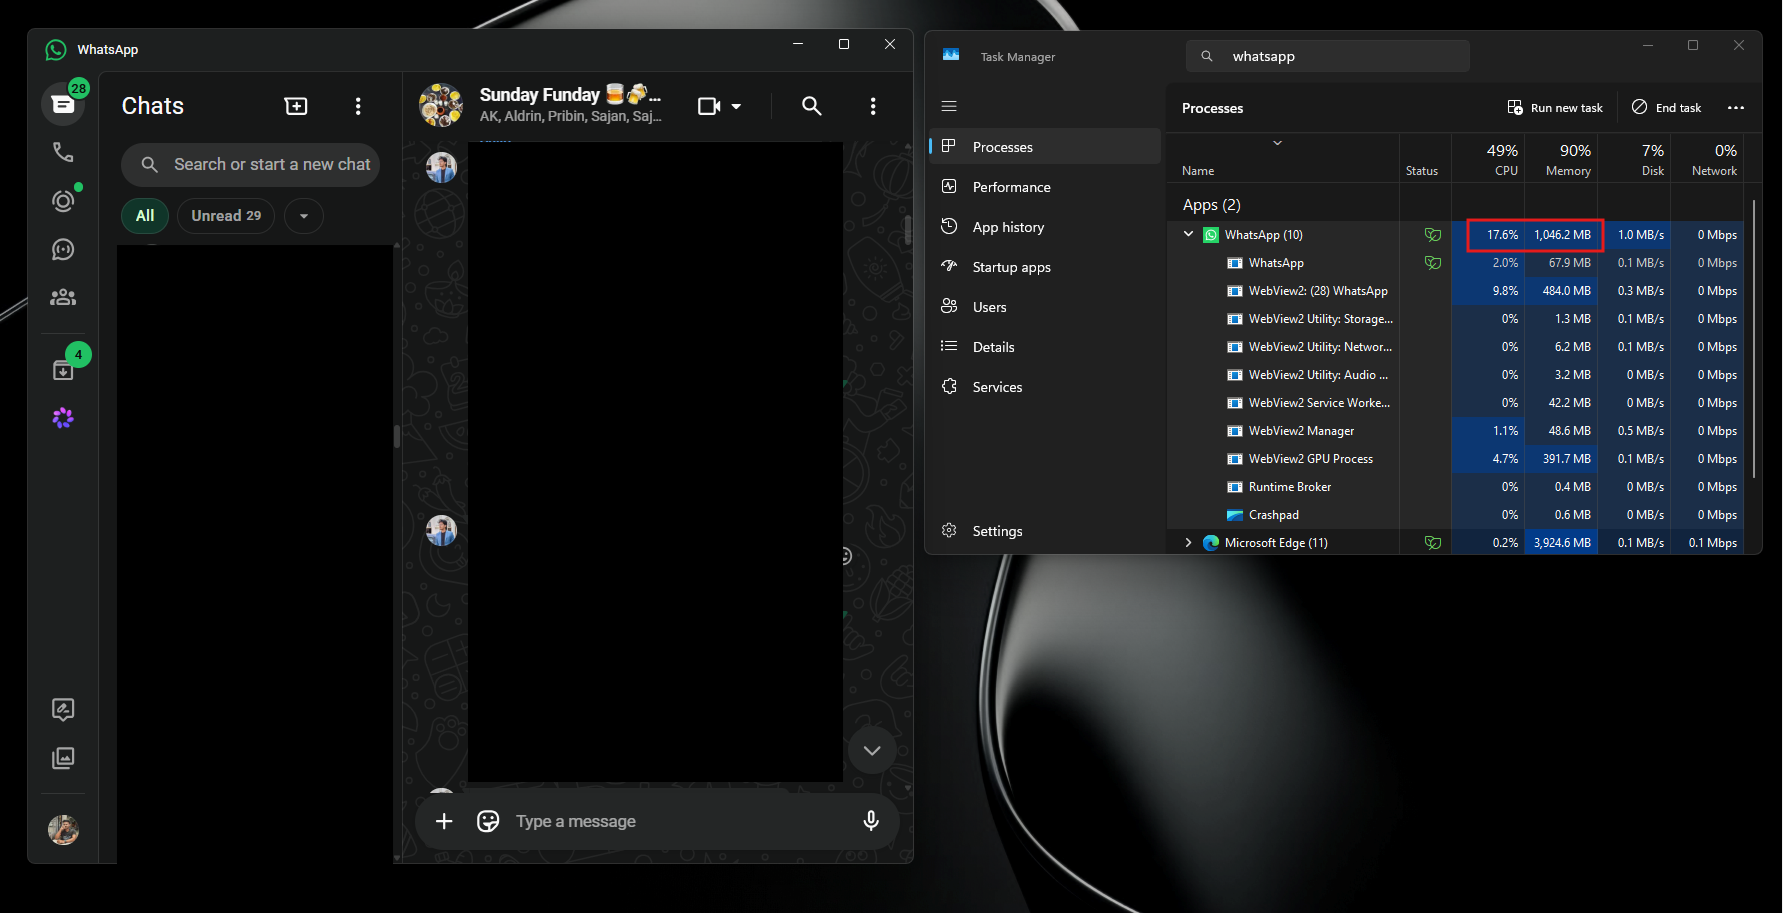
Проблема в том, что клиент WhatsApp для Windows может загружаться дольше, чем пользователь достанет телефон и ответит самостоятельно. Приложение работает как оболочка WebView2 с веб-версией мессенджера внутри.


После синхронизации чатов оно способно занимать около 1,2 Гбайт оперативной памяти, тормозить при прокрутке и не спешить с отправкой сообщений.


Получается странный аттракцион: Microsoft два года строила удобный мост между Android и Windows, а на другом берегу поставили медленный веб-клиент.

Отключить перенос WhatsApp можно в разделе «Параметры» → «Приложения» → «Возобновить». Уведомления мессенджера после этого продолжат работать.

Сама идея у Microsoft отличная. Но быстрый ярлык для запуска медленного приложения не делает приложение быстрее. Он просто помогает добраться до тормозов раньше.

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru