


WHOIS без who: реестр .RU и .РФ перестал раскрывать владельцев-юрлиц

WHOIS без who: реестр .RU и .РФ перестал раскрывать владельцев-юрлиц

WHOIS без who: реестр .RU и .РФ перестал раскрывать владельцев-юрлиц

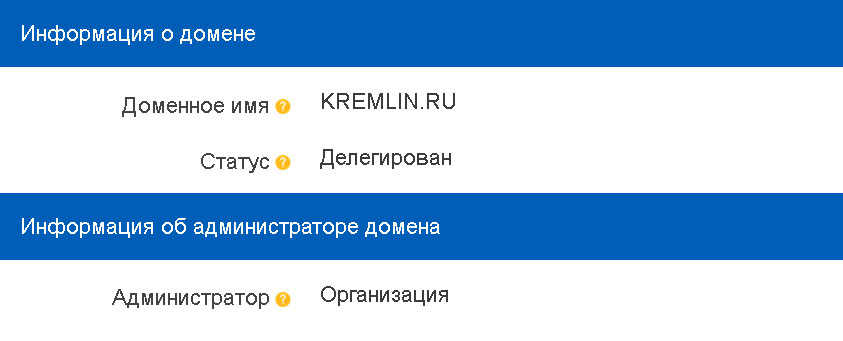
В Реестре доменных имён .RU/.РФ перестали отображаться сведения об администраторах-юрлицах. Раньше сервис показывал название организации и её ИНН, а теперь ограничивается загадочным словом «Организация». Очень информативно: домен есть, владелец тоже где-то есть, и хватит с вас.

Изменение 22 июля заметил пользователь Хабра @ifap. Например, в сведениях о домене КДПЫ.РФ больше нельзя увидеть, что его администратором выступает Федеральная служба охраны России.

Впрочем, в этом случае личность владельца уже известна. С менее приметными доменами новый режим превращает поиск администратора в небольшое расследование.


Поддержка Координационного центра доменов .RU/.РФ объяснила исчезновение данных техническими причинами. По её словам, информация временно не отображается в WHOIS.

Что именно сломалось и сколько продлится это временно, в Координационном центре не уточнили. Также неизвестно, вернутся ли сведения в прежнем виде или нынешняя непрозрачность задержится надолго.

Одна из возможных причин — перестройка реестра под новые требования к аутентификации администраторов доменов. Однако официального подтверждения этой версии пока нет.

Раньше по WHOIS можно было быстро установить, какая компания или госструктура управляет доменом. Теперь сервис фактически сообщает лишь главное: это не человек, а какая-то организация. Какая именно — попробуйте догадаться сами.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru