


WHOIS без who: реестр .RU и .РФ перестал раскрывать владельцев-юрлиц

WHOIS без who: реестр .RU и .РФ перестал раскрывать владельцев-юрлиц

WHOIS без who: реестр .RU и .РФ перестал раскрывать владельцев-юрлиц

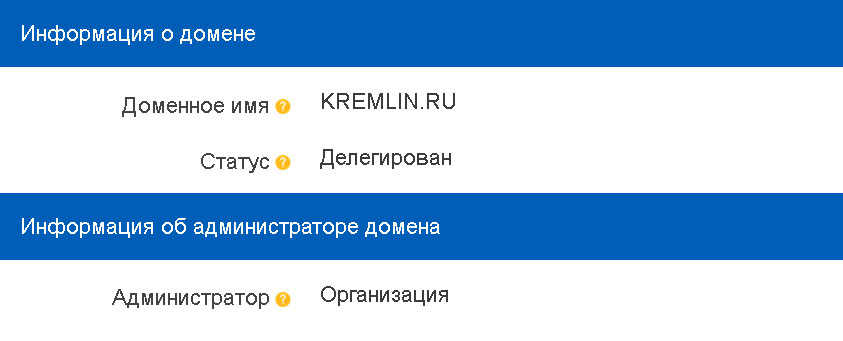
В Реестре доменных имён .RU/.РФ перестали отображаться сведения об администраторах-юрлицах. Раньше сервис показывал название организации и её ИНН, а теперь ограничивается загадочным словом «Организация». Очень информативно: домен есть, владелец тоже где-то есть, и хватит с вас.

Изменение 22 июля заметил пользователь Хабра @ifap. Например, в сведениях о домене КДПЫ.РФ больше нельзя увидеть, что его администратором выступает Федеральная служба охраны России.

Впрочем, в этом случае личность владельца уже известна. С менее приметными доменами новый режим превращает поиск администратора в небольшое расследование.


Поддержка Координационного центра доменов .RU/.РФ объяснила исчезновение данных техническими причинами. По её словам, информация временно не отображается в WHOIS.

Что именно сломалось и сколько продлится это временно, в Координационном центре не уточнили. Также неизвестно, вернутся ли сведения в прежнем виде или нынешняя непрозрачность задержится надолго.

Одна из возможных причин — перестройка реестра под новые требования к аутентификации администраторов доменов. Однако официального подтверждения этой версии пока нет.

Раньше по WHOIS можно было быстро установить, какая компания или госструктура управляет доменом. Теперь сервис фактически сообщает лишь главное: это не человек, а какая-то организация. Какая именно — попробуйте догадаться сами.

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru