


От бесплатного чита до поджога: как мошенники вербуют детей в интернете

От бесплатного чита до поджога: как мошенники вербуют детей в интернете

От бесплатного чита до поджога: как мошенники вербуют детей в интернете

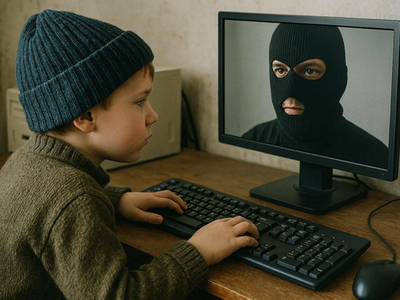
Кибермошенники всё чаще рассматривают детей не только как ключ к деньгам родителей, но и как исполнителей опасных заданий. На каникулах подростки дольше сидят в играх и мессенджерах, а преступники заходят туда же с подарками, лёгким заработком и виртуальной дружбой.

Классическая приманка, по данным «Известий», — бесплатная игровая валюта, моды, читы и взломанные версии игр.

После установки доверия у ребёнка выпрашивают код из СМС, данные карты или доступ к родительскому смартфону. Если уговоры не срабатывают, в ход идут угрозы и шантаж.

По данным «Лаборатории Касперского», с апреля 2024-го по апрель 2025 года было зафиксировано более 19 млн попыток распространить вредоносные и нежелательные файлы под видом популярных игр.

На устройства детей загружают шпионские программы и RAT-трояны, позволяющие читать переписку, следить за нажатиями клавиш и управлять камерой и микрофоном.

Особенно опасно, если ребёнок играет с родительского устройства, где открыты рабочая почта и корпоративные приложения. Один бесплатный чит, и злоумышленники получают шанс добраться уже до данных компании.

Но кражей аккаунтов дело больше не ограничивается. Подростков убеждают, что они помогают силовикам, запугивают арестом родителей или шантажируют ранее отправленными данными. Затем требуют фотографировать квартиру, передавать ключи, поджигать объекты и нападать на людей. В июле 12-летнего мальчика из Ленобласти таким способом вынудили напасть на полицейского, а 13-летнего подростка из Подольска — поджечь колонку на АЗС.

Тревожные признаки — ребёнок внезапно прячет экран, удаляет переписку, нервничает после звонков, плохо спит или получает странные поручения. Наказания здесь только помогают мошеннику: подросток ещё сильнее боится признаться.

Стоит запомнить простое правило: незнакомец не вправе требовать код, деньги, документы или секретное задание. Общение нужно сразу прекратить, переписку сохранить и показать взрослым. Никакие настоящие силовики не вербуют детей через игровой чат.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru