


Google без спроса устанавливает на Android проверку разработчиков

Google без спроса устанавливает на Android проверку разработчиков

Google без спроса устанавливает на Android проверку разработчиков

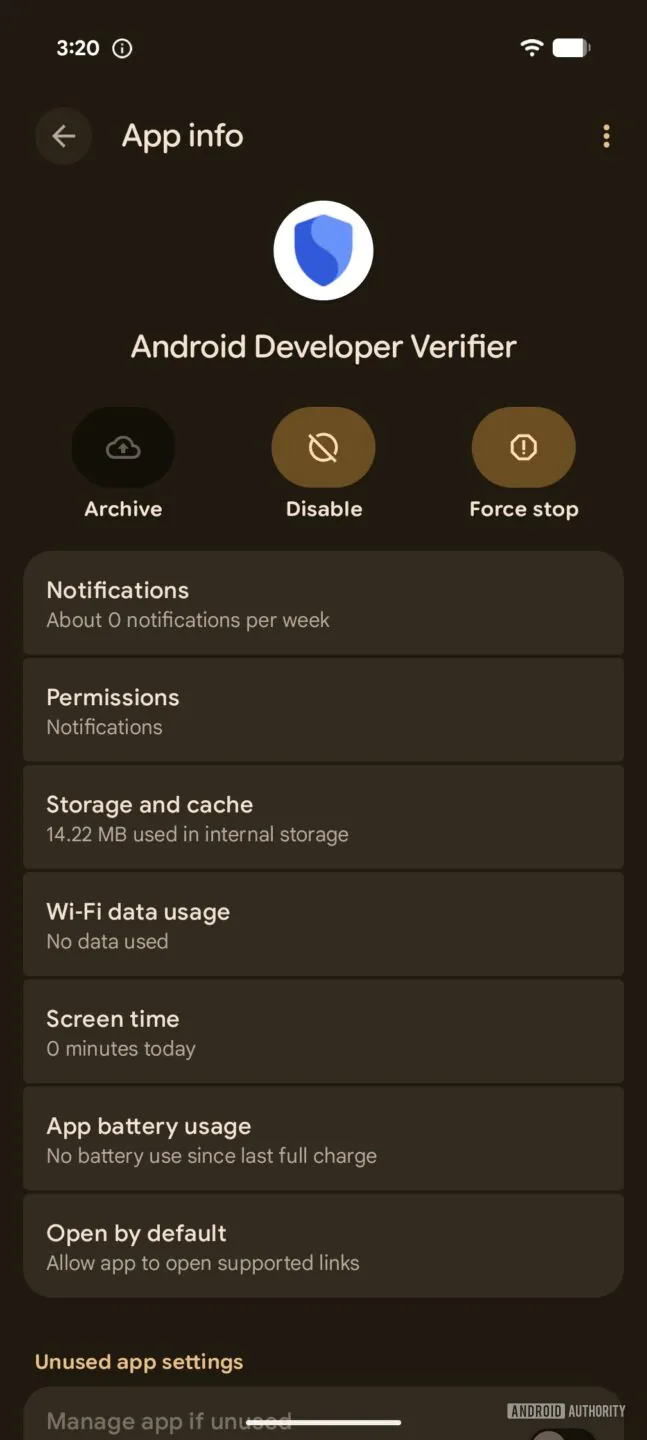
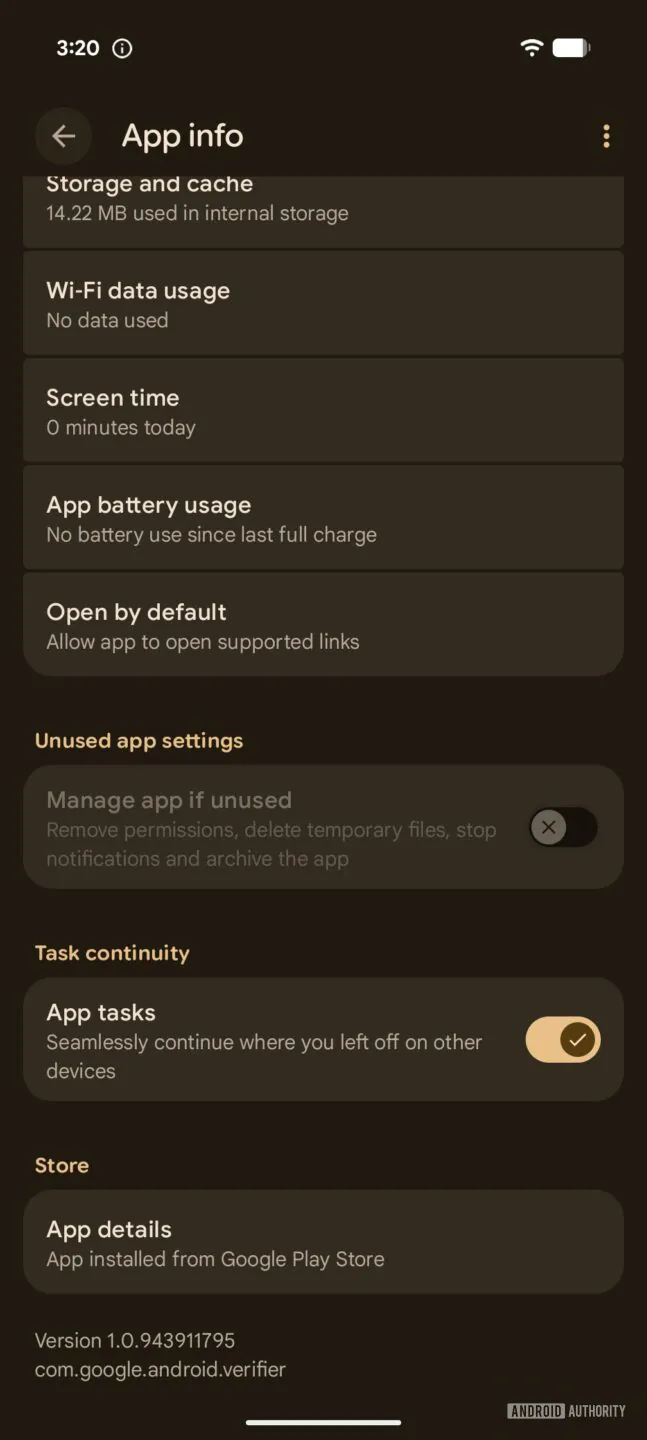
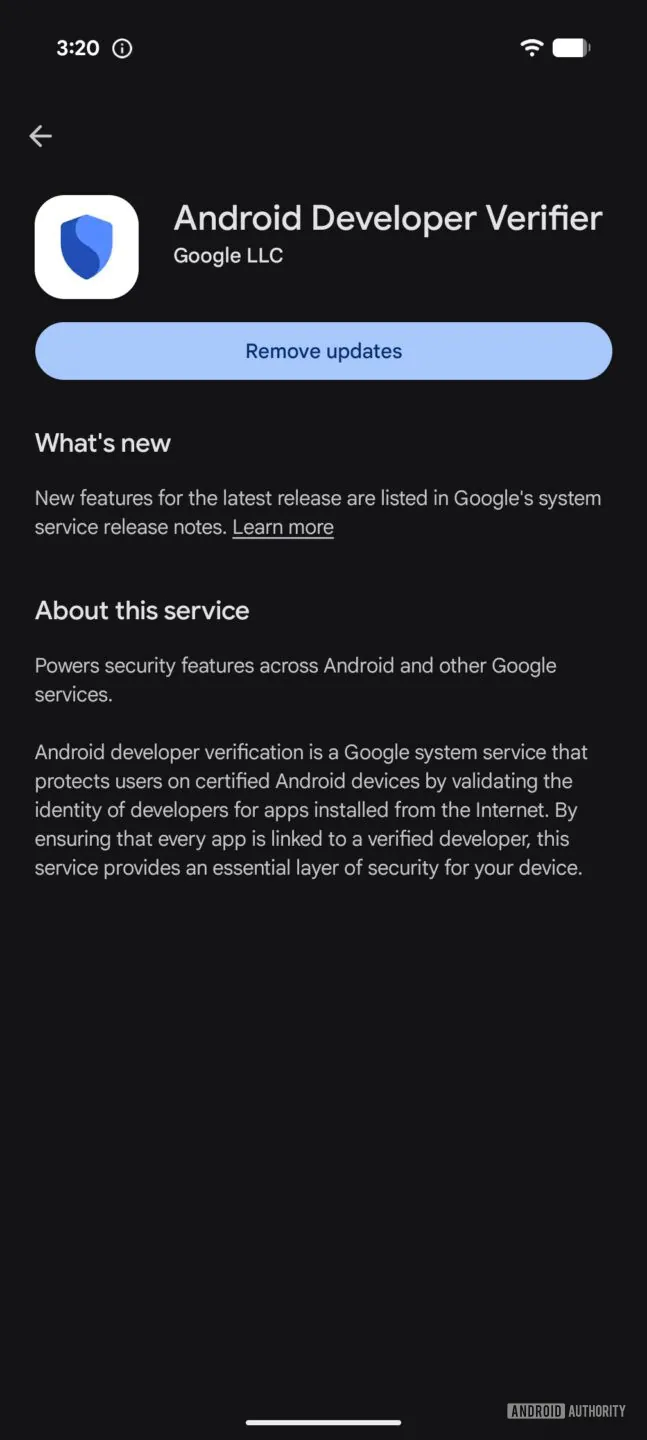
Пользователи Android начали замечать на смартфонах новое приложение Android Developer Verifier с идентификатором com.google.android.verifier. Оно появляется без отдельного запроса и готовит устройства к будущим ограничениям на установку APK из сторонних источников.

Сервис будет проверять, зарегистрировано ли устанавливаемое приложение за подтверждённым разработчиком.

Для получения такого статуса автору потребуется пройти проверку личности и предоставить Google юридические данные. Это не гарантирует безопасность программы, зато позволяет связать её с конкретным человеком или компанией.

Google объясняет ограничения борьбой с мошенниками. Те нередко звонят жертвам, пугают уголовным делом или бедой с родственником, а затем торопят отключить защиту и установить вредоносный APK. Обычные предупреждения пользователи в панике пролистывают, поэтому Android добавит полосу препятствий.


Для установки приложения неподтверждённого разработчика придётся включить режим разработчика, подтвердить отсутствие давления, перезагрузить смартфон, подождать 24 часа и повторно войти по ПИН-коду или биометрии. За сутки срочный сотрудник банка обычно успеет потерять интерес.

Android Developer Verifier распространяется через системные обновления Google, отказаться от его загрузки нельзя. Сейчас приложение у большинства пользователей бездействует. Новые требования начнут вводить 30 сентября в Бразилии, Индонезии, Сингапуре и Таиланде, а глобальное расширение запланировано на 2027 год и позднее.

Удалить сервис пока можно, но неизвестно, не вернётся ли он с очередным обновлением и поможет ли это обойти проверку.

Для опытных пользователей оставили лазейку: установка через ADB не подпадает под ограничения и не требует суточного ожидания. Пользовательские прошивки без сервисов Google тоже могут отказаться от новой системы.

NightEagle сменила маршрут: кибершпионы атаковали российские компании

Кибершпионская группа NightEagle, также известная как APT-Q-95, впервые попалась на атаках за пределами Азии. Новой целью стали российские производственные и строительные компании, сообщили специалисты «Лаборатории Касперского».

По данным технического отчёта Securelist, первоначальный доступ злоумышленники получали через скомпрометированные учётные записи корпоративных VPN.

Дальше они добирались до серверов Microsoft Exchange и размещали на них бэкдор GhostContainer. Точный способ доставки вредоноса установить не удалось.

Исследователи предполагают, что атакующие манипулировали параметром VIEWSTATE и запускали полезную нагрузку прямо в оперативной памяти сервера. Такой подход позволяет меньше мусорить файлами на диске и дольше не попадаться защите.


Затем NightEagle начинала осваиваться в сети как у себя дома. Группа использовала RDP, эксплуатировала уязвимости Active Directory и пыталась получить хеши паролей доменных аккаунтов. В отдельных эпизодах применялась старая, но всё ещё кусачая уязвимость BlueKeep, а также техники DCSync и злоупотребления Kerberos.

Особая любовь кибершпионов — легитимные сервисы. Инструменты для атак они прятали в репозиториях GitHub, маскируя архивы и файлы под обычное ПО. Для скрытого доступа использовались Microsoft Dev Tunnels и rdp2tcp: эта связка позволяла прокладывать туннели к скомпрометированным системам без открытия подозрительных портов.

Финальной целью становился контроль над доменной инфраструктурой и всей сетью компании.

Группа активна с 2023 года и прежде атаковала преимущественно китайские организации. Российская кампания показывает, что география NightEagle расширяется, а привычные GitHub, RDP и сервисы Microsoft могут превращаться из рабочих инструментов в удобное прикрытие для кибершпионажа.

RSS: Новости на портале Anti-Malware.ru