


Google без спроса устанавливает на Android проверку разработчиков

Google без спроса устанавливает на Android проверку разработчиков

Google без спроса устанавливает на Android проверку разработчиков

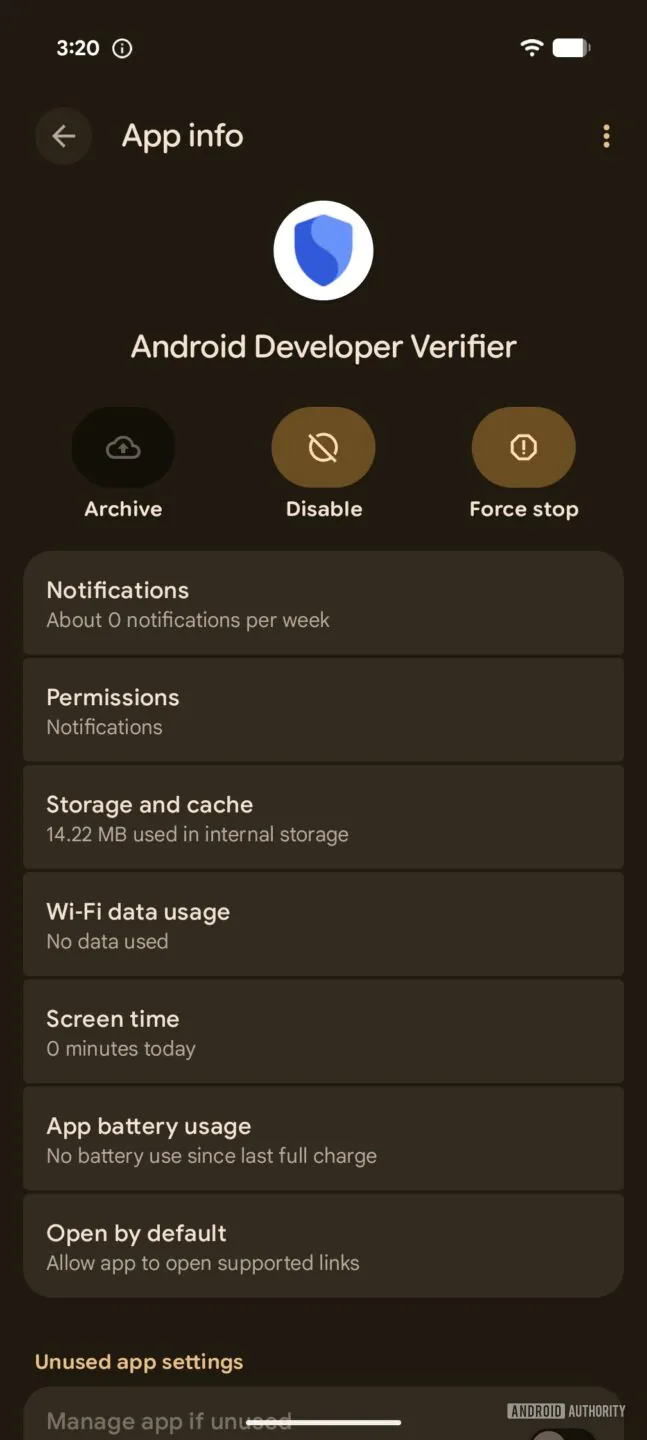
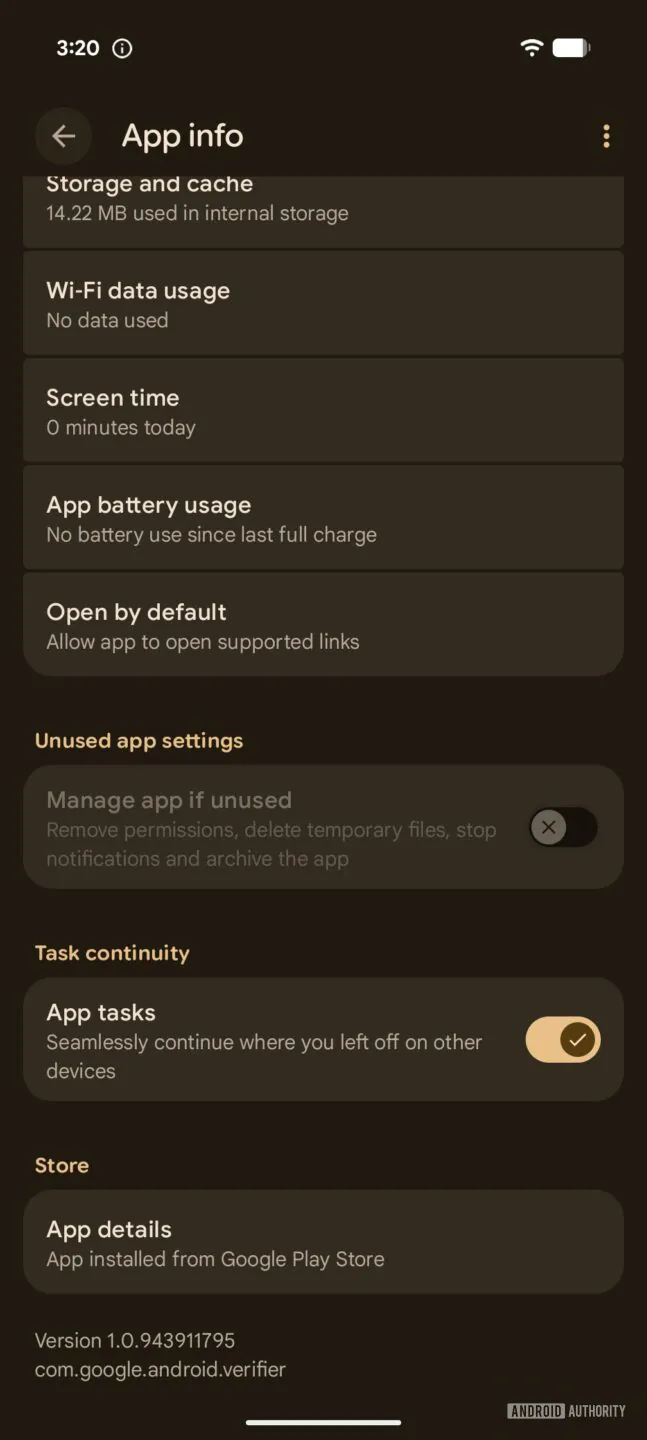
Пользователи Android начали замечать на смартфонах новое приложение Android Developer Verifier с идентификатором com.google.android.verifier. Оно появляется без отдельного запроса и готовит устройства к будущим ограничениям на установку APK из сторонних источников.

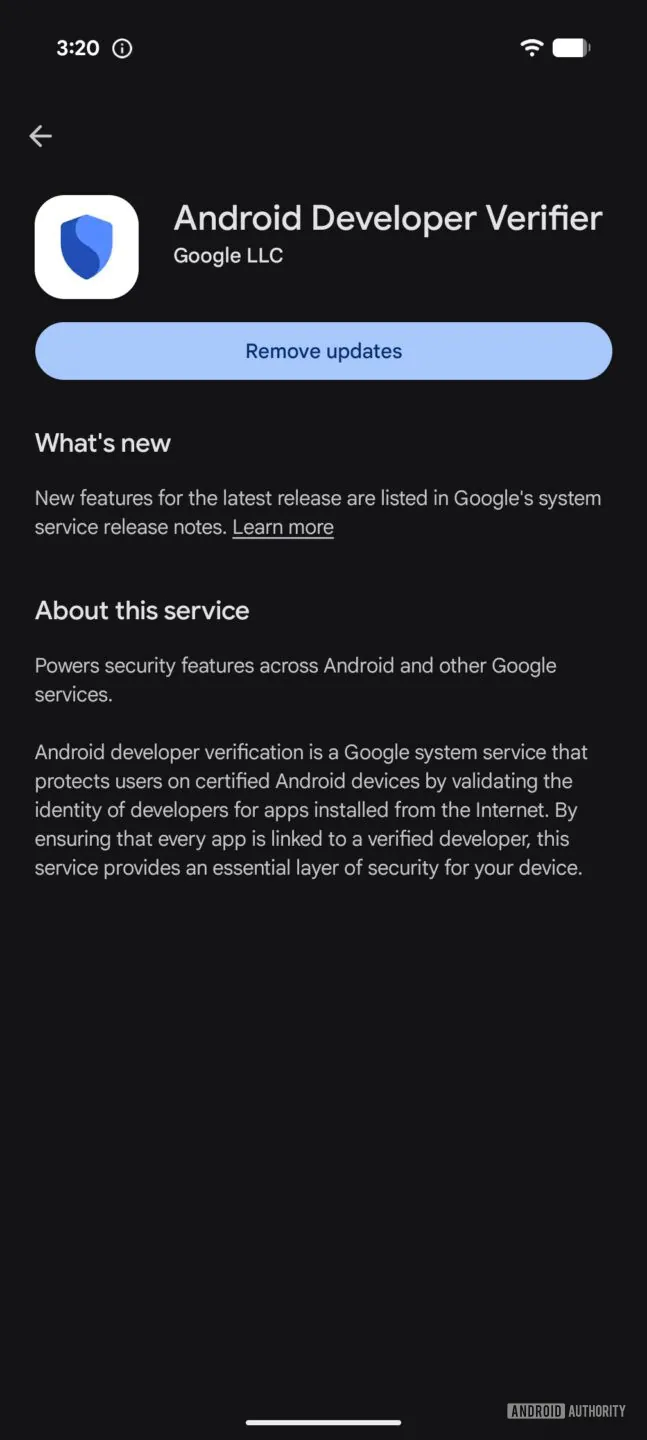
Сервис будет проверять, зарегистрировано ли устанавливаемое приложение за подтверждённым разработчиком.

Для получения такого статуса автору потребуется пройти проверку личности и предоставить Google юридические данные. Это не гарантирует безопасность программы, зато позволяет связать её с конкретным человеком или компанией.

Google объясняет ограничения борьбой с мошенниками. Те нередко звонят жертвам, пугают уголовным делом или бедой с родственником, а затем торопят отключить защиту и установить вредоносный APK. Обычные предупреждения пользователи в панике пролистывают, поэтому Android добавит полосу препятствий.


Для установки приложения неподтверждённого разработчика придётся включить режим разработчика, подтвердить отсутствие давления, перезагрузить смартфон, подождать 24 часа и повторно войти по ПИН-коду или биометрии. За сутки срочный сотрудник банка обычно успеет потерять интерес.

Android Developer Verifier распространяется через системные обновления Google, отказаться от его загрузки нельзя. Сейчас приложение у большинства пользователей бездействует. Новые требования начнут вводить 30 сентября в Бразилии, Индонезии, Сингапуре и Таиланде, а глобальное расширение запланировано на 2027 год и позднее.

Удалить сервис пока можно, но неизвестно, не вернётся ли он с очередным обновлением и поможет ли это обойти проверку.

Для опытных пользователей оставили лазейку: установка через ADB не подпадает под ограничения и не требует суточного ожидания. Пользовательские прошивки без сервисов Google тоже могут отказаться от новой системы.

Легендарный пиратский ключ Windows XP оказался не хаком, а просто утечкой

Один из самых известных пиратских ключей Windows XP разлетелся по интернету не благодаря гениальным хакерам, раскусившим алгоритмы Microsoft. Всё оказалось намного прозаичнее: кто-то слил рабочий корпоративный ключ вместе с подходящим дистрибутивом системы.

Об этом рассказал бывший инженер Microsoft Дэйв Пламмер, участвовавший в создании механизма активации Windows XP.

По его словам, у системы существовали разные установочные носители: обычные Retail для частных покупателей и Volume Media для крупных компаний и OEM-партнёров.

Корпоративным клиентам не хотелось активировать по телефону или через интернет каждую из сотен машин. Поэтому Volume-версия принимала специальные ключи VLK и при правильной комбинации носителя и ключа пропускала стандартную процедуру активации.


Причём ключ от корпоративной редакции на обычном диске Windows XP не сработал бы, установщик проверял, что перед ним именно Volume Media.

Но ещё до выхода Windows XP в розницу кто-то, вероятно из числа крупных партнёров Microsoft, вынес из избы сразу оба компонента: образ Windows XP Pro Corporate и действующий ключ, начинавшийся с FCKGW. Примерно за пять недель до официального релиза пиратская группа Devils0wn выложила комплект в Сеть.

Дальше комбинацию начали встраивать прямо в пиратские сборки, а ключ — писать маркером на болванках. Microsoft позднее внесла его и сотни других скомпрометированных VLK в чёрный список Windows XP Service Pack 1. В SP2 и Windows Genuine Advantage проверки стали жёстче, вплоть до ограничения обновлений.

По словам Пламмера, Microsoft могла закрутить гайки ещё сильнее, но тогда под раздачу рисковали попасть легальные пользователи.

RSS: Новости на портале Anti-Malware.ru