


Мониторы LG тайком устанавливают приложение с рекламой McAfee

Мониторы LG тайком устанавливают приложение с рекламой McAfee

Мониторы LG тайком устанавливают приложение с рекламой McAfee

Некоторые мониторы LG при подключении к компьютеру с Windows могут автоматически устанавливать фирменное приложение, а затем предлагать пользователю пробную версию антивируса McAfee. Согласия на этот программный сюрприз, судя по всему, никто особенно не спрашивает.

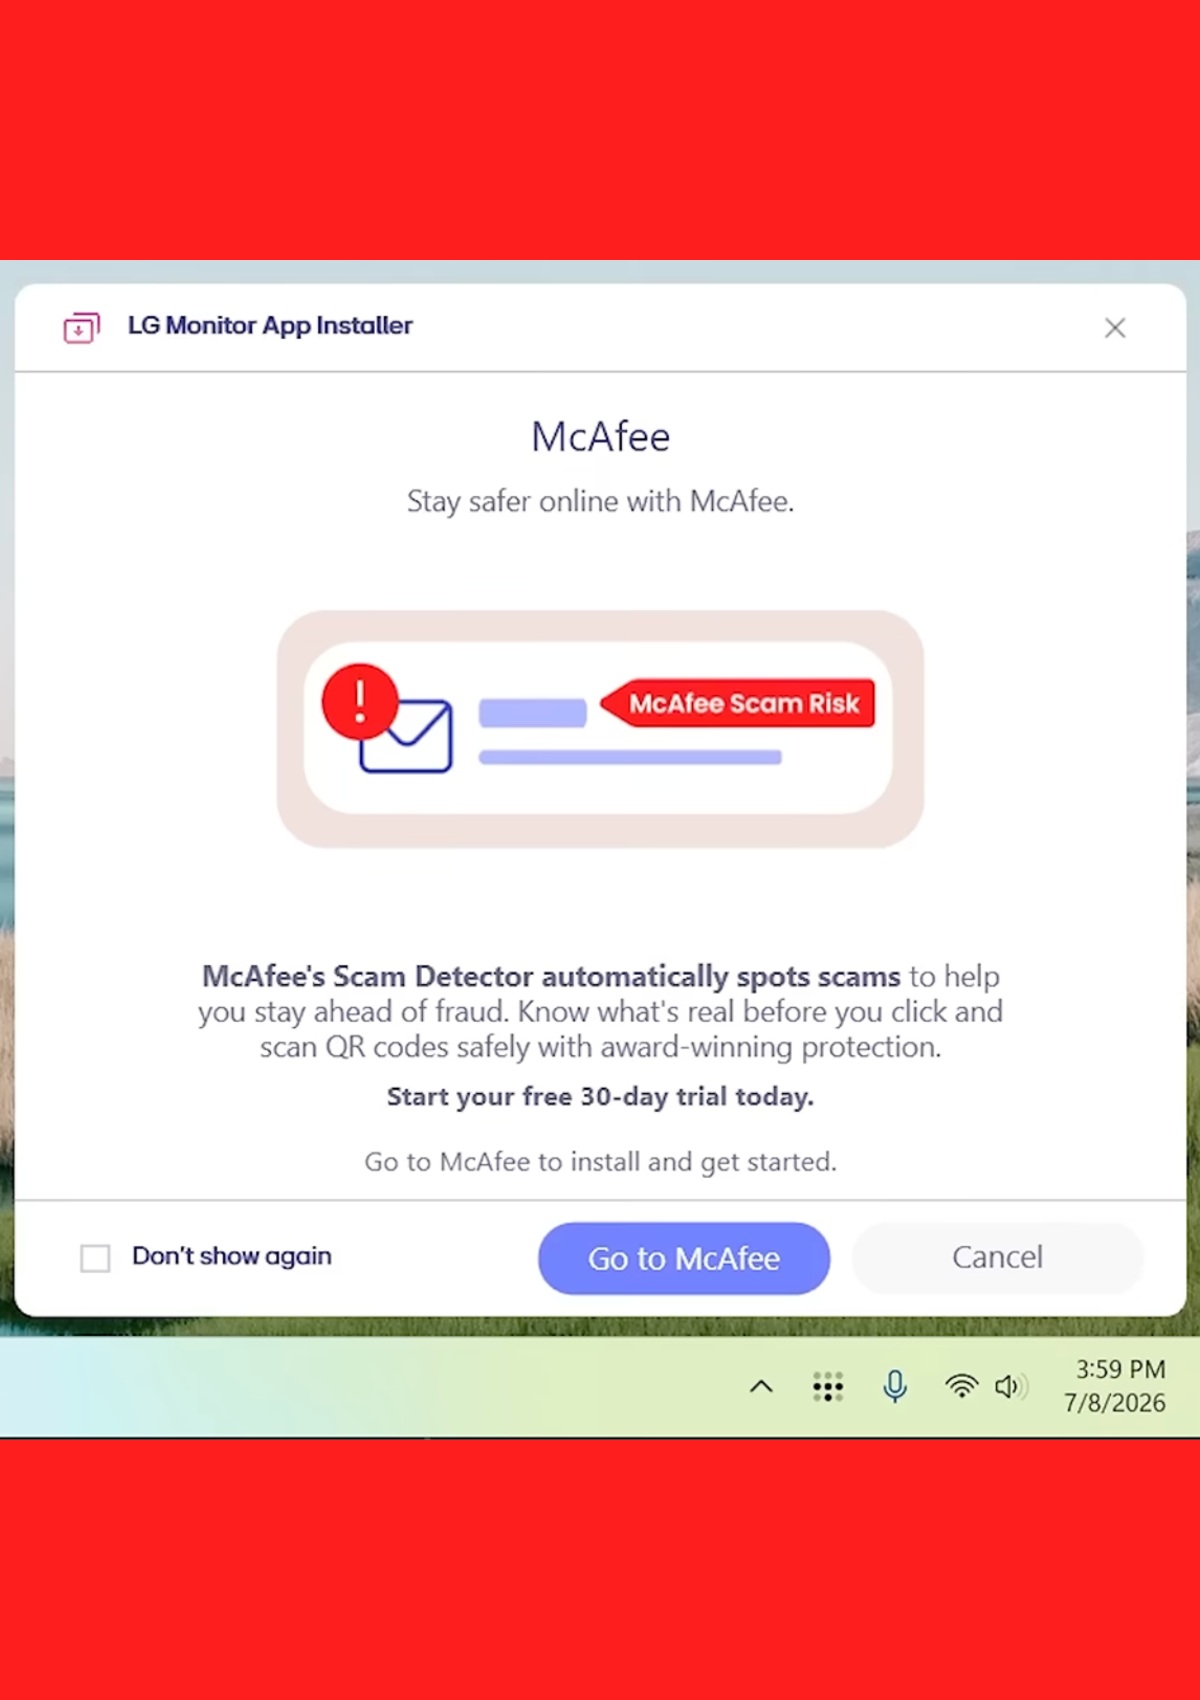
На такое поведение обратил внимание YouTube-канал Gamers Nexus. После подключения монитора Windows Update загружает LG Monitor App Installer — приложение-компаньон для устройства.

Установка проходит через штатный механизм Windows, который автоматически ищет драйверы и сопутствующий софт для нового оборудования.

По данным исследователей, отдельное и понятное подтверждение установки при этом не появляется. Более того, приложение запрашивает доступ ко всем системным ресурсам. Само по себе это ещё не делает программу вредоносной, но выглядит особенно занятно с учётом того, что пользователь мог вообще не планировать её устанавливать.


Первым заметным результатом работы утилиты становится предложение попробовать McAfee. Gamers Nexus обнаружил такое поведение не только у новых моделей.

Автоматическая установка срабатывала и при подключении мониторов LG, выпущенных около трёх лет назад, включая устройства, уже использовавшиеся в офисе издания.

Производители часто предлагают программы для настройки изображения, обновления прошивки и управления дисплеями. Проблема начинается, когда полезный механизм доставки драйверов превращается в служебный вход для необязательного софта и рекламы.

Пользователи могут проверить список установленных приложений Windows и удалить ненужные утилиты LG. Компаниям стоит также контролировать автоматическую установку программ после подключения периферии.

На момент публикации LG не прокомментировала ситуацию. Microsoft тоже пока не объяснила, где заканчивается забота о владельце нового устройства и начинается доставка рекламы прямо в систему. Монитор, конечно, умный, но самостоятельно выбирать антивирус его вроде никто не просил.

Claude помог хакерам пробраться во внутренний репозиторий OpenAI

Команда белых хакеров превратила загрузку одной картинки на официальном форуме OpenAI в пропуск к корпоративным аккаунтам ChatGPT, Codex и закрытому репозиторию компании. Взлом занял менее трёх суток, а значительную часть работы помог выполнить ИИ.

Как рассказали исследователи HackTron AI, точкой входа стал форум community.openai.com на платформе Discourse.

При загрузке изображений он использовал ImageMagick и библиотеку libheif, в которой обнаружилось переполнение буфера. Специально подготовленный HEIC-файл позволил удалённо выполнить код и получить административный доступ к форуму.

На этом цепочка только разогрелась. Исследователи воспользовались отдельной ошибкой в системе единого входа OpenAI: токены аутентификации форума подходили для ChatGPT и Codex. Среди них оказались токены сотрудников компании.

Через скомпрометированный аккаунт разработчика команда добралась до внутреннего монорепозитория OpenAI на GitHub. Чтобы доказать доступ и не устраивать экскурсию по чужому коду, специалисты создали безопасный тестовый pull request, после чего остановили проверку и сообщили о проблеме.

В роли помощников выступили модели Claude Opus 4.8 и Opus 5. Первая исследовала уязвимость, но споткнулась о защитные механизмы. Более новая версия, по данным HackTron, помогла собрать рабочий эксплойт за несколько часов.

OpenAI устранила уязвимость в своей инфраструктуре примерно через 14 часов после отчёта, ограничила права токенов Community и отозвала затронутые сессии. Discourse отдельно исправила проблему обработки изображений.

За находку OpenAI выплатила исследователям $6500. Скромная сумма для цепочки, которая началась с картинки на форуме, а закончилась pull request во внутреннем репозитории.

RSS: Новости на портале Anti-Malware.ru