


Мониторы LG тайком устанавливают приложение с рекламой McAfee

Мониторы LG тайком устанавливают приложение с рекламой McAfee

Мониторы LG тайком устанавливают приложение с рекламой McAfee

Некоторые мониторы LG при подключении к компьютеру с Windows могут автоматически устанавливать фирменное приложение, а затем предлагать пользователю пробную версию антивируса McAfee. Согласия на этот программный сюрприз, судя по всему, никто особенно не спрашивает.

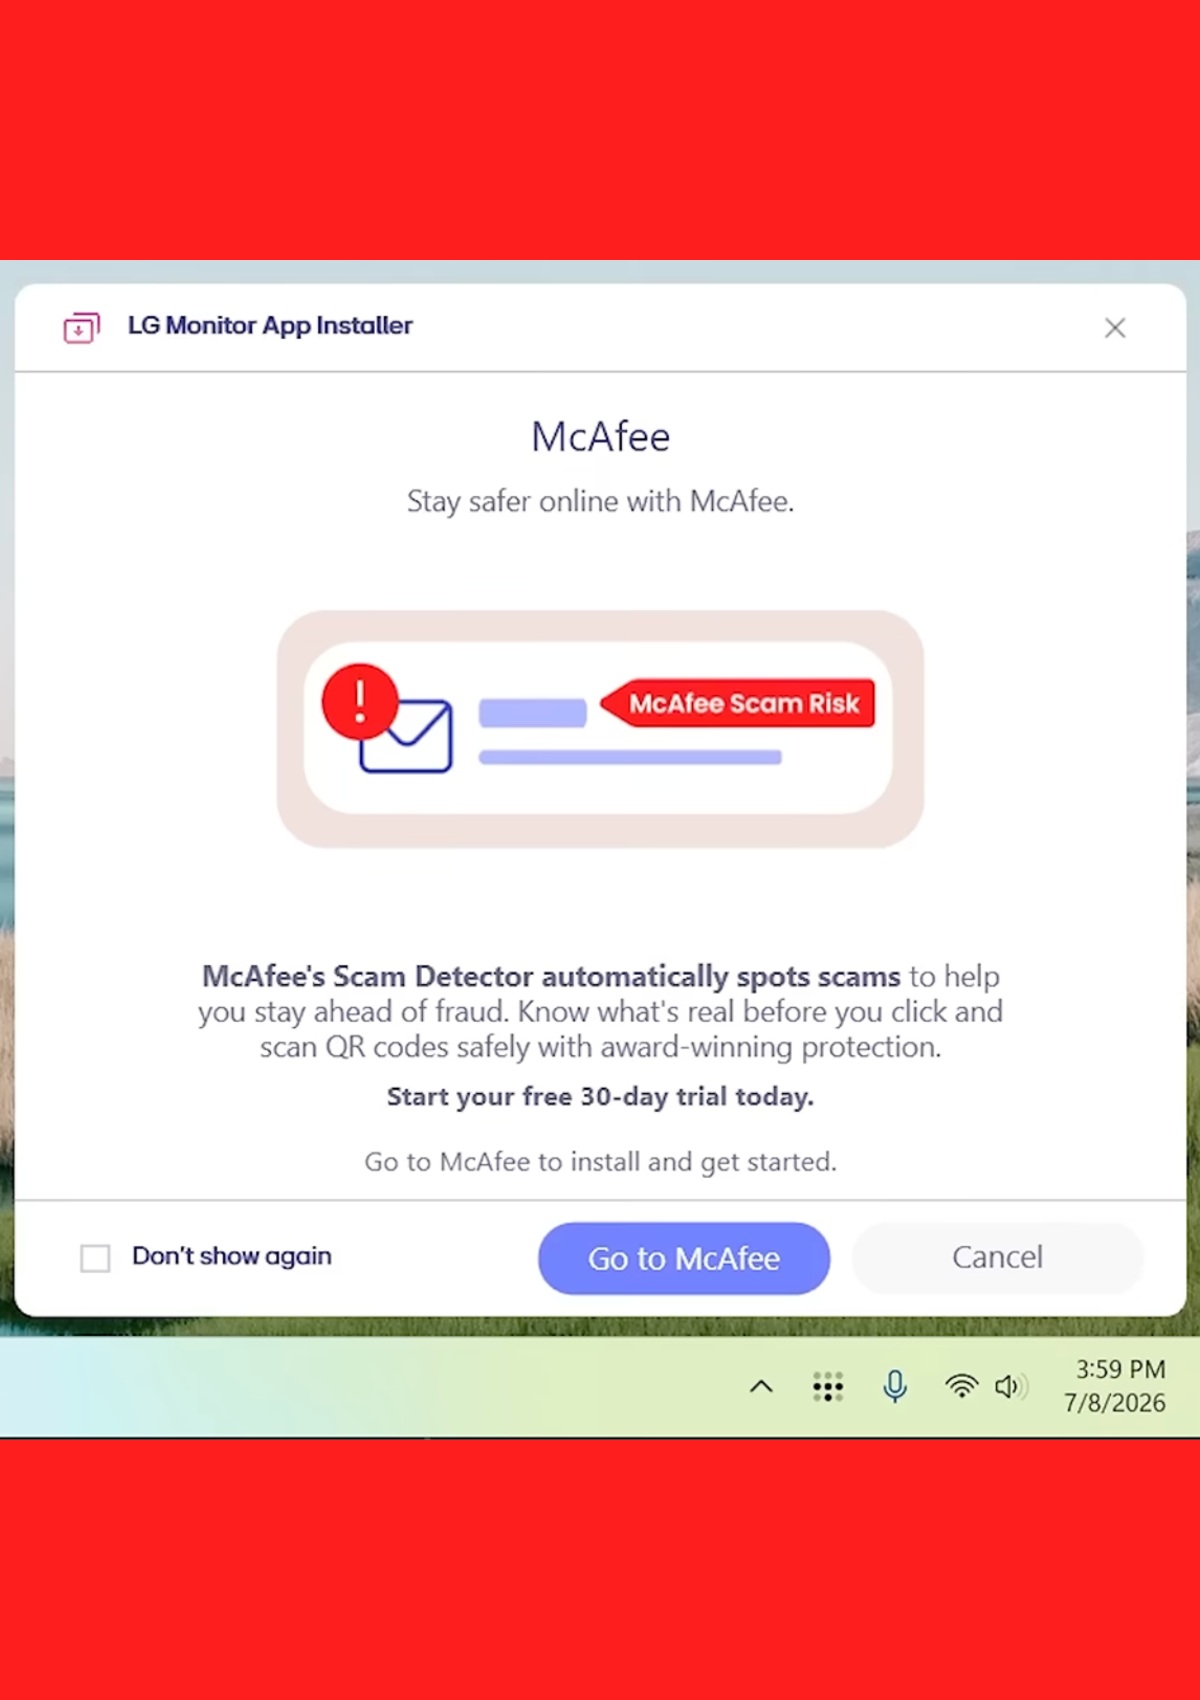
На такое поведение обратил внимание YouTube-канал Gamers Nexus. После подключения монитора Windows Update загружает LG Monitor App Installer — приложение-компаньон для устройства.

Установка проходит через штатный механизм Windows, который автоматически ищет драйверы и сопутствующий софт для нового оборудования.

По данным исследователей, отдельное и понятное подтверждение установки при этом не появляется. Более того, приложение запрашивает доступ ко всем системным ресурсам. Само по себе это ещё не делает программу вредоносной, но выглядит особенно занятно с учётом того, что пользователь мог вообще не планировать её устанавливать.


Первым заметным результатом работы утилиты становится предложение попробовать McAfee. Gamers Nexus обнаружил такое поведение не только у новых моделей.

Автоматическая установка срабатывала и при подключении мониторов LG, выпущенных около трёх лет назад, включая устройства, уже использовавшиеся в офисе издания.

Производители часто предлагают программы для настройки изображения, обновления прошивки и управления дисплеями. Проблема начинается, когда полезный механизм доставки драйверов превращается в служебный вход для необязательного софта и рекламы.

Пользователи могут проверить список установленных приложений Windows и удалить ненужные утилиты LG. Компаниям стоит также контролировать автоматическую установку программ после подключения периферии.

На момент публикации LG не прокомментировала ситуацию. Microsoft тоже пока не объяснила, где заканчивается забота о владельце нового устройства и начинается доставка рекламы прямо в систему. Монитор, конечно, умный, но самостоятельно выбирать антивирус его вроде никто не просил.

NightEagle сменила маршрут: кибершпионы атаковали российские компании

Кибершпионская группа NightEagle, также известная как APT-Q-95, впервые попалась на атаках за пределами Азии. Новой целью стали российские производственные и строительные компании, сообщили специалисты «Лаборатории Касперского».

По данным технического отчёта Securelist, первоначальный доступ злоумышленники получали через скомпрометированные учётные записи корпоративных VPN.

Дальше они добирались до серверов Microsoft Exchange и размещали на них бэкдор GhostContainer. Точный способ доставки вредоноса установить не удалось.

Исследователи предполагают, что атакующие манипулировали параметром VIEWSTATE и запускали полезную нагрузку прямо в оперативной памяти сервера. Такой подход позволяет меньше мусорить файлами на диске и дольше не попадаться защите.


Затем NightEagle начинала осваиваться в сети как у себя дома. Группа использовала RDP, эксплуатировала уязвимости Active Directory и пыталась получить хеши паролей доменных аккаунтов. В отдельных эпизодах применялась старая, но всё ещё кусачая уязвимость BlueKeep, а также техники DCSync и злоупотребления Kerberos.

Особая любовь кибершпионов — легитимные сервисы. Инструменты для атак они прятали в репозиториях GitHub, маскируя архивы и файлы под обычное ПО. Для скрытого доступа использовались Microsoft Dev Tunnels и rdp2tcp: эта связка позволяла прокладывать туннели к скомпрометированным системам без открытия подозрительных портов.

Финальной целью становился контроль над доменной инфраструктурой и всей сетью компании.

Группа активна с 2023 года и прежде атаковала преимущественно китайские организации. Российская кампания показывает, что география NightEagle расширяется, а привычные GitHub, RDP и сервисы Microsoft могут превращаться из рабочих инструментов в удобное прикрытие для кибершпионажа.

RSS: Новости на портале Anti-Malware.ru