


App Store забарахлил у россиян, Роскомнадзор заявил, что ни при чём

App Store забарахлил у россиян, Роскомнадзор заявил, что ни при чём

App Store забарахлил у россиян, Роскомнадзор заявил, что ни при чём

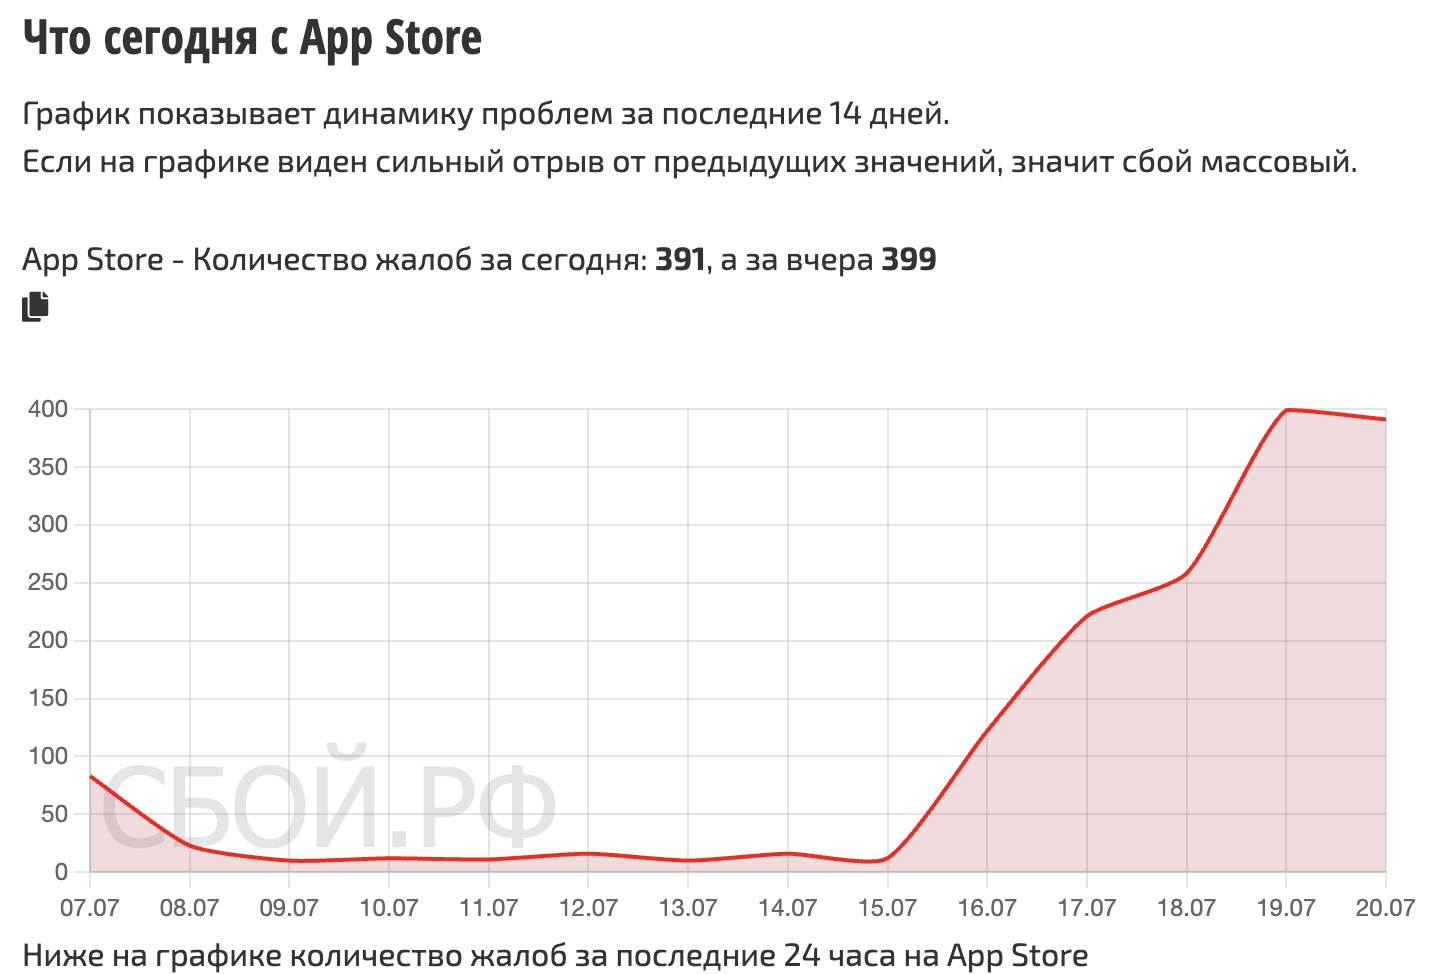
Российские пользователи пожаловались на сбои в работе App Store. С начала суток сервис «Сбой.рф» получил 251 сообщение о неполадках. Чаще всего жалобы поступали из Москвы — на столицу пришлось 20% обращений.

Следом идут Санкт-Петербург с 13%, а также Удмуртия, Курская, Ростовская и Брянская области и Ставропольский край — по 5%.

Пользователи сообщают о проблемах с самим приложением магазина, а также с загрузкой игр и программ. У одних App Store работает нестабильно, у других отказывается скачивать нужный софт. В общем, кнопка «Загрузить» есть, а загрузки — как повезёт.


На фоне сообщений о сбое Роскомнадзор поспешил уточнить, что не ограничивает доступ к магазину Apple. В ведомстве заявили предельно коротко: «Роскомнадзор не ограничивает доступ к App Store».

Причина неполадок пока неизвестна. Apple ситуацию не комментировала. Масштабным падение сервиса назвать сложно: речь идёт о нескольких сотнях сообщений, а проблемы наблюдаются не у всех пользователей.

Пока остаётся классический набор действий: проверить подключение, перезапустить App Store и немного подождать.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru