


App Store забарахлил у россиян, Роскомнадзор заявил, что ни при чём

App Store забарахлил у россиян, Роскомнадзор заявил, что ни при чём

App Store забарахлил у россиян, Роскомнадзор заявил, что ни при чём

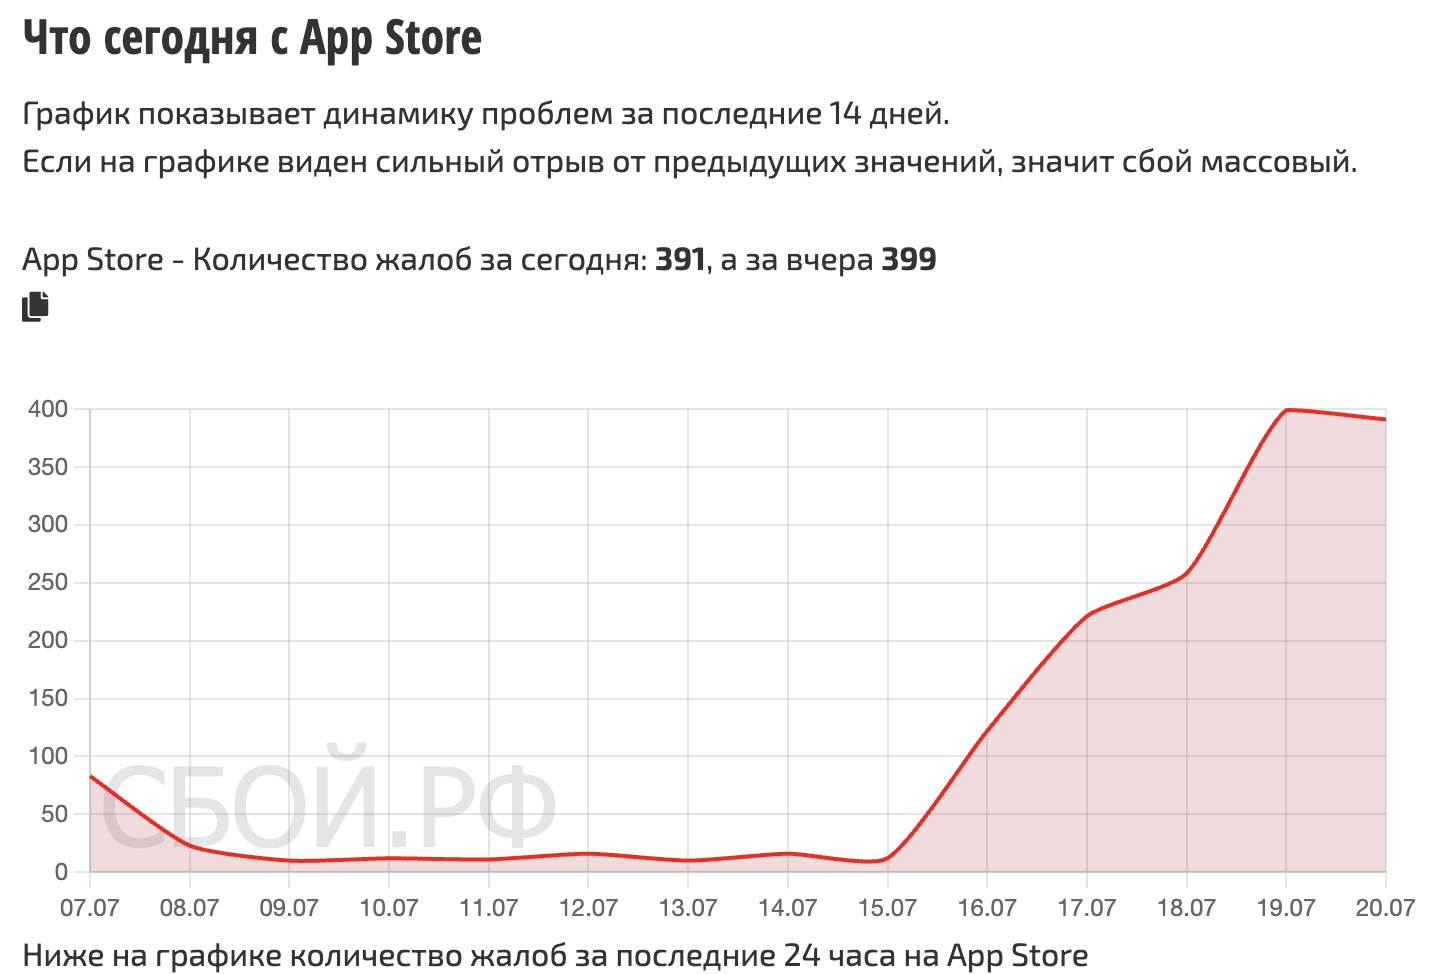
Российские пользователи пожаловались на сбои в работе App Store. С начала суток сервис «Сбой.рф» получил 251 сообщение о неполадках. Чаще всего жалобы поступали из Москвы — на столицу пришлось 20% обращений.

Следом идут Санкт-Петербург с 13%, а также Удмуртия, Курская, Ростовская и Брянская области и Ставропольский край — по 5%.

Пользователи сообщают о проблемах с самим приложением магазина, а также с загрузкой игр и программ. У одних App Store работает нестабильно, у других отказывается скачивать нужный софт. В общем, кнопка «Загрузить» есть, а загрузки — как повезёт.


На фоне сообщений о сбое Роскомнадзор поспешил уточнить, что не ограничивает доступ к магазину Apple. В ведомстве заявили предельно коротко: «Роскомнадзор не ограничивает доступ к App Store».

Причина неполадок пока неизвестна. Apple ситуацию не комментировала. Масштабным падение сервиса назвать сложно: речь идёт о нескольких сотнях сообщений, а проблемы наблюдаются не у всех пользователей.

Пока остаётся классический набор действий: проверить подключение, перезапустить App Store и немного подождать.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru