


Инженер превратил Game Boy Advance в самый медленный взломщик паролей

Инженер превратил Game Boy Advance в самый медленный взломщик паролей

Инженер превратил Game Boy Advance в самый медленный взломщик паролей

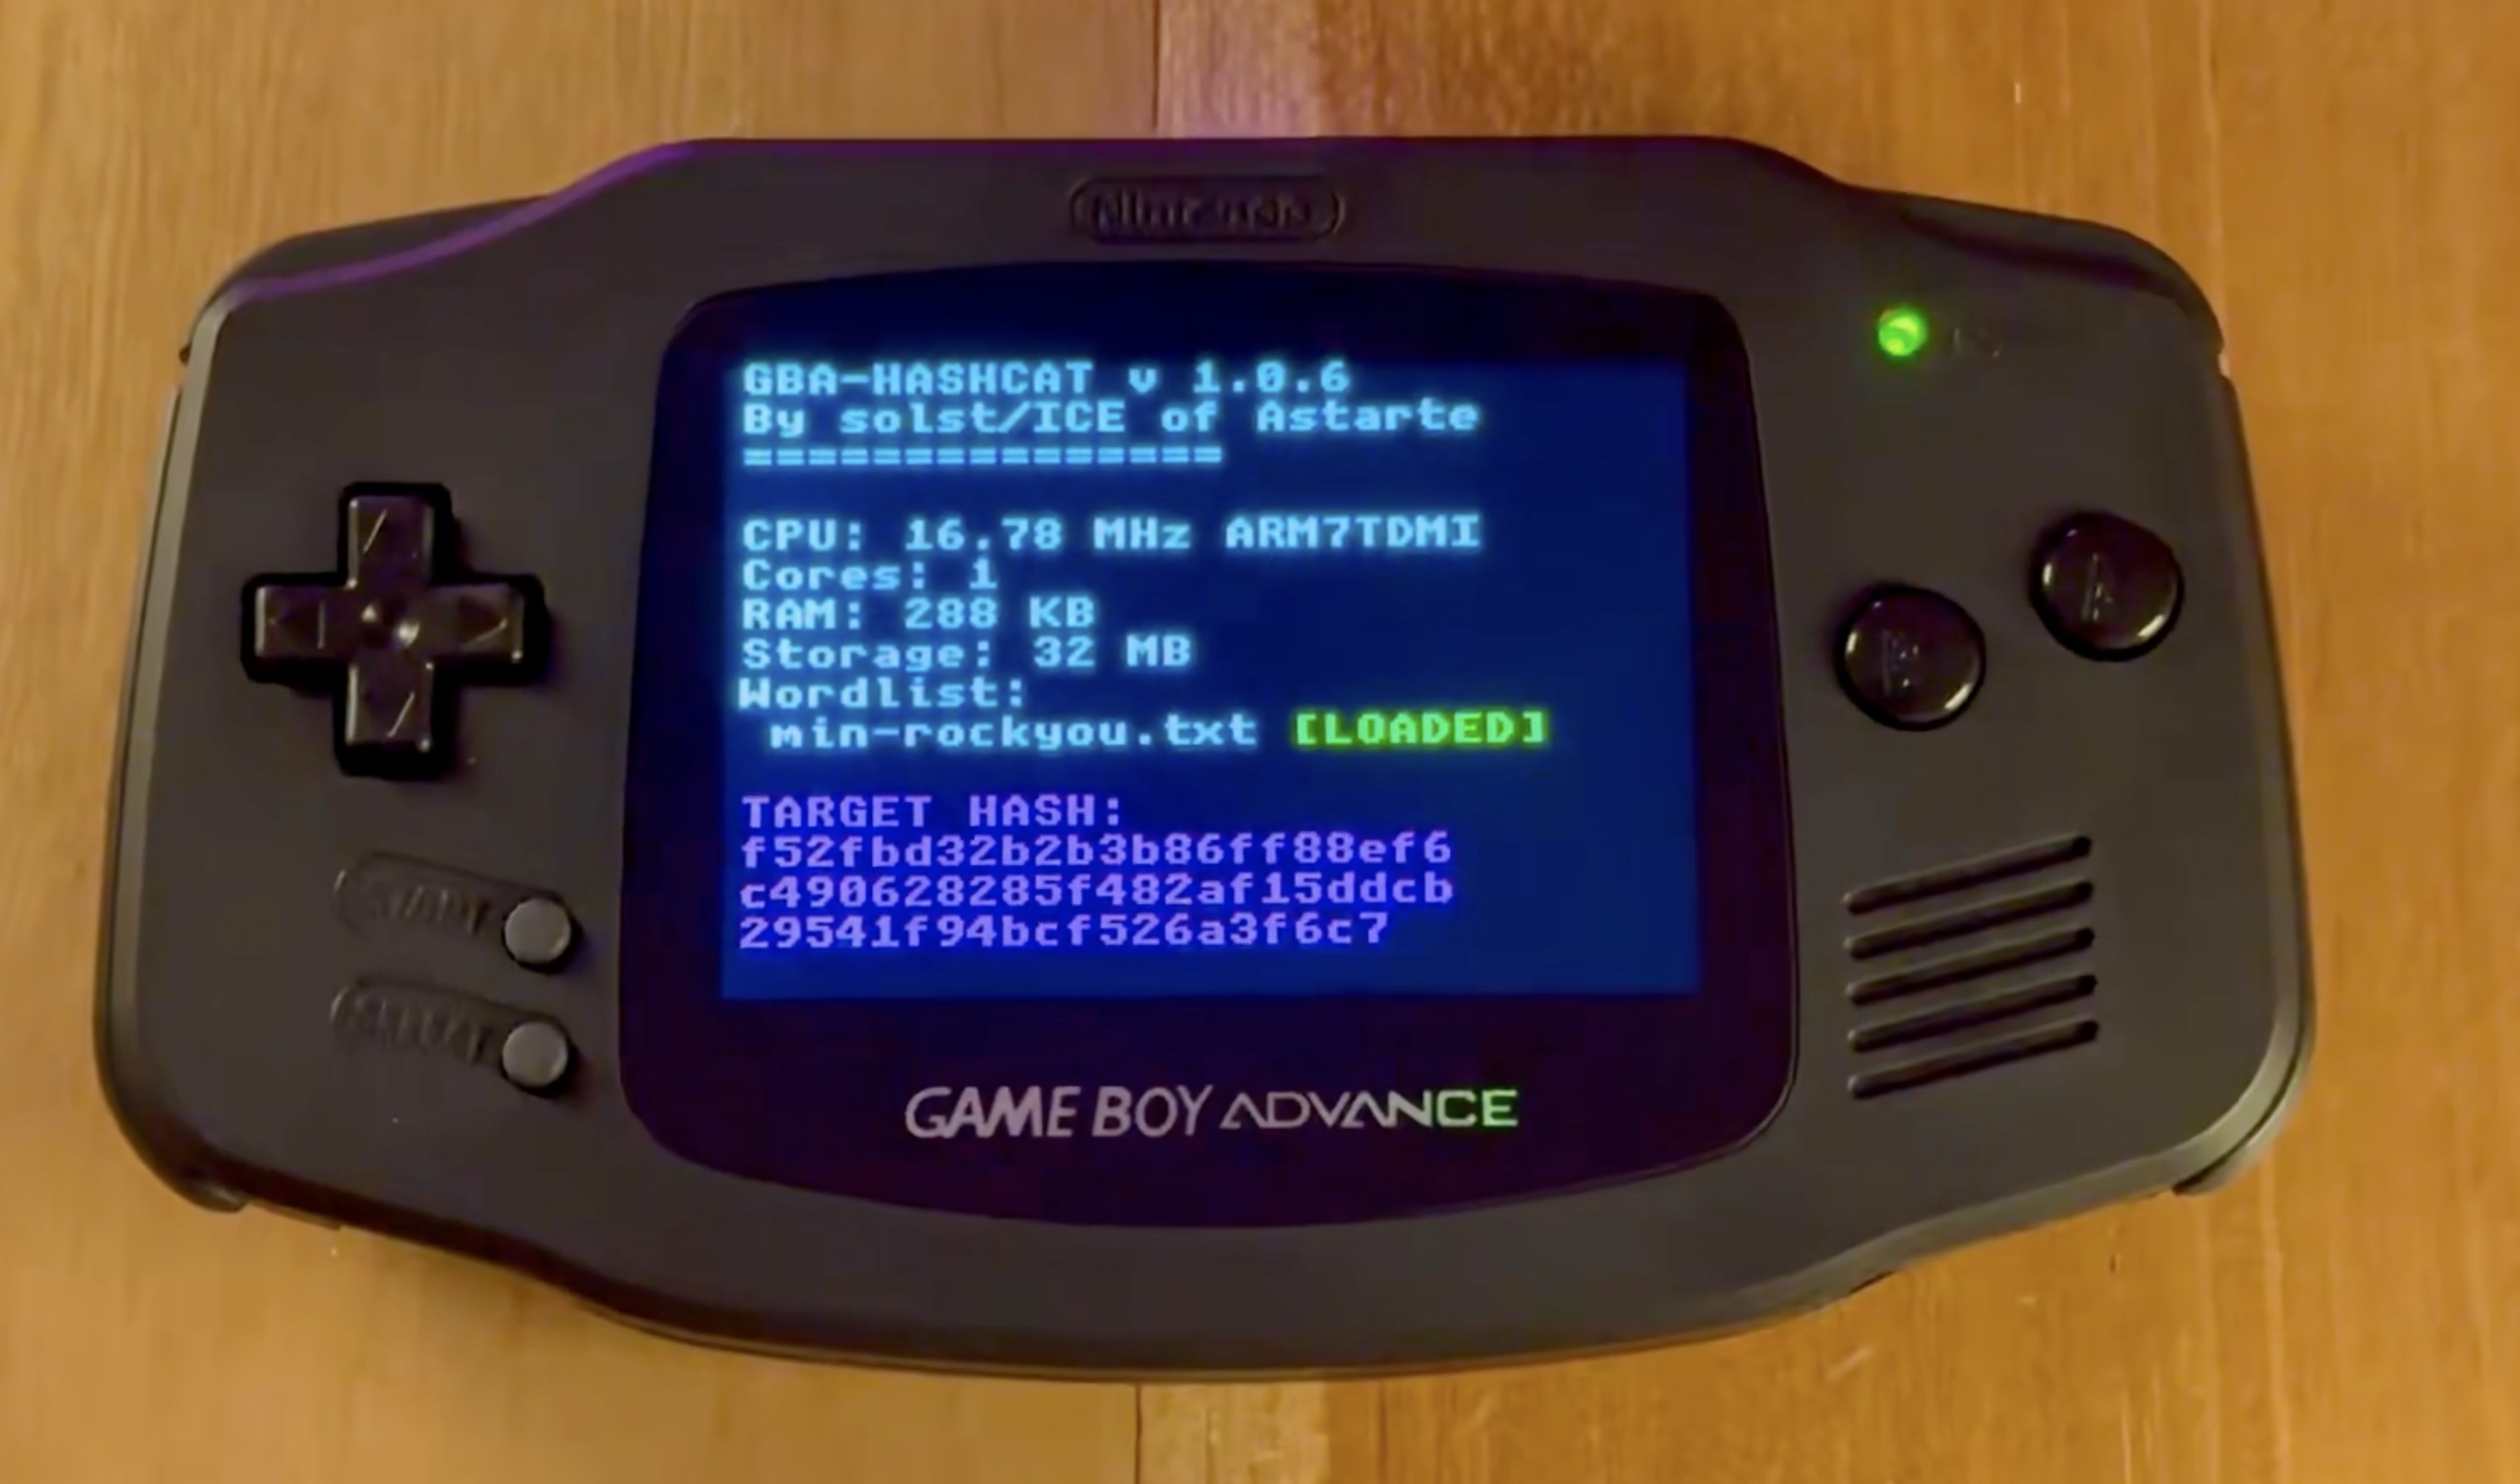
Исследователь в области кибербезопасности под ником solstICE перенёс утилиту для взлома паролей Hashcat на Game Boy Advance. Зачем? Судя по всему, потому что мог. Проект получил название gba-hashcat и работает на оригинальной портативной консоли Nintendo.

GBA перебирает хеши SHA-256 со скоростью 727 попыток в секунду. По подсчётам разработчика, целый год такой работы примерно равен одной секунде вычислений современной системы с мощной видеокартой. Медленно? Зато никакого дефицита Nvidia B200.

Под капотом Game Boy Advance находится 32-битный процессор ARM7TDMI с частотой 16,8 МГц. Консоль получила всего 288 КБ оперативной и 98 КБ видеопамяти, даже калькулятор уже начал смотреть на неё свысока.

Для ускорения перебора паролей обычно применяют заранее подготовленные словари. Но картриджи GBA вмещают не более 32 МБ, поэтому разработчику пришлось ограничиться списком ignis-1M из миллиона слов. Он занимает около 8 МБ.


Само приложение получилось максимально аскетичным. На экране отображаются заставка, статистика выполнения и пароль, который консоль проверяет в данный момент. Программу написали на C++ с использованием движка Butano, предназначенного для разработки игр под GBA.

Автор назвал gba-hashcat своим самым глупым приложением всех времён. Пользователи в ответ предложили добавить сетевой режим и собрать кластер из Game Boy — возможно, единственную ферму для взлома паролей, на которой ещё и в Pokémon поиграть можно.

Практической пользы у проекта немного, но простые пароли консоль всё-таки подобрать способна. Если защита держится на комбинации 123, то дорогая видеокарта действительно будет лишней. Достаточно приставки из 2001 года и немного терпения.

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru