


GlobalSign погасил часть сервисов ФНС отзывом сертификата

GlobalSign погасил часть сервисов ФНС отзывом сертификата

GlobalSign погасил часть сервисов ФНС отзывом сертификата

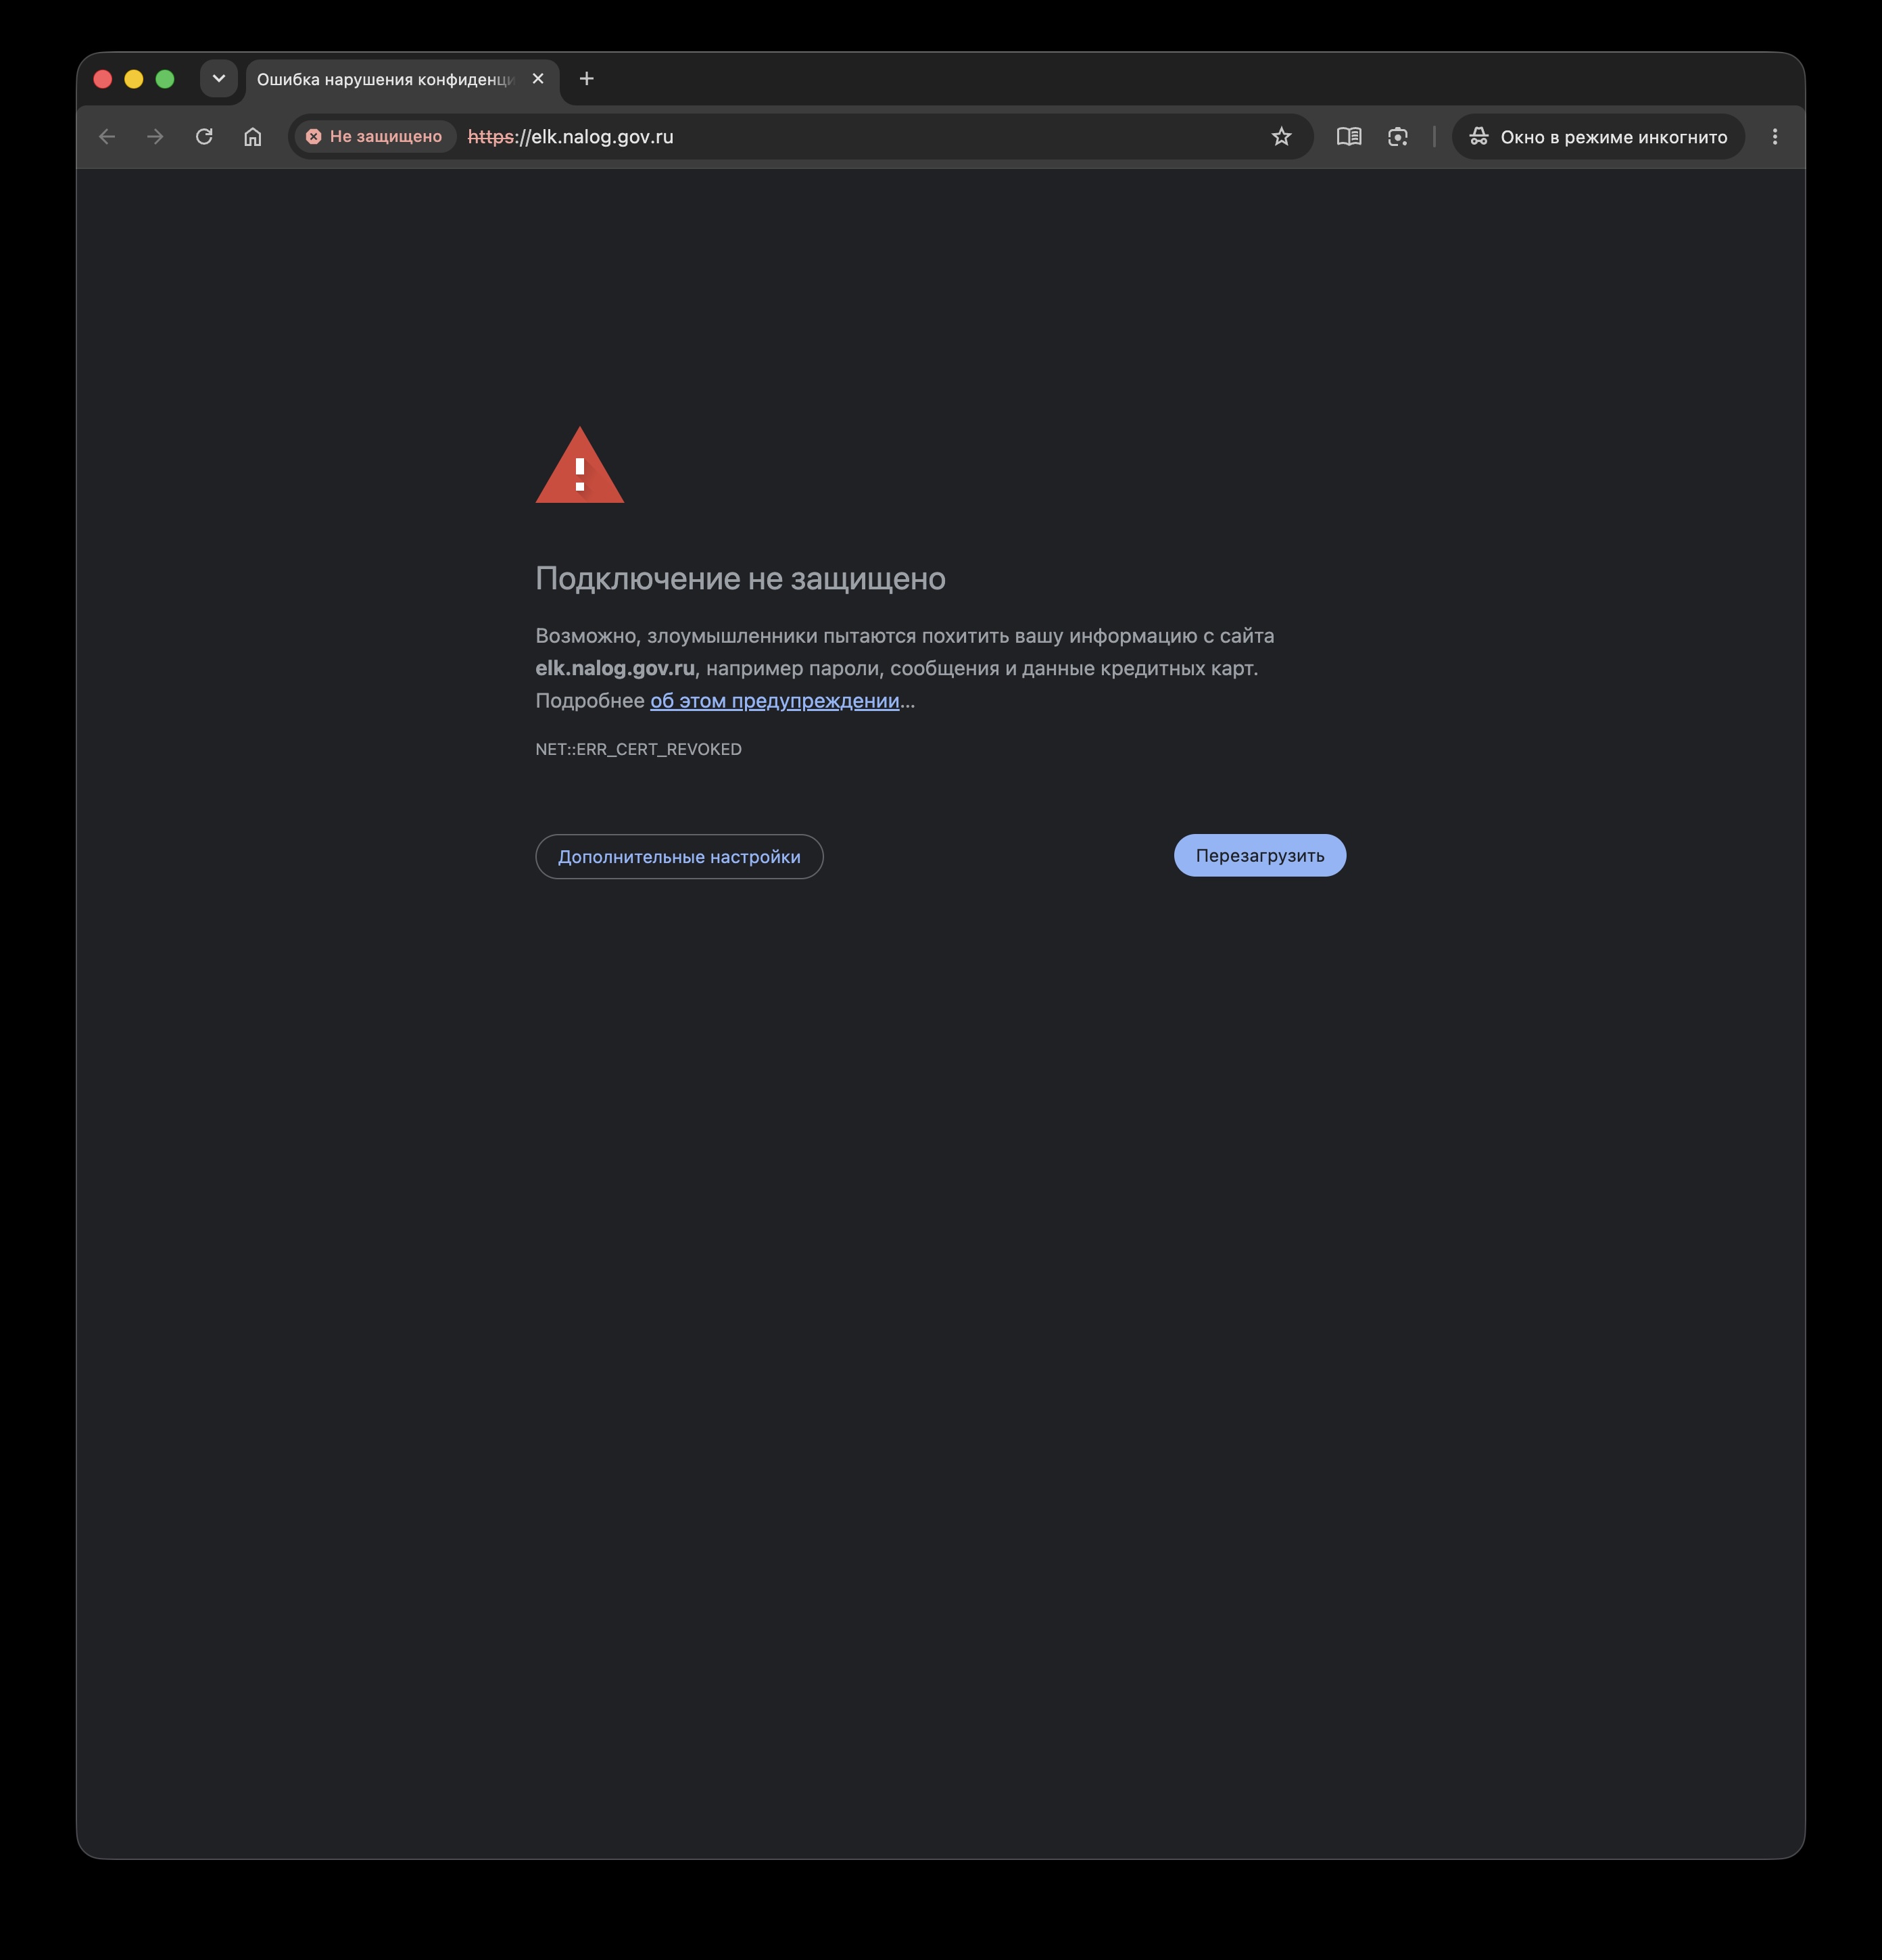
Сайт Федеральной налоговой службы вроде бы на месте, но стоит копнуть чуть глубже, начинается цифровая забастовка. У внутреннего ресурса elk.nalog.gov.ru отозван TLS-сертификат, выданный GlobalSign. Основной сайт ФНС продолжает открываться, однако часть его функций работает через отдельный домен, который загружается внутри страницы.

На проблему обратил внимание пользователь Хабра almirus. Браузер видит отозванный сертификат и блокирует соединение.

В результате пользователи не могут оформить налоговый вычет, посмотреть каталог обращений или поработать с декларациями.


Обойти предупреждение обычным способом не получится: отзыв сертификата означает, что удостоверяющий центр признал его недействительным. Сбой произошёл на фоне массового отзыва GlobalSign сертификатов российских организаций.

Процесс начался в июне 2026 года и, по оценкам участников рынка, мог затронуть тысячи доменов. Ранее удостоверяющий центр запустил уже несколько волн аннулирования.

На момент публикации ФНС официально не комментировала неполадки и не сообщала, когда внутренние сервисы снова заработают. Поэтому желающим подать декларацию или оформить вычет пока остаётся обновлять страницу и ждать, когда цифровая бюрократия снова начнёт принимать посетителей.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru