


Telegram-бот раздаёт под видом ЮниКредит банковский Android-троян

Telegram-бот раздаёт под видом ЮниКредит банковский Android-троян

Telegram-бот раздаёт под видом ЮниКредит банковский Android-троян

Эксперты D3Lab обнаружили поддельную страницу UniCredit, которая обещает пользователям $100 за установку приложения и ещё по $50 за каждого приглашённого друга. Щедрость, как обычно, заканчивается там, где начинается APK-файл.

Мошенники зарегистрировали домен unicredit-tme[.]shop и оформили его под банковскую акцию.

Кнопка загрузки вела не в официальный магазин, а в Telegram-бота. Тот уже уговаривал жертву установить приложение вручную и разрешить загрузку из неизвестных источников.

Скачанный APK маскируется под приложение UniCredit, но на деле является загрузчиком. Внутри него спрятан банковский троян Albiriox — вредонос не скачивается отдельно из интернета, а собирается прямо на устройстве из замаскированных файлов. Такой трюк снижает шанс, что защитные системы успеют перехватить загрузку.


После установки троян просит доступ к специальным возможностям Android, СМС, уведомлениям и отображению поверх других окон. Этого хватает, чтобы читать экран, нажимать кнопки, перехватывать коды подтверждения и показывать фальшивые формы входа.

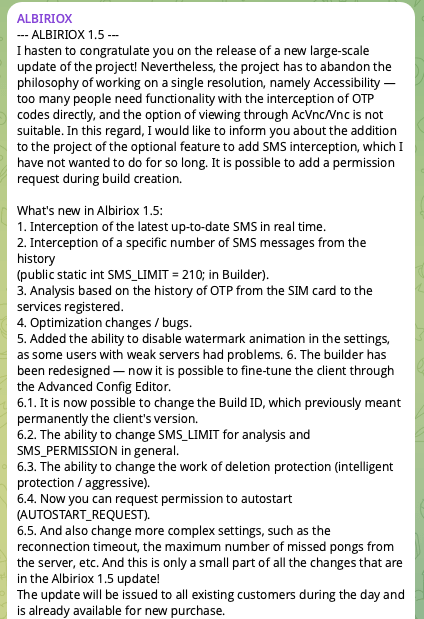
Albiriox продаётся по модели «вредонос как услуга» примерно за $650 в месяц и, по данным исследователей, нацелен более чем на 400 банковских, финтех- и криптоприложений. Оператор получает удалённый доступ к телефону почти как через VNC и может подтверждать переводы прямо с устройства жертвы, обходя двухфакторную аутентификацию.

Рекламный PDF-ридер из Google Play обманул защиту Android и Samsung

Официальный магазин приложений — это всё-таки не стерильная операционная. Автор Android Police Фейт Леру рассказала, как установленный из Google Play PDF-ридер начал показывать на смартфоне его матери назойливое уведомление и рекламу, которые невозможно было просто смахнуть.

Баннер настойчиво предлагал перейти по ссылке и установить некое дополнение для полной защиты данных. 

Выглядело это настолько убедительно, насколько обычно выглядят попытки завести пользователя туда, куда ему точно не надо.

Самое неприятное: Google Play Protect и встроенная защита приложений Samsung проверили смартфон и ничего подозрительного не обнаружили. Автор удалил программу вручную и посоветовал отправить жалобу в Google Play.

При этом достоверно установить вредоносную функциональность приложения она не смогла, речь идёт о подозрительном поведении с признаками рекламного софта, а не о подтверждённом банковском трояне.

Случай далеко не уникальный. По данным Malwarebytes, в 2025 году Google удалила из магазина 77 вредоносных приложений, суммарно набравших не менее 19 млн установок. Часто зловреды притворяются PDF-ридерами, клавиатурами, фоторедакторами, трекерами здоровья, ускорителями батареи и чистильщиками памяти.

Перед установкой стоит проверить разработчика, отзывы, историю обновлений и запрашиваемые разрешения. А если безобидный просмотрщик документов внезапно требует доступ к СМС, уведомлениям или специальным возможностям Android, лучше таким софтом не пользоваться.

RSS: Новости на портале Anti-Malware.ru