


Google пустит чужие магазины Android-приложений прямо в Play Store

Google пустит чужие магазины Android-приложений прямо в Play Store

Google пустит чужие магазины Android-приложений прямо в Play Store

Google готовится открыть Google Play для конкурирующих магазинов приложений. С 22 июля сторонние каталоги смогут распространяться прямо через официальный магазин Android. Так решил суд по итогам многолетней тяжбы с Epic Games.

Всё началось ещё в 2020 году с Fortnite и комиссии в 30%. Epic добавила прямую покупку V-Bucks в обход правил Google и Apple, после чего игру удалили из магазинов.

Судебная война затянулась на годы, но именно Google в итоге получила самый болезненный набор ограничений.

Суд признал (PDF), что компания мешала производителям устройств продвигать и предустанавливать альтернативные магазины, тем самым укрепляя монополию Google Play. Поэтому одним из главных требований стало размещение конкурирующих площадок внутри самого Play Store.


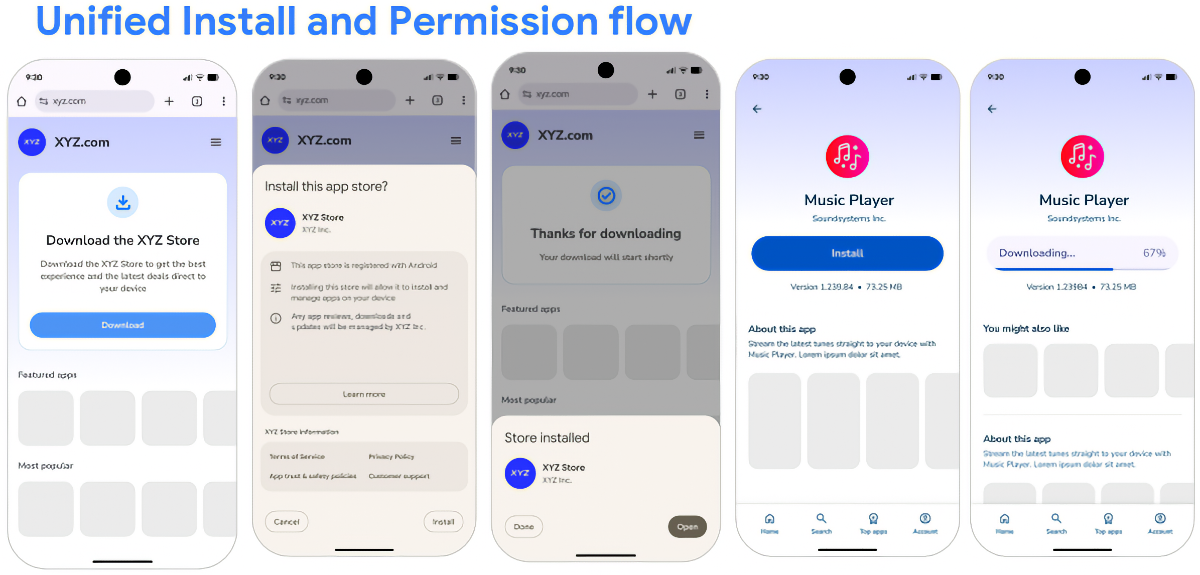
Google и Epic пытались заменить эту меру более мягкой схемой Registered App Stores, при которой пользователи всё равно должны были самостоятельно скачивать чужие магазины. Однако суд усомнился, что это реально поможет конкурентам. В итоге компании отозвали просьбу изменить предписание.

Одобренные магазины получат доступ к каталогу приложений Google Play по умолчанию. Разработчики смогут запретить распространение своих программ через отдельные площадки.

За проверку каждого магазина Google будет брать $5000 в год. Участники программы должны блокировать вредоносные приложения, соблюдать авторские права и поддерживать обновление и удаление приложений. Если доля подозрительных установок превысит 1%, магазин могут выставить за дверь.

Пока нововведение, вероятно, затронет только США. Но для Android это всё равно серьёзный поворот: Google Play впервые придётся не просто терпеть конкурентов, а самой раздавать их пользователям.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru