


Дипфейк может утяжелить приговор: в УК РФ хотят добавить новую норму

Дипфейк может утяжелить приговор: в УК РФ хотят добавить новую норму

Дипфейк может утяжелить приговор: в УК РФ хотят добавить новую норму

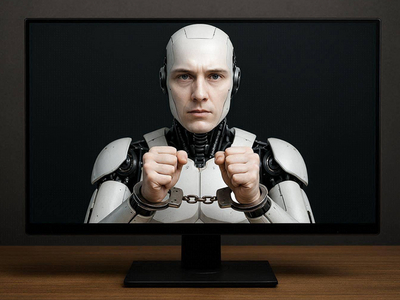
Группа сенаторов и депутатов внесла в Госдуму законопроект, который предлагает считать использование искусственного интеллекта отягчающим обстоятельством при совершении преступления. Речь прежде всего о дипфейках — поддельных видео, аудиозаписях и изображениях.

Авторы инициативы считают, что такие материалы выглядят достаточно правдоподобно, чтобы использовать их в мошенничестве, клевете и преступлениях против общественной безопасности.

Если закон примут, применение дипфейка сможет повлиять на строгость наказания.

Для этого статью 63 Уголовного кодекса предлагают дополнить новым пунктом. Отягчающим обстоятельством станет использование созданных ИИ материалов, которые приписывают человеку поступки или высказывания, которых в действительности не было.

Это уже не первая попытка ужесточить наказание за преступления с применением нейросетей. Похожий проект вносили в 2025 году, но Госдума вернула его авторам из-за несоблюдения требований Конституции и парламентского регламента.

У новой версии тоже нашлись шероховатости. В тексте говорится о воспроизведении высказываний и действий, которых человек не совершал, хотя воспроизвести то, чего не было, довольно сложно — можно лишь имитировать. Еще загадочнее выглядит формулировка «личность, сгенерированная технологиями».

Идея понятна: дипфейк в руках мошенника должен утяжелять приговор. Но законодателям еще предстоит объяснить это таким языком, чтобы потом суду не пришлось угадывать, что именно они имели в виду.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru