


Дипфейк может утяжелить приговор: в УК РФ хотят добавить новую норму

Дипфейк может утяжелить приговор: в УК РФ хотят добавить новую норму

Дипфейк может утяжелить приговор: в УК РФ хотят добавить новую норму

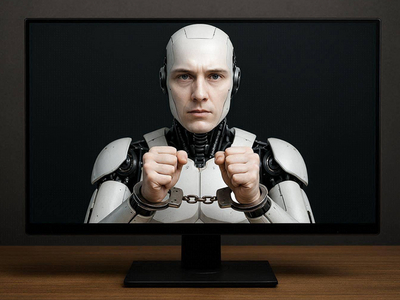
Группа сенаторов и депутатов внесла в Госдуму законопроект, который предлагает считать использование искусственного интеллекта отягчающим обстоятельством при совершении преступления. Речь прежде всего о дипфейках — поддельных видео, аудиозаписях и изображениях.

Авторы инициативы считают, что такие материалы выглядят достаточно правдоподобно, чтобы использовать их в мошенничестве, клевете и преступлениях против общественной безопасности.

Если закон примут, применение дипфейка сможет повлиять на строгость наказания.

Для этого статью 63 Уголовного кодекса предлагают дополнить новым пунктом. Отягчающим обстоятельством станет использование созданных ИИ материалов, которые приписывают человеку поступки или высказывания, которых в действительности не было.

Это уже не первая попытка ужесточить наказание за преступления с применением нейросетей. Похожий проект вносили в 2025 году, но Госдума вернула его авторам из-за несоблюдения требований Конституции и парламентского регламента.

У новой версии тоже нашлись шероховатости. В тексте говорится о воспроизведении высказываний и действий, которых человек не совершал, хотя воспроизвести то, чего не было, довольно сложно — можно лишь имитировать. Еще загадочнее выглядит формулировка «личность, сгенерированная технологиями».

Идея понятна: дипфейк в руках мошенника должен утяжелять приговор. Но законодателям еще предстоит объяснить это таким языком, чтобы потом суду не пришлось угадывать, что именно они имели в виду.

Вредонос под видом Telegram: что нашли внутри CrazyGram для Android

Кастомный Telegram-клиент CrazyGram оказался вовсе не безобидной альтернативой официальному приложению. Внутри APK исследователи обнаружили обфусцированную нативную библиотеку, фоновый рабочий процесс и WebSocket-адрес для связи с удалённой инфраструктурой.

Результаты анализа опубликованы в первом исследовании ShadowTrace Research, проекта компании «Безопасный Интернет». В репозитории доступны технический отчёт ST-001, индикаторы компрометации, хеши файлов, скриншоты из Ghidra и другие собранные доказательства.

Главный сюрприз прячется в библиотеке libshadow.so. Её код обфусцирован, а внутри обнаружен WebSocket-эндпоинт 94.228.167[.]90:9800. Исследователи также нашли логику идентификации устройства, anti-emulator-строки, механизмы самозащиты и признаки proxy/bridge-функциональности.

Кроме того, в приложении присутствуют индикаторы, связанные с СМС, контактами, геолокацией, Accessibility и доступом к уведомлениям. В коде встречаются упоминания банковских, финансовых и маркетплейс-приложений.

Другими словами, под видом мессенджера пользователь потенциально получает инструмент с весьма нескромным интересом к данным и окружению смартфона.

При этом авторы не торопятся объявлять каждую найденную строку работающей вредоносной функцией. Выводы разделены на подтверждённые факты, сильные индикаторы и неподтверждённые предположения. Само наличие разрешения или имени банковского приложения в бинарнике ещё не доказывает кражу данных.

Во время исследования специалисты не отправляли команды и пейлоад на удалённый сервер. Информацию об обнаруженной инфраструктуре 17 сентября 2026 года передали хостинг-провайдеру.

RSS: Новости на портале Anti-Malware.ru