


Security Vision добавила вход по OIDC и поиск зависимостей в настройках

Security Vision добавила вход по OIDC и поиск зависимостей в настройках

Security Vision добавила вход по OIDC и поиск зависимостей в настройках

Security Vision выпустила обновление своей платформы. В новой версии появилась поддержка OpenID Connect, инструменты для проверки зависимостей между объектами, а также несколько небольших изменений в отчётах и чатах. Поддержка OIDC расширяет варианты подключения платформы к корпоративным системам аутентификации.

Организации смогут использовать уже настроенную инфраструктуру управления учётными записями и единым входом.

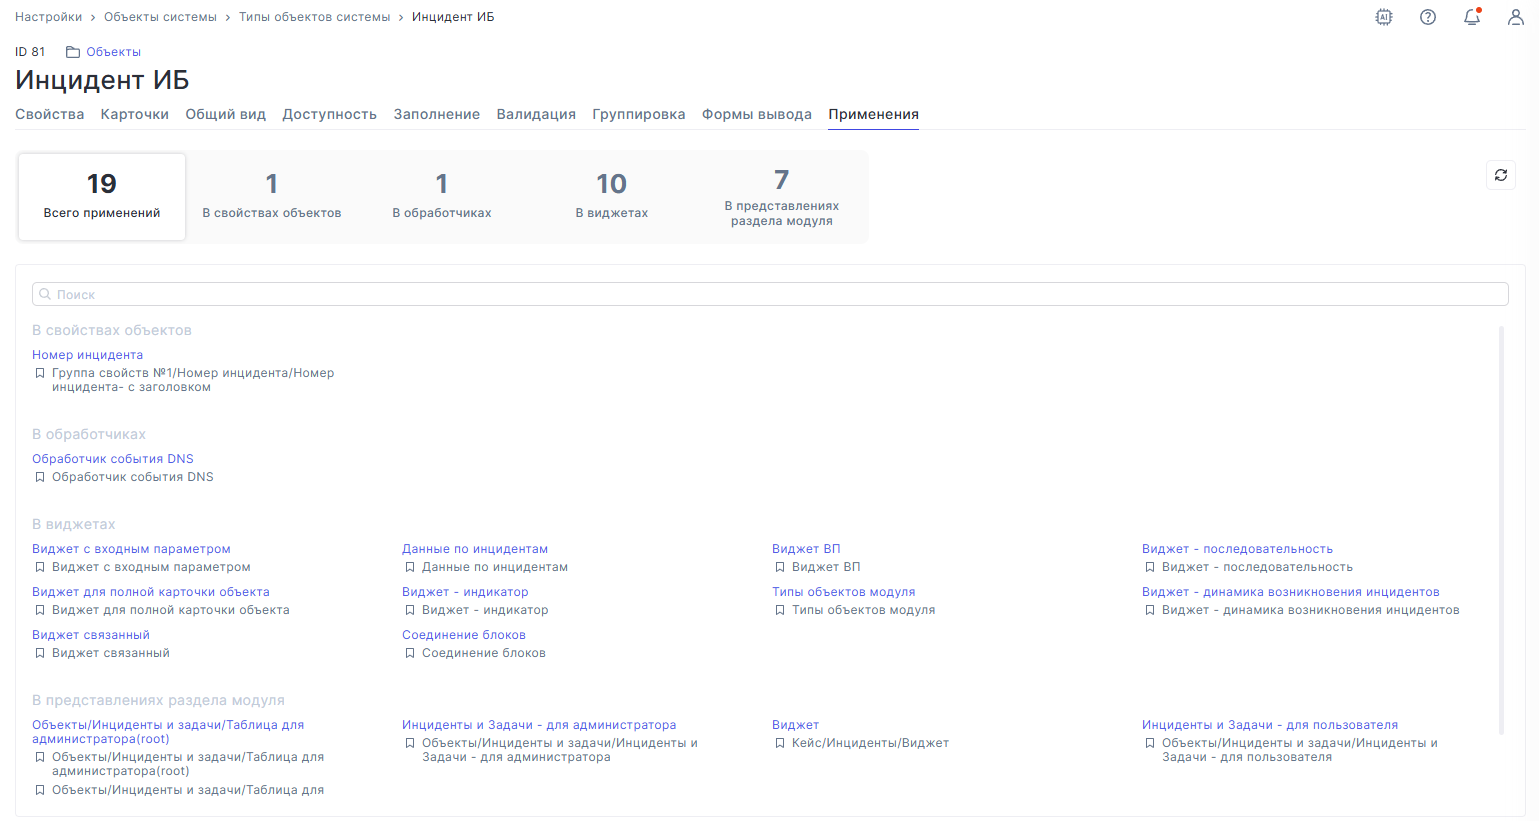
В настройках типов объектов появилась вкладка «Применения». В ней можно посмотреть, где именно в платформе используется выбранный тип объекта. Это пригодится перед изменением конфигурации: администратор сможет заранее оценить, какие связанные настройки могут быть затронуты.


Разработчики также переработали историю запуска отчётов. Элементы для просмотра входных параметров и выгрузки готового отчёта теперь расположены удобнее, поэтому найти настройки предыдущего запуска и его результат должно быть проще.

В чатах карточек объектов добавили регистронезависимый поиск сотрудников при упоминании. Теперь имя пользователя будет находиться независимо от того, с заглавной или строчной буквы его ввели.

Есть и техническое изменение, которое важно учесть перед обновлением. Для работы коннектора PowerShell теперь требуется PowerShell версии 7.4.16. Если в инфраструктуре используется более ранняя версия, её придётся обновить заранее.

В целом релиз получился без громких перестроек: основные изменения касаются доступа, контроля связанных настроек и повседневной работы с отчётами и обсуждениями.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru