


Security Vision добавила вход по OIDC и поиск зависимостей в настройках

Security Vision добавила вход по OIDC и поиск зависимостей в настройках

Security Vision добавила вход по OIDC и поиск зависимостей в настройках

Security Vision выпустила обновление своей платформы. В новой версии появилась поддержка OpenID Connect, инструменты для проверки зависимостей между объектами, а также несколько небольших изменений в отчётах и чатах. Поддержка OIDC расширяет варианты подключения платформы к корпоративным системам аутентификации.

Организации смогут использовать уже настроенную инфраструктуру управления учётными записями и единым входом.

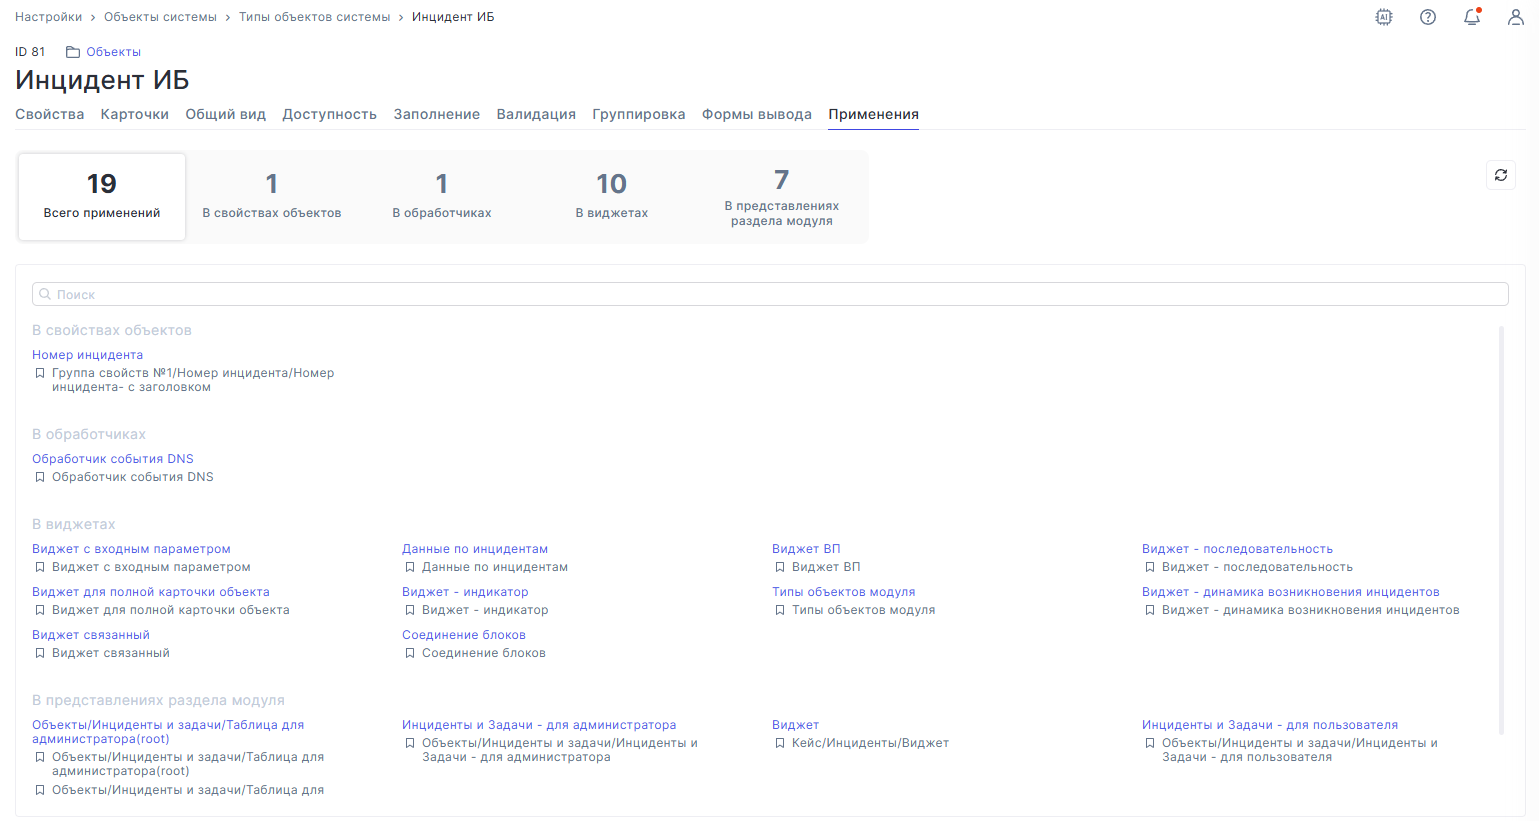
В настройках типов объектов появилась вкладка «Применения». В ней можно посмотреть, где именно в платформе используется выбранный тип объекта. Это пригодится перед изменением конфигурации: администратор сможет заранее оценить, какие связанные настройки могут быть затронуты.


Разработчики также переработали историю запуска отчётов. Элементы для просмотра входных параметров и выгрузки готового отчёта теперь расположены удобнее, поэтому найти настройки предыдущего запуска и его результат должно быть проще.

В чатах карточек объектов добавили регистронезависимый поиск сотрудников при упоминании. Теперь имя пользователя будет находиться независимо от того, с заглавной или строчной буквы его ввели.

Есть и техническое изменение, которое важно учесть перед обновлением. Для работы коннектора PowerShell теперь требуется PowerShell версии 7.4.16. Если в инфраструктуре используется более ранняя версия, её придётся обновить заранее.

В целом релиз получился без громких перестроек: основные изменения касаются доступа, контроля связанных настроек и повседневной работы с отчётами и обсуждениями.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru