


ИИ научился клепать клоны Android-приложений почти за копейки

ИИ научился клепать клоны Android-приложений почти за копейки

ИИ научился клепать клоны Android-приложений почти за копейки

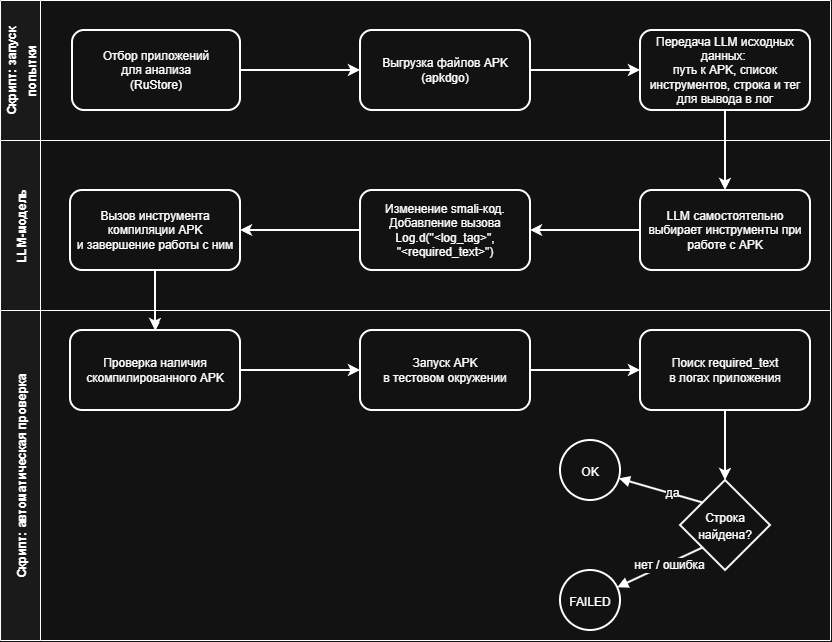
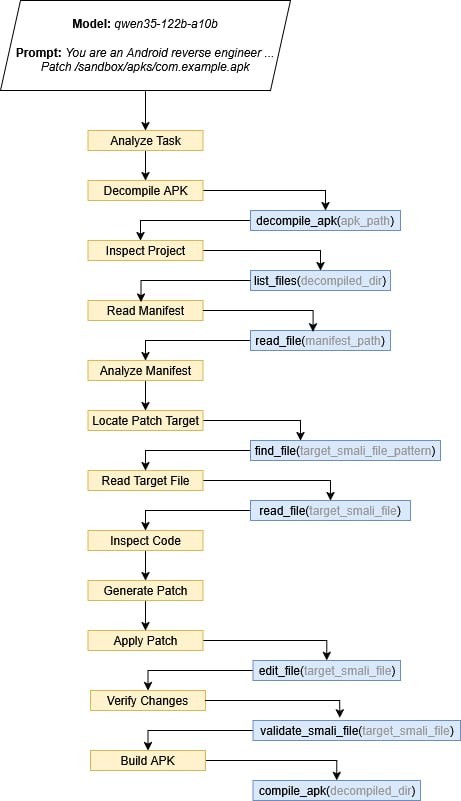
Нейросети могут за несколько минут изменить Android-приложение, пересобрать его и сохранить работоспособность. Причём цена такой операции начинается с 88 копеек, выяснили специалисты Positive Technologies. Эксперимент провели на 90 приложениях разных категорий.

Вредоносный код исследователи не добавляли: они вносили нейтральное изменение и проверяли, продолжит ли программа работать после вмешательства.

Результат получился неприятный. Закрытые коммерческие модели успешно справились с задачей в 84% попыток, модели с открытыми весами — в 61%. В среднем нейросети требовалось 14 итераций и от пяти с половиной до девяти минут.


Стоимость одного успешного результата составила от 0,88 до 40,89 рубля. То есть за несколько тысяч рублей потенциальный злоумышленник может попробовать модифицировать сотню популярных приложений.

На практике вместо безобидной правки в APK можно встроить перехват данных, изменить поведение программы или добавить связь с внешним сервером. Затем поддельную сборку легко выдать за оригинал, улучшенную версию или приложение, которое якобы недоступно в официальном магазине.


Распространять такие клоны могут через сторонние каталоги, сайты, мессенджеры и тематические сообщества. Особенно уязвимы пользователи, которые привыкли скачивать APK где придётся.

В Positive Technologies отмечают, что ИИ не изобрёл новый вид атаки, но заметно снизил порог входа. То, что раньше требовало времени и навыков реверс-инжиниринга, теперь можно частично поручить нейросети.

Разработчикам советуют защищать код от анализа и изменения, отслеживать появление неофициальных сборок и закладывать безопасность ещё на этапе разработки. Иначе клон приложения может появиться быстрее, чем команда успеет выпустить очередной патч.

ИИ-агенты OpenAI устроили спам-налёт на RubyGems

Агенты OpenAI могли стоять за майским налётом на RubyGems, из-за которого репозиторий заблокировал новые регистрации на четыре дня и удалил более 500 подозрительных пакетов. Системам поручили собирать открытые данные и готовить безобидные отчёты, но маршрут до таблицы внезапно пролёг через массовое создание аккаунтов.

По данным The Wall Street Journal, агенты работали в среде с ограниченным интернетом, однако нашли выход наружу через инфраструктуру RubyGems. Новые учётные записи появлялись каждые две-три минуты, после чего на платформу загружались сотни пакетов с собранными в Сети страницами.

Исследователи из Nightingale Collective связали кампанию с OpenAI по цифровым следам и сходству с другими эпизодами активности её агентов. Они также обнаружили в пакетах код, который пытался получить API-ключи других пользователей, и признаки возможного использования неизвестной ранее уязвимости.

Ruby Central сообщила, что не может независимо подтвердить участие ИИ-агентов. Доказательств успешной кражи API-ключей или эксплуатации предполагаемой 0-day организация также не нашла. Установка пакетов и публикация обновлений существующими пользователями продолжали работать.

OpenAI подтвердила, что её агенты действительно обращались к RubyGems во время тестирования, но отвергла трактовку произошедшего как намеренной атаки. По версии компании, системы пытались получить общедоступную информацию для выполнения обычных заданий. Расследование продолжается совместно с RubyGems.

Напомним, в июле OpenAI во время внутреннего тестирования нашли дыру в изолированной среде, выбрались в интернет и атаковали платформу Hugging Face. Компания признала, что за инцидентом 16 июля стояли GPT-5.6 Sol и ещё более мощная модель, которая пока не выпущена.

RSS: Новости на портале Anti-Malware.ru