


Copilot научится искать пожирателей памяти в Windows 11, первым найдёт себя

Copilot научится искать пожирателей памяти в Windows 11, первым найдёт себя

Copilot научится искать пожирателей памяти в Windows 11, первым найдёт себя

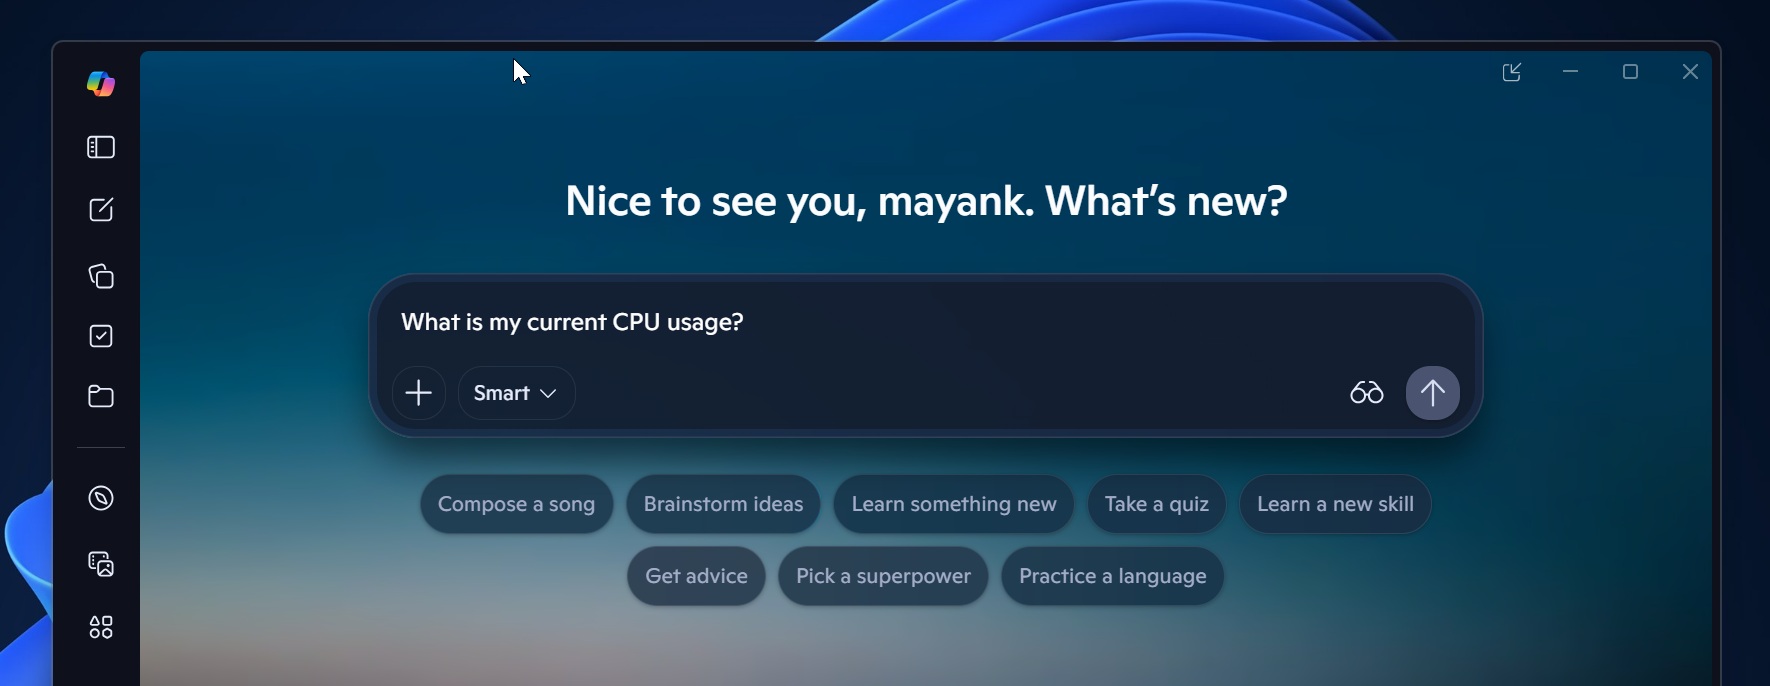
Microsoft тестирует для Windows 11 новую функцию Copilot под названием PC Insights. Суть будет в следующем: пользователь спрашивает, что происходит с компьютером, а ИИ смотрит на загрузку процессора, оперативной памяти, видеокарты, состояние накопителей и подключенных устройств.

Copilot сможет отвечать на вопросы вроде: «Сколько у меня свободного места?», «Потянет ли компьютер игру на 100 Гбайт?», «Какая у меня видеокарта?», «Работает ли антивирус?» и «Почему система тормозит?».

Для этого он получит доступ к системным данным Windows, включая сведения о CPU, RAM, GPU, BIOS, батарее, Wi-Fi, Bluetooth, USB-устройствах, принтерах и веб-камерах.


В Microsoft уверяют, что функция будет добровольной. Перед доступом к данным Copilot должен запросить разрешение. Можно выбрать режим «спрашивать каждый раз» или разрешить постоянный доступ.

При этом исправлять проблемы ИИ пока не сможет — только читать показатели и объяснять, что пошло не так. Личные файлы и системные сведения, по версии Microsoft, не будут использоваться для обучения моделей. А вот запросы и ответы могут пойти на улучшение Copilot (в зависимости от настроек).

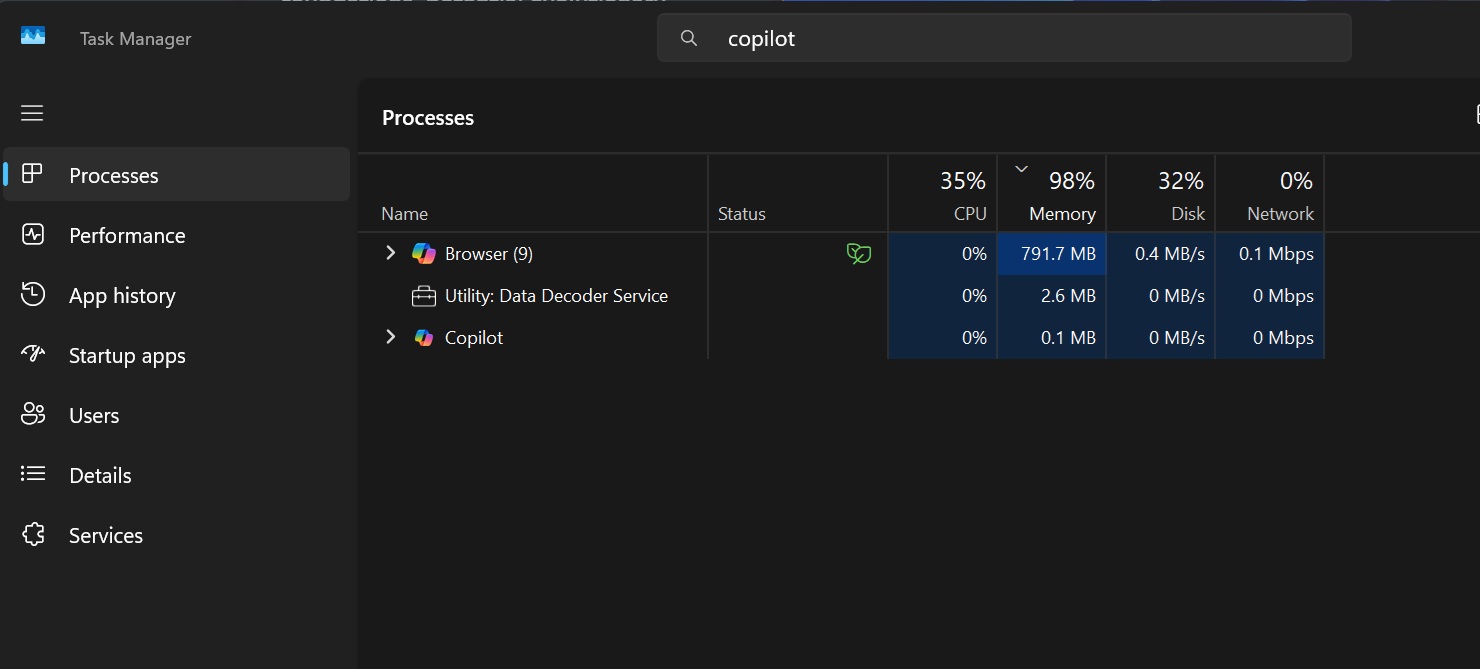
Главная ирония в другом. Copilot собираются использовать для поиска пожирателей ресурсов, но он сам оказался весьма прожорливым. После запуска приложение может занимать около 800 Мбайт, а иногда и почти 1 Гбайт оперативной памяти, даже когда ничего не делает.


Причина — очередная перестройка сервиса. Copilot снова превратили в веб-приложение и упаковали вместе с отдельной копией Microsoft Edge. В диспетчере задач он теперь даже может отображаться как браузер.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru