


Сеть стала фундаментом бизнеса: главные темы «Сетевого лета 2026»

Сеть стала фундаментом бизнеса: главные темы «Сетевого лета 2026»

Сеть стала фундаментом бизнеса: главные темы «Сетевого лета 2026»

В Москве прошёл второй технический опен-эйр «Сетевое лето 2026». Мероприятие состоялось 2 июля в «Березы Парке» и собрало более 800 участников: сетевых инженеров, архитекторов, руководителей технических направлений и ИТ-директоров.

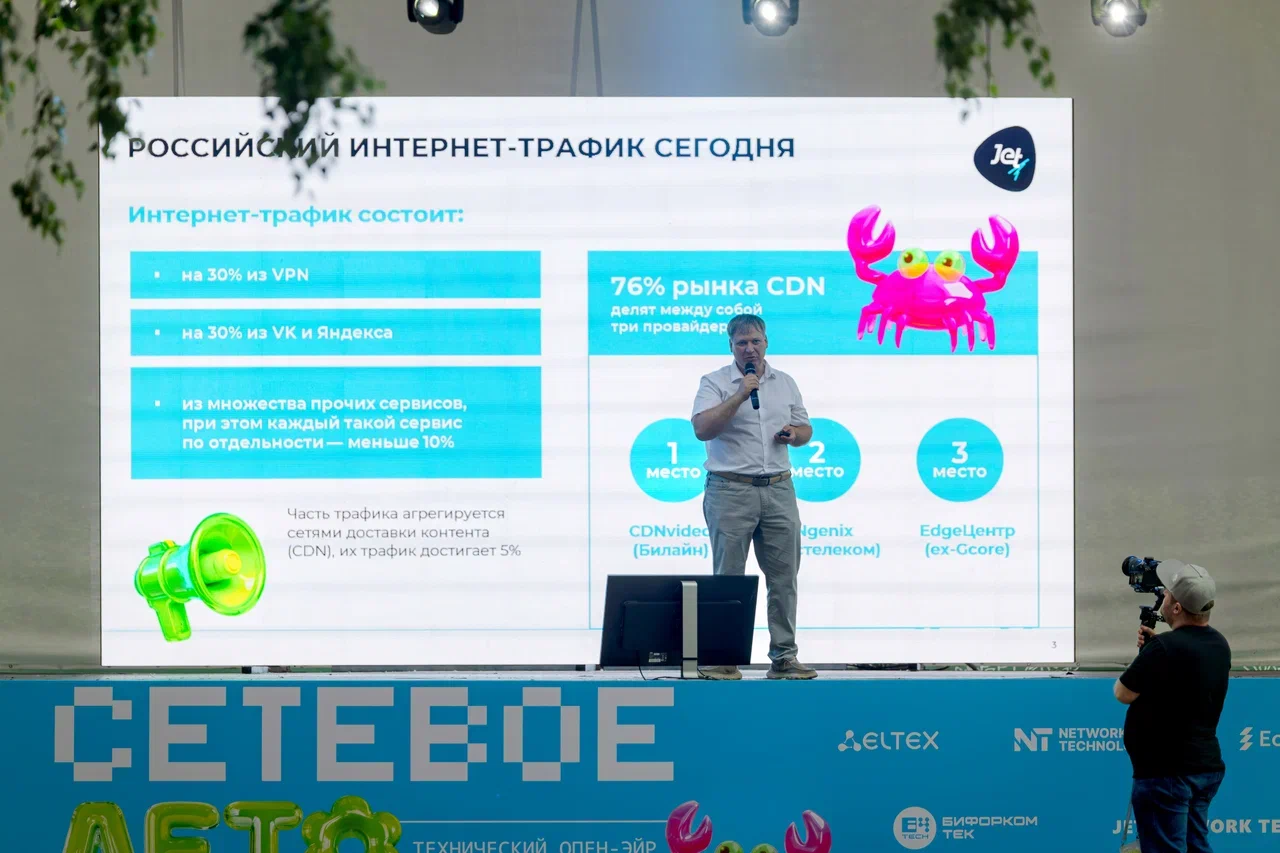
Главной темой стало то, как сегодня развиваются корпоративные и операторские сети в России. Участники обсуждали импортозамещение, Telco Cloud, SD-WAN, 5G, сетевую безопасность, тестирование оборудования и применение ИИ в работе инженеров.

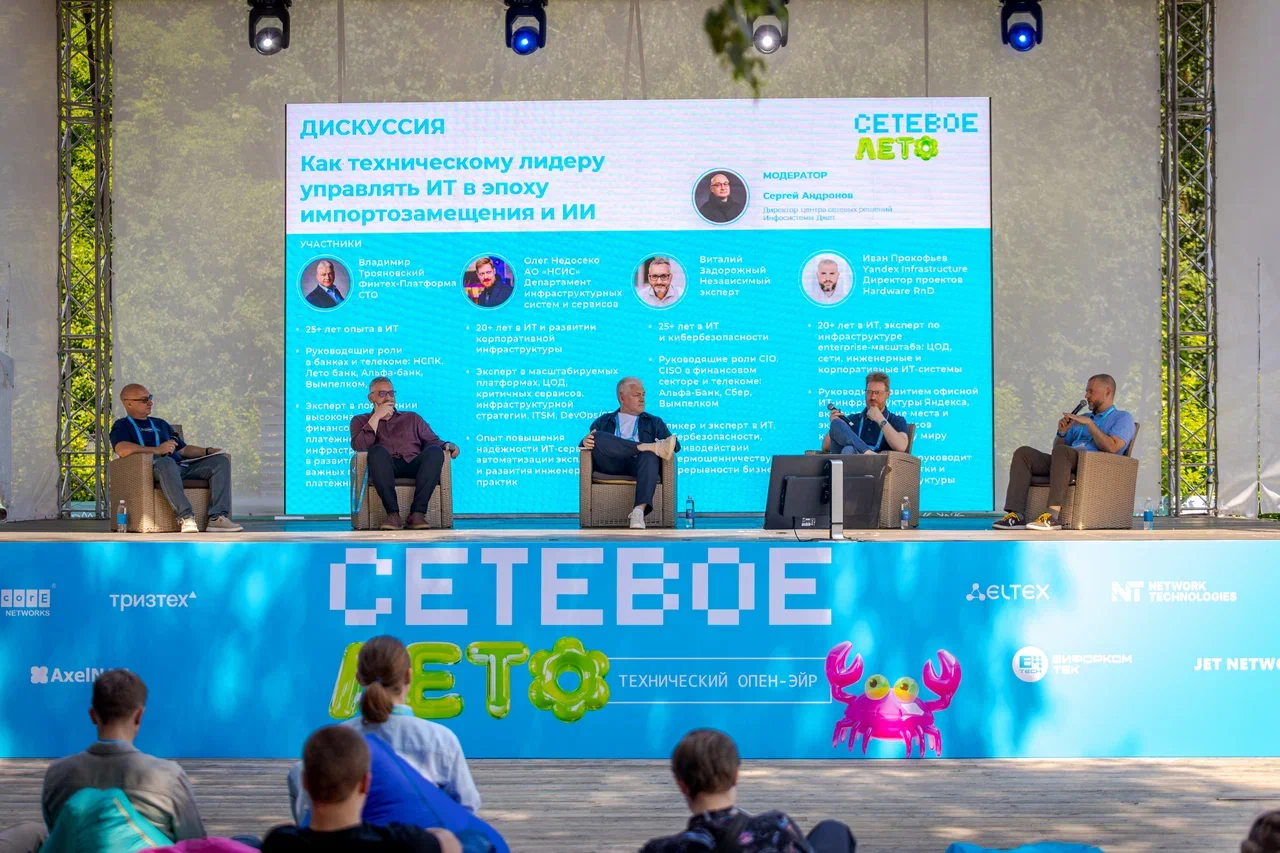
На дискуссии об управлении ИТ в условиях изменений представители «Инфосистемы Джет», Yandex Infrastructure, Финтех-Платформы и АО «НСИС» отметили, что проблема импортозамещения не сводится к наличию отечественного оборудования. На практике компаниям приходится выбирать между большим числом решений, планировать миграцию и думать о дальнейшей поддержке инфраструктуры.


Отдельно говорили об ИИ. Участники сошлись в том, что бизнес готов вкладываться в такие проекты, если видит понятный и измеримый результат в обозримые сроки.

В блоке о Telco Cloud архитекторы МТС, Билайна и «Инфосистемы Джет» обсудили развитие операторских облаков и сетевых технологий. Тема 5G вызвала отдельную дискуссию: техническая готовность есть, но массовое внедрение зависит от регулирования и выделения частот. Для бизнеса особенно важен standalone 5G со слайсингом, который позволяет выделять отдельные сегменты сети под разные задачи.


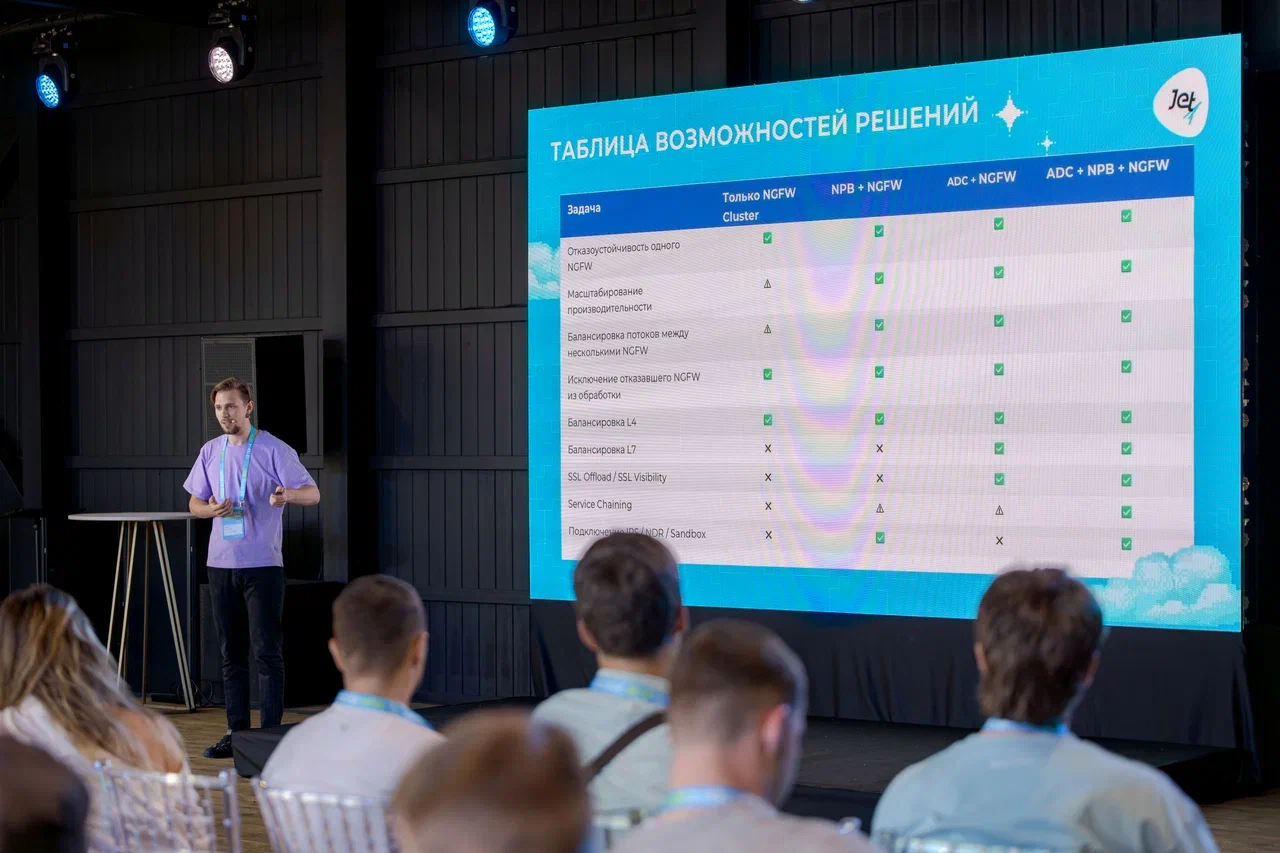
В инженерном треке разобрали RoCEv2, кластеризацию NGFW, PoE, мультивендорные NMS, адаптацию сети под приложения и особенности отечественных коммутаторов. На мастер-классах участники настраивали маршрутизаторы EcoRouter, тестировали RA VPN в PT NGFW, работали с RoCEv2 и разворачивали IP-фабрику Eltex.


Отдельный практический блок был посвящён ИИ-ассистенту для сетевых инженеров: на стенде проверяли, как он анализирует конфигурационные файлы, строит схему сети и ищет уязвимости.

Также на площадке работала демо-зона с российским сетевым оборудованием и лаборатория с практическими заданиями по настройке инфраструктуры разных вендоров.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru