


TrojPix научили воровать данные с изолированных ПК через пиксели на экране

TrojPix научили воровать данные с изолированных ПК через пиксели на экране

TrojPix научили воровать данные с изолированных ПК через пиксели на экране

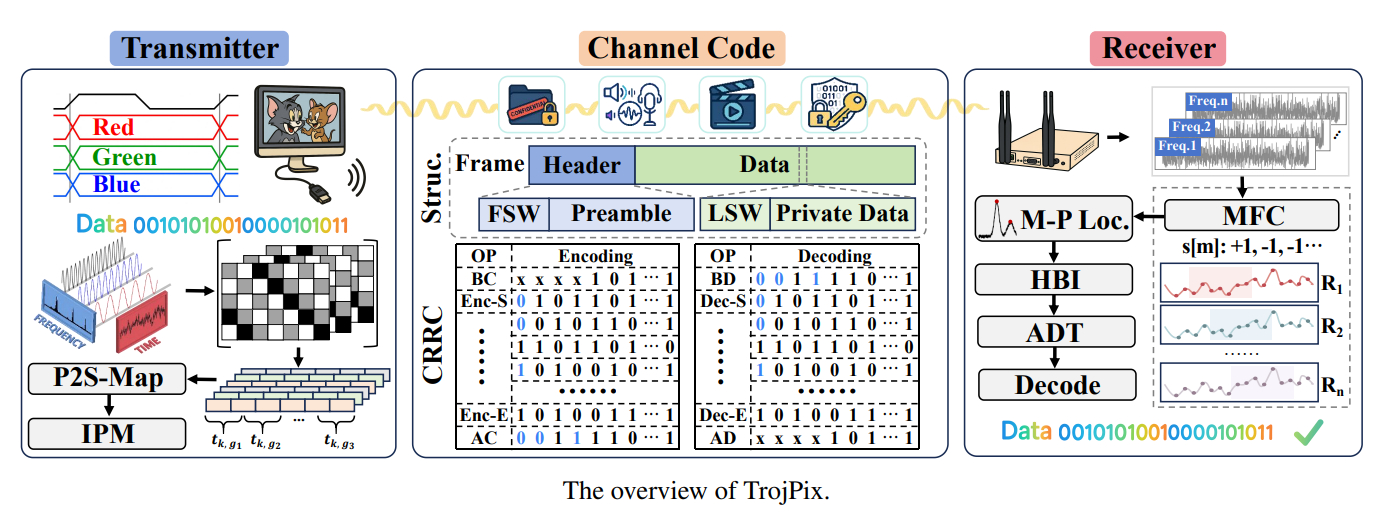
Исследователи из Шаньдунского университета показали новый способ утечки данных с компьютеров, которые физически отрезаны от Сети. Метод получил название TrojPix: вредоносная программа незаметно меняет пиксели на экране, а видеокабель начинает излучать слабый радиосигнал, который можно поймать приёмником поблизости.

Важно: TrojPix не взламывает компьютер сам по себе. Сначала на целевую машину всё равно нужно установить вредоносную программу.

В тестах исследователей TrojPix показал пиковую скорость 8,1 Мбит/с и дальность до 208 метров. Правда, эти показатели измерялись отдельно, а не одновременно.


Но даже так цифры выглядят бодро: многие скрытые каналы для изолированных систем ползут на скоростях в биты или килобиты в секунду. Здесь же речь примерно о мегабайте в секунду — 100 МБ можно утащить меньше чем за две минуты.

Метод использует незаметную модуляцию пикселей. По словам авторов, ему не нужны права администратора или переделка железа: достаточно вредоноса пользовательского уровня, который умеет рисовать на экране.

Передачу можно спрятать двумя способами: имитировать выключенный монитор с тёмным экраном или встраивать сигнал в обычную картинку, чтобы пользователь ничего подозрительного не заметил.

Исследователи проверили TrojPix на девяти брендах мониторов и пятнадцати видеокабелях. Полностью закрыть такую утечку патчем не получится: проблема в физических излучениях кабелей. Защита тоже физическая — оптоволоконные видеолинии вместо медных, экранирование кабелей и помещений.

Подпишитесь на новости

Офицер ФСБ может возглавить направление кибербезопасности в Минцифры

В Минцифры обсуждают нового замминистра по информационной безопасности. На должность рассматривают Константина Дробаденко — начальника управления Центра защиты информации и специальной связи ФСБ России. Он может сменить Александра Шойтова, который курирует направление с апреля 2021 года.

О возможной перестановке узнал РБК от четырёх источников. Два собеседника подчеркнули: окончательного решения пока нет, приказ о назначении не подписан.

Подразделение ФСБ, в котором работает Дробаденко, отвечает за криптографическую защиту информации и специальную связь. Шойтов тоже имеет опыт работы в ФСБ и глубокую экспертизу в криптографии. По профессиональному профилю преемственность просматривается.

Но задачи замминистра значительно шире шифрования. Это защита госуслуг и данных граждан, устойчивость цифровой инфраструктуры, развитие российского рынка ИБ и безопасность цифровизации бизнеса.

Эксперты напоминают, что бизнесу нужны доступные и экономически оправданные механизмы защиты. Одними строгими требованиями удобную и безопасную цифровую среду не построить.

Даже в криптографии накопились вопросы: противоречия в нормативных актах, незаконная выдача сертификатов, передача ключей третьим лицам и несовместимость реестров машиночитаемых доверенностей.

Потому потенциальному замминистру достанется внушительный список задач. Главная интрига — какие из них станут приоритетом и насколько внимательно новый руководитель будет слушать отрасль.

RSS: Новости на портале Anti-Malware.ru