


TrojPix научили воровать данные с изолированных ПК через пиксели на экране

TrojPix научили воровать данные с изолированных ПК через пиксели на экране

TrojPix научили воровать данные с изолированных ПК через пиксели на экране

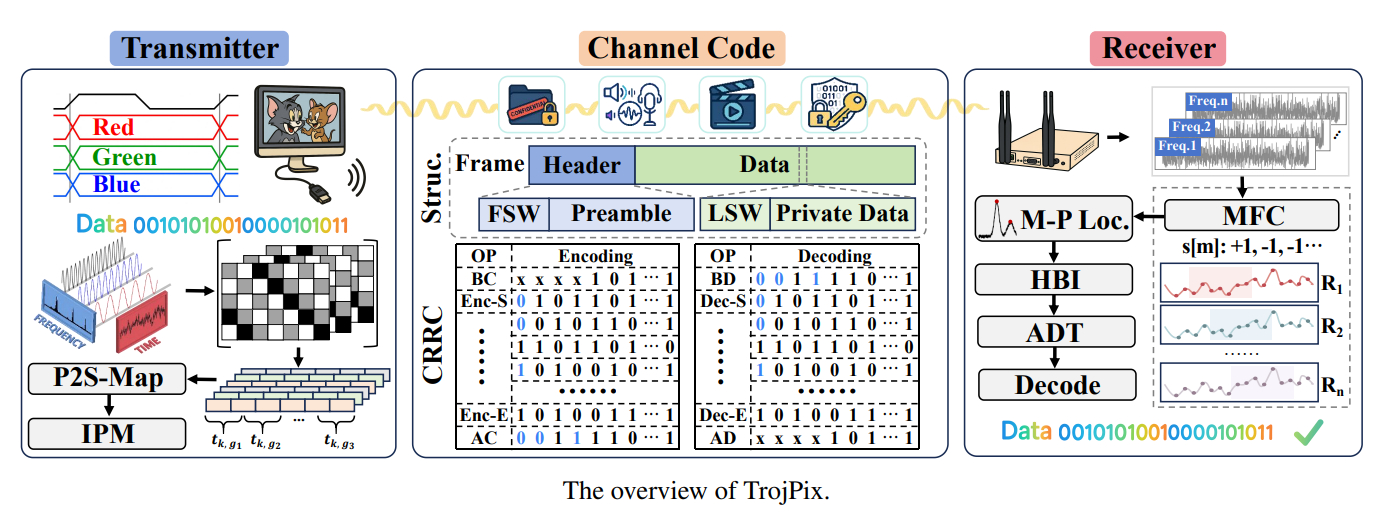
Исследователи из Шаньдунского университета показали новый способ утечки данных с компьютеров, которые физически отрезаны от Сети. Метод получил название TrojPix: вредоносная программа незаметно меняет пиксели на экране, а видеокабель начинает излучать слабый радиосигнал, который можно поймать приёмником поблизости.

Важно: TrojPix не взламывает компьютер сам по себе. Сначала на целевую машину всё равно нужно установить вредоносную программу.

В тестах исследователей TrojPix показал пиковую скорость 8,1 Мбит/с и дальность до 208 метров. Правда, эти показатели измерялись отдельно, а не одновременно.


Но даже так цифры выглядят бодро: многие скрытые каналы для изолированных систем ползут на скоростях в биты или килобиты в секунду. Здесь же речь примерно о мегабайте в секунду — 100 МБ можно утащить меньше чем за две минуты.

Метод использует незаметную модуляцию пикселей. По словам авторов, ему не нужны права администратора или переделка железа: достаточно вредоноса пользовательского уровня, который умеет рисовать на экране.

Передачу можно спрятать двумя способами: имитировать выключенный монитор с тёмным экраном или встраивать сигнал в обычную картинку, чтобы пользователь ничего подозрительного не заметил.

Исследователи проверили TrojPix на девяти брендах мониторов и пятнадцати видеокабелях. Полностью закрыть такую утечку патчем не получится: проблема в физических излучениях кабелей. Защита тоже физическая — оптоволоконные видеолинии вместо медных, экранирование кабелей и помещений.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru