


TrojPix научили воровать данные с изолированных ПК через пиксели на экране

TrojPix научили воровать данные с изолированных ПК через пиксели на экране

TrojPix научили воровать данные с изолированных ПК через пиксели на экране

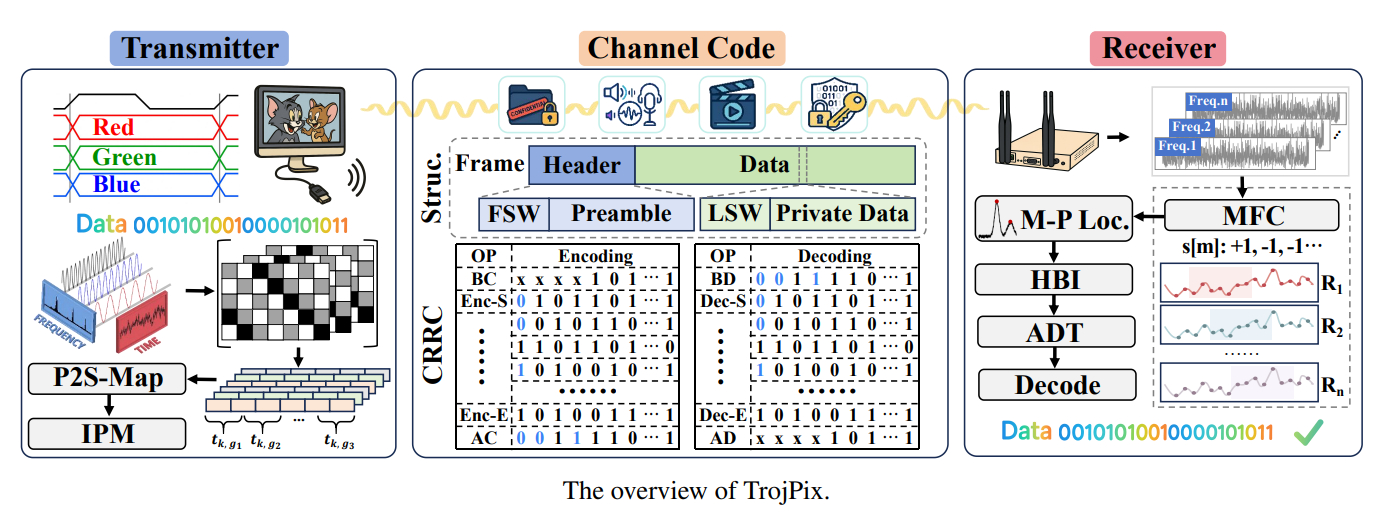
Исследователи из Шаньдунского университета показали новый способ утечки данных с компьютеров, которые физически отрезаны от Сети. Метод получил название TrojPix: вредоносная программа незаметно меняет пиксели на экране, а видеокабель начинает излучать слабый радиосигнал, который можно поймать приёмником поблизости.

Важно: TrojPix не взламывает компьютер сам по себе. Сначала на целевую машину всё равно нужно установить вредоносную программу.

В тестах исследователей TrojPix показал пиковую скорость 8,1 Мбит/с и дальность до 208 метров. Правда, эти показатели измерялись отдельно, а не одновременно.


Но даже так цифры выглядят бодро: многие скрытые каналы для изолированных систем ползут на скоростях в биты или килобиты в секунду. Здесь же речь примерно о мегабайте в секунду — 100 МБ можно утащить меньше чем за две минуты.

Метод использует незаметную модуляцию пикселей. По словам авторов, ему не нужны права администратора или переделка железа: достаточно вредоноса пользовательского уровня, который умеет рисовать на экране.

Передачу можно спрятать двумя способами: имитировать выключенный монитор с тёмным экраном или встраивать сигнал в обычную картинку, чтобы пользователь ничего подозрительного не заметил.

Исследователи проверили TrojPix на девяти брендах мониторов и пятнадцати видеокабелях. Полностью закрыть такую утечку патчем не получится: проблема в физических излучениях кабелей. Защита тоже физическая — оптоволоконные видеолинии вместо медных, экранирование кабелей и помещений.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru