


В Linux и Android нашли баг, который даёт обычному пользователю root-доступ

В Linux и Android нашли баг, который даёт обычному пользователю root-доступ

В Linux и Android нашли баг, который даёт обычному пользователю root-доступ

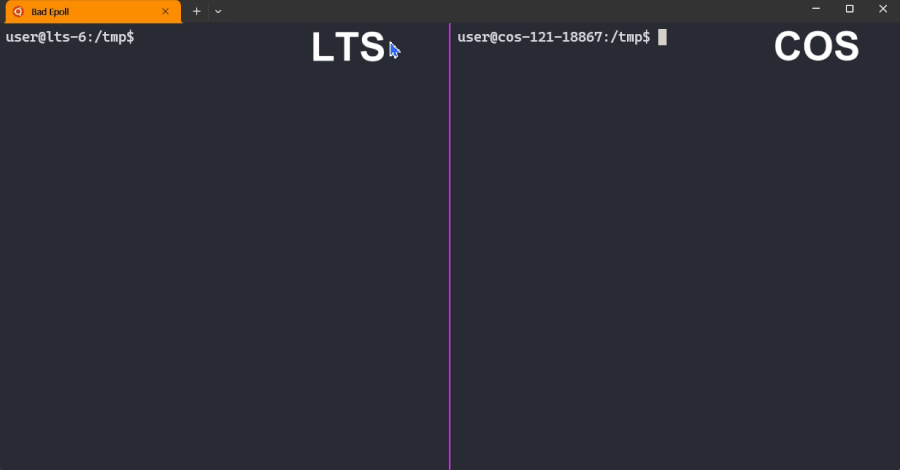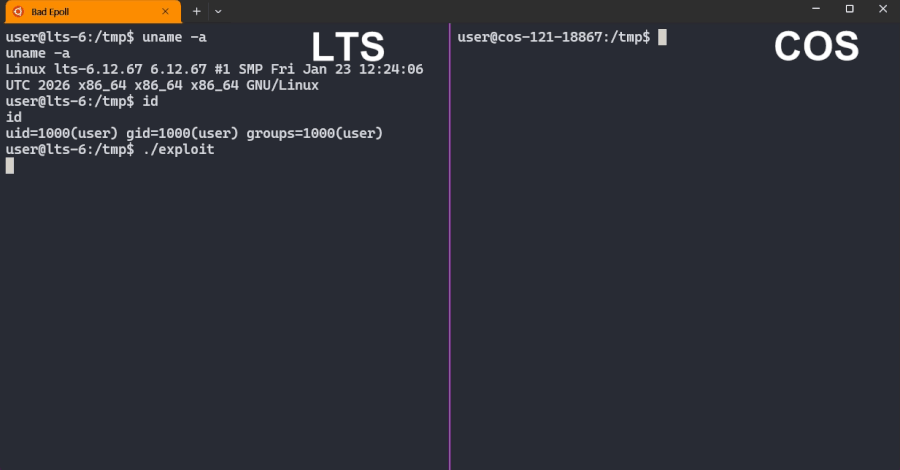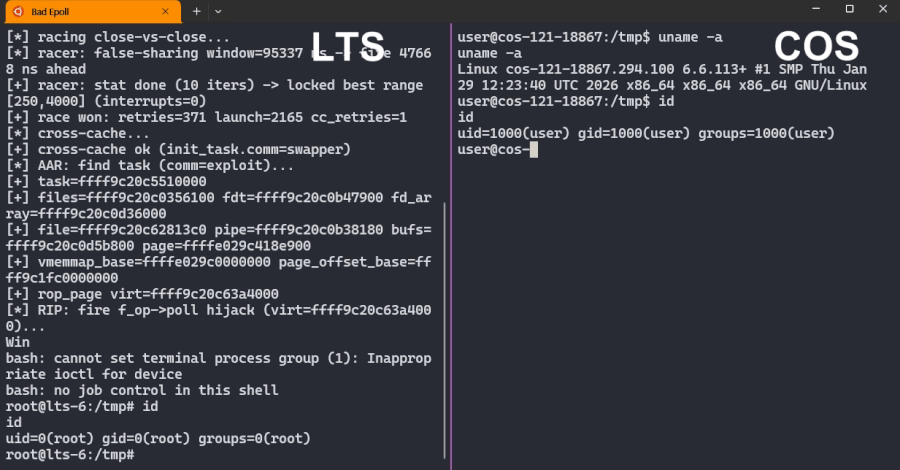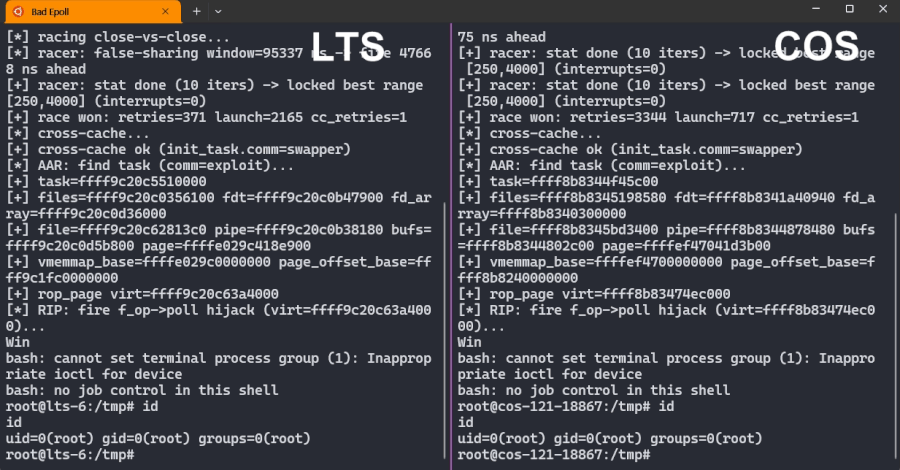
В ядре Linux раскрыли уязвимость Bad Epoll, она же CVE-2026-46242. Баг позволяет обычному локальному пользователю без особых прав подняться до root и получить полный контроль над системой. Под ударом Linux-десктопы, серверы и Android-устройства на затронутых версиях ядра. Патч уже выпущен.

Проблема сидит в epoll — стандартном механизме Linux, который помогает программам следить сразу за множеством файлов, соединений и событий. Его используют серверы, сетевые сервисы и браузеры.

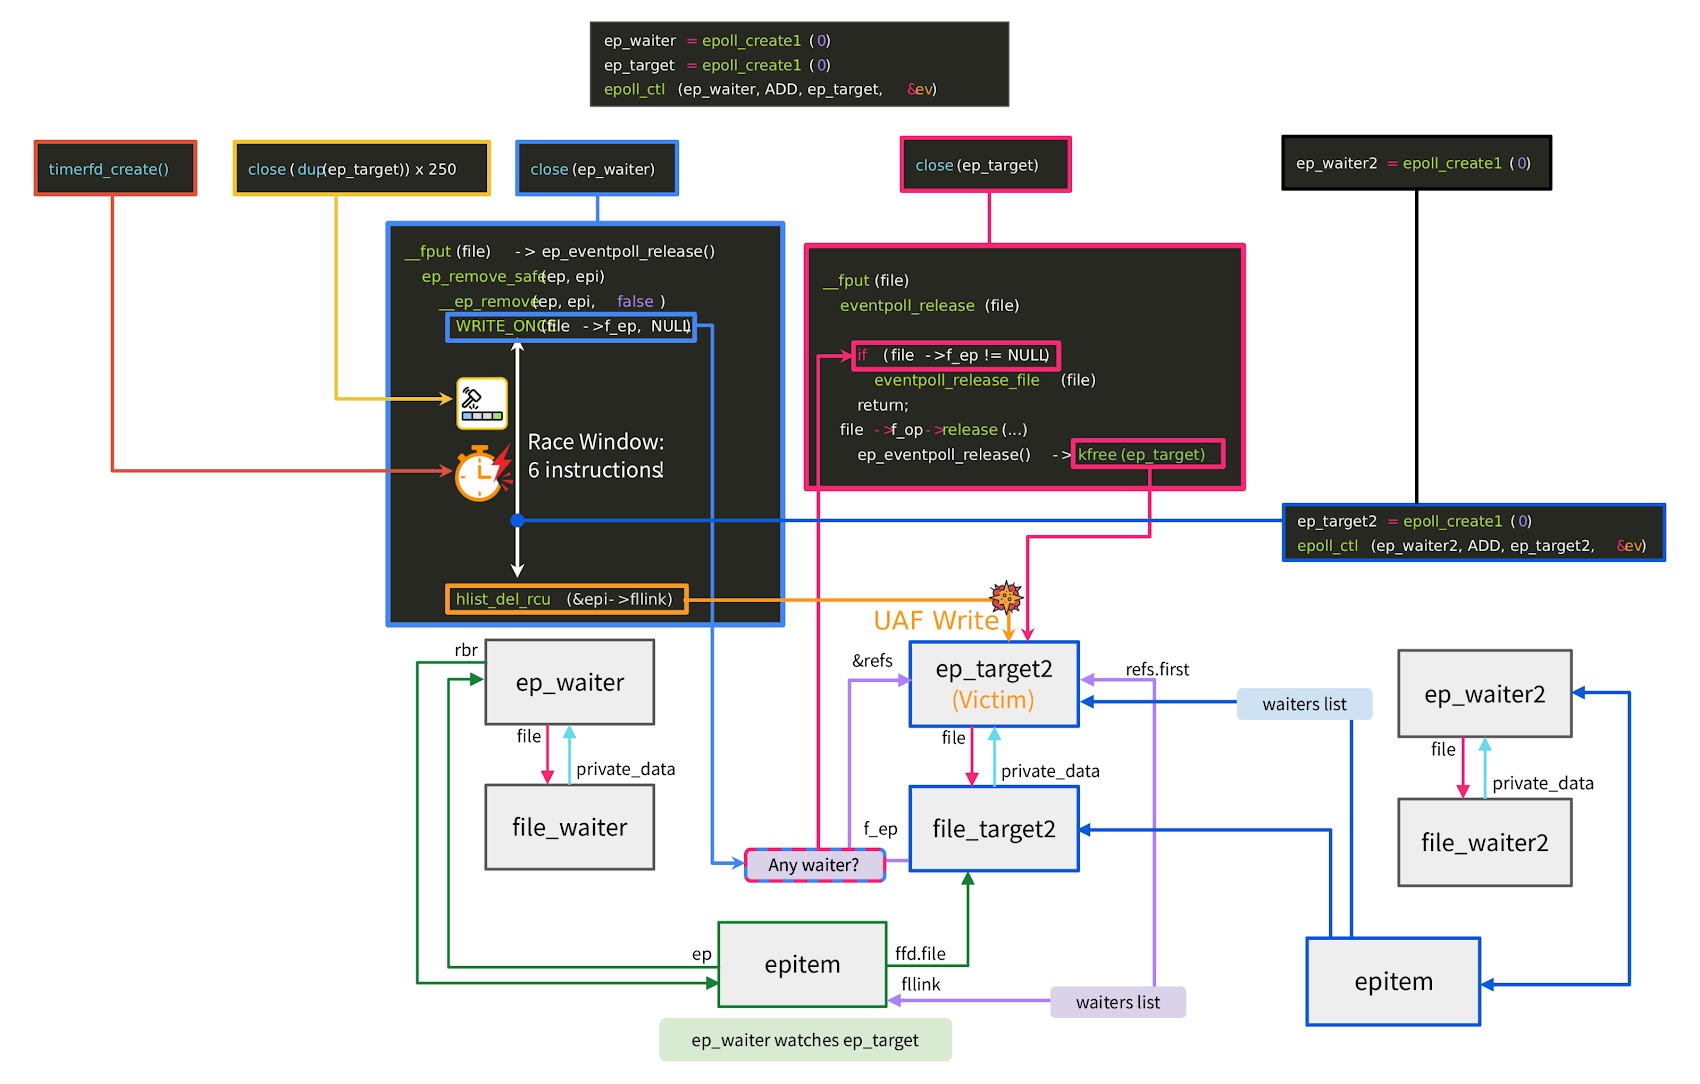
Bad Epoll относится к классу use-after-free: две части системы одновременно пытаются прибраться за одним внутренним объектом. Одна уже освобождает память, другая всё ещё в неё пишет.

В этот микроскопический момент атакующий может испортить память ядра и залезть туда, куда обычным пользователям вход запрещён.


Фокус в том, что окно для атаки крошечное — около шести машинных инструкций. Казалось бы, шанс попасть туда почти нулевой. Но исследователь Джэён Чон не только нашёл баг, а ещё и собрал рабочий эксплойт: на тестовых системах он получал root примерно в 99% случаев. Уязвимость он отправил в Google kernelCTF как 0-day.


Есть и неприятный бонус: по данным исследователя, баг можно триггерить из песочницы Chrome, а также довести до Android — туда добирается далеко не каждая Linux-уязвимость.

Обходного пути нет: epoll нужен системе. Затронуты ядра на базе 6.4 и новее без исправления; старые 6.1-based сборки, включая часть Android-устройств, не уязвимы.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru