


Фейковый Google Play маскирует онлайн-казино под приложения Tesco, Amazon

Фейковый Google Play маскирует онлайн-казино под приложения Tesco, Amazon

Фейковый Google Play маскирует онлайн-казино под приложения Tesco, Amazon

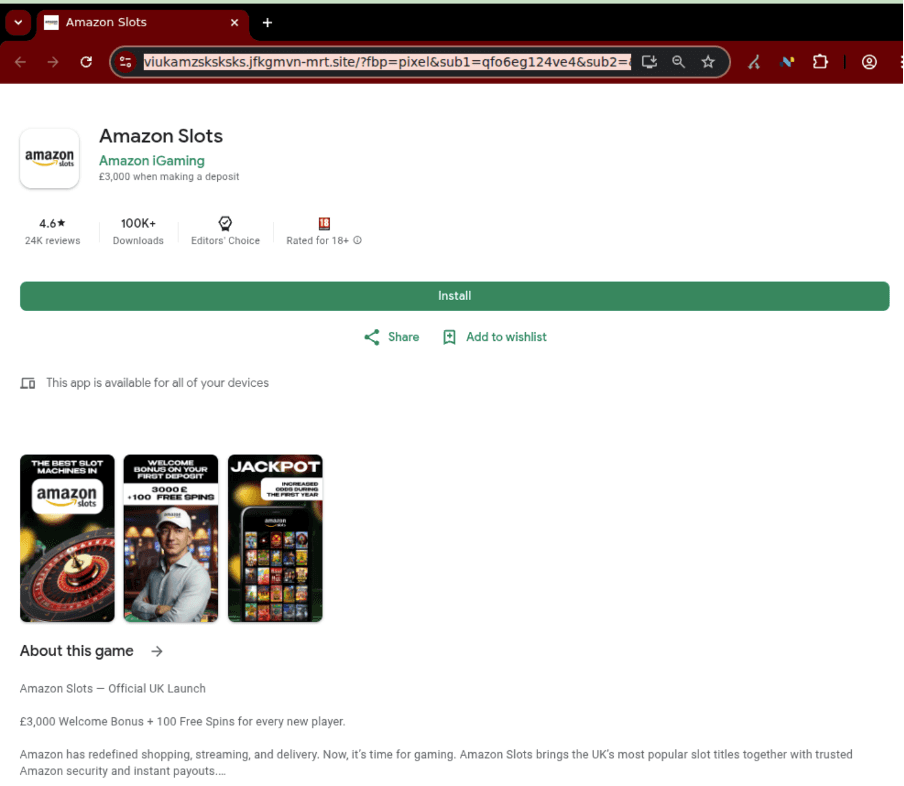
Мошенники нашли красивую упаковку для старой схемы: берут известный бренд, рисуют фейковую страницу Google Play, запускают рекламу в соцсетях и под видом официального приложения ведут пользователя в онлайн-казино. В объявлениях злоумышленники используют названия и визуальный стиль известных компаний, включая Tesco, Amazon, Monzo, Revolut и стриминговые сервисы.

По данным Netcraft, кампания продвигается через платную рекламу в Facebook, Instagram, Threads (все три принадлежат корпорации Meta, признанной экстремистской и запрещённой в России) и TikTok.

Где-то всё выглядит примитивно — просто «Brand Slots». А где-то уже почти спектакль: поддельные интерфейсы, фальшивые отзывы, липовые данные из магазинов приложений и даже ИИ-видео с якобы сотрудниками бренда.


Главная легенда — официальный запуск слотов или казино-приложения от известной компании. Пользователь кликает по рекламе и попадает на страницу, похожую на Google Play, App Store или сайт бренда. Но кнопка «Install» не ведёт в настоящий магазин приложений. Вместо этого браузер предлагает добавить на главный экран PWA — прогрессивное веб-приложение.

После установки такая штука выглядит как обычное приложение: с иконкой, названием и оформлением под бренд. На деле это тонкая обёртка, которая открывает сторонний сайт онлайн-казино. То есть пользователь думал, что ставит «Amazon Slots» или «Monzo Slots», а получил ярлык на азартную площадку.

Netcraft считает, что схему подпитывает партнёрская экономика. В PWA и ссылках есть параметры, которые позволяют отслеживать регистрации и депозиты. По открытым данным, выплаты за игрока, внесшего депозит, могут составлять от $50 до $350. С такими ставками мошенникам есть смысл вкладываться в правдоподобные объявления и массовый запуск рекламы.

В некоторых кампаниях использовались фейковые страницы с вымышленными разработчиками, скачиваниями и отзывами. Были и интерактивные приманки вроде колеса удачи с гарантированным выигрышем, после которого пользователя просили установить PWA, чтобы забрать приз.

Опасность здесь не только в потерянных деньгах. Такие PWA размывают границу между настоящим приложением и подделкой: браузерная оболочка минимальна, и всё выглядит почти как фирменный сервис. Только фирменного там — разве что украденный логотип.

Подпишитесь на новости

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru