


Яндекс опроверг слухи о скрытой установке российского сертификата в Windows

Яндекс опроверг слухи о скрытой установке российского сертификата в Windows

Яндекс опроверг слухи о скрытой установке российского сертификата в Windows

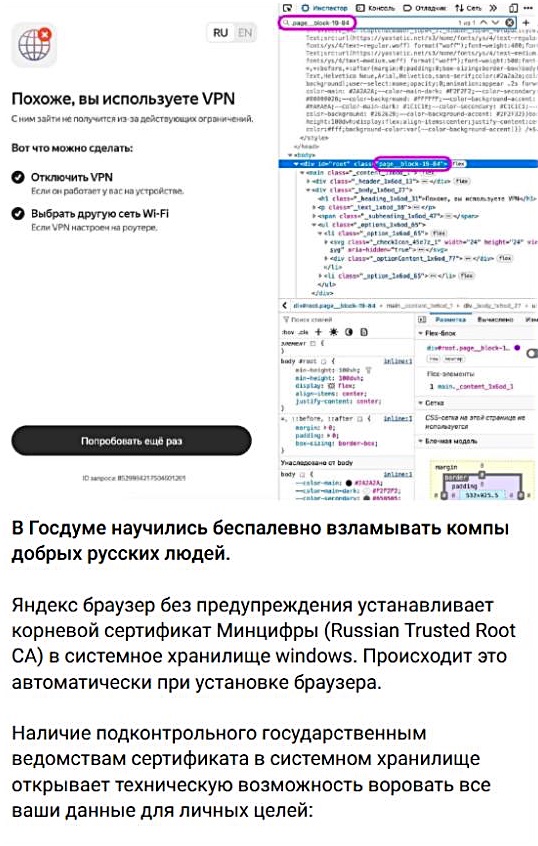
В соцсетях снова включили панические настроения в стиле «нас всех прослушивают». Пользователи начали распространять сообщения о том, что Яндекс Браузер якобы скрытно устанавливает в системное хранилище Windows государственный корневой сертификат Russian Trusted Root CA, и это позволяет перехватывать данные.

В Яндексе это опровергли. Как сообщили в пресс-службе компании в комментарии для телеграм-канала «Лапша Медиа», Яндекс Браузер не изменяет системное хранилище сертификатов при установке или обновлении.

Поддержка сайтов с национальными сертификатами реализована внутри самого браузера и не влияет на список доверенных сертификатов операционной системы.

Иными словами, браузер действительно умеет работать с российскими сертификатами, но не прописывает их тайком в Windows.


Отдельно в «Лапша Медиа» отметили, что скрытый перехват данных таким образом невозможен. Современные TLS-соединения защищены стандартными механизмами проверки, а сертификаты проходят контроль через систему Certificate Transparency — публичные журналы, где фиксируется выпуск сертификатов. Если сертификат отсутствует в логах или не соответствует требованиям, соединение должно быть заблокировано.

Сами сертификаты Russian Trusted Root CA используются для защищённого доступа к российским сайтам, которые работают с национальными сертификатами. В Яндекс Браузере их поддержка уже встроена, чтобы такие ресурсы открывались без дополнительных действий со стороны пользователя.

Так что история про скрытую установку, тотальный перехват и MITM из коробки выглядит скорее как очередной панический вброс.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru