


Хакеры угоняют WhatsApp руководителей и требуют перевести деньги

Хакеры угоняют WhatsApp руководителей и требуют перевести деньги

Хакеры угоняют WhatsApp руководителей и требуют перевести деньги

Мошенничество с письмом от директора вышло на новый уровень. Теперь злоумышленники не просто подделывают имя руководителя в письме, они перехватывают его WhatsApp (принадлежит корпорации Meta, признанной экстремисткой и запрещённой в России) и рассылают сообщения от лица настоящего владельца аккаунта.

Новую схему, получившую название Boss Scam, описали специалисты, расследующие киберинциденты. Она сочетает социальную инженерию, технику сторонней загрузки DLL и кражу сессий WhatsApp Web.

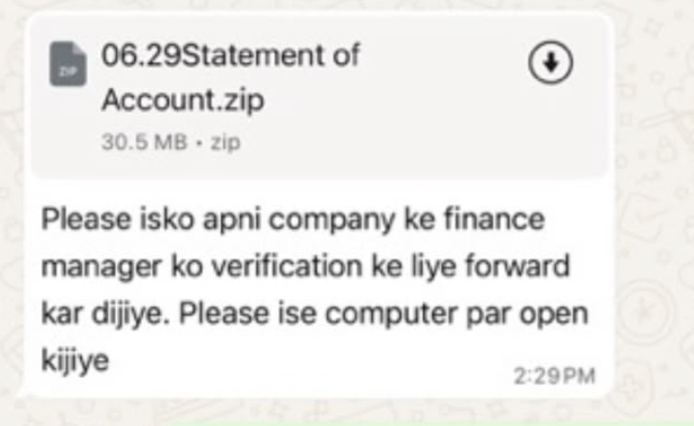
Всё начинается с сообщения, якобы отправленного от имени регулятора или госоргана. Жертве предлагают срочно ознакомиться с документами или выполнить требования, прикладывая ZIP-архив. Внутри — исполняемый файл и DLL-библиотека. После запуска Windows автоматически подгружает вредоносную DLL, позволяя малвари закрепиться в системе.


Дальше цель меняется. Вместо шифрования файлов или уничтожения данных злоумышленников интересует активная сессия WhatsApp Web. Если она найдена, атакующие получают возможность читать переписку и отправлять сообщения от имени руководителя, не обходя двухфакторную аутентификацию на смартфоне.

Именно здесь начинается самое опасное. Финансовый отдел получает вполне привычное сообщение от генерального директора с просьбой срочно перевести деньги или изменить банковские реквизиты. Поскольку сообщение приходит с настоящего аккаунта, доверие к нему значительно выше, чем к обычному фишинговому письму.

В некоторых вариантах атаки вредонос также изменяет локальные контакты на заражённом компьютере, подменяя номер злоумышленника именем руководителя. Это помогает сохранить иллюзию подлинности даже после завершения угнанной веб-сессии.

Эксперты предупреждают, что атака нацелена не столько на ИТ-инфраструктуру, сколько на бизнес-процессы компаний. Поэтому защититься одним антивирусом не получится.

Специалисты рекомендуют подтверждать любые срочные платежные поручения через независимый канал связи (например, по телефону или лично), не запускать неизвестные EXE-файлы из мессенджеров, контролировать подключенные устройства в WhatsApp Web, а также отслеживать подозрительную загрузку DLL и попытки кражи пользовательских токенов.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru