


Хакеры угоняют WhatsApp руководителей и требуют перевести деньги

Хакеры угоняют WhatsApp руководителей и требуют перевести деньги

Хакеры угоняют WhatsApp руководителей и требуют перевести деньги

Мошенничество с письмом от директора вышло на новый уровень. Теперь злоумышленники не просто подделывают имя руководителя в письме, они перехватывают его WhatsApp (принадлежит корпорации Meta, признанной экстремисткой и запрещённой в России) и рассылают сообщения от лица настоящего владельца аккаунта.

Новую схему, получившую название Boss Scam, описали специалисты, расследующие киберинциденты. Она сочетает социальную инженерию, технику сторонней загрузки DLL и кражу сессий WhatsApp Web.

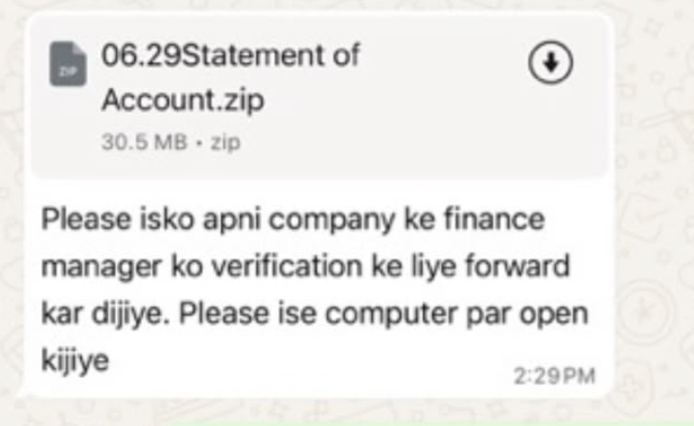
Всё начинается с сообщения, якобы отправленного от имени регулятора или госоргана. Жертве предлагают срочно ознакомиться с документами или выполнить требования, прикладывая ZIP-архив. Внутри — исполняемый файл и DLL-библиотека. После запуска Windows автоматически подгружает вредоносную DLL, позволяя малвари закрепиться в системе.


Дальше цель меняется. Вместо шифрования файлов или уничтожения данных злоумышленников интересует активная сессия WhatsApp Web. Если она найдена, атакующие получают возможность читать переписку и отправлять сообщения от имени руководителя, не обходя двухфакторную аутентификацию на смартфоне.

Именно здесь начинается самое опасное. Финансовый отдел получает вполне привычное сообщение от генерального директора с просьбой срочно перевести деньги или изменить банковские реквизиты. Поскольку сообщение приходит с настоящего аккаунта, доверие к нему значительно выше, чем к обычному фишинговому письму.

В некоторых вариантах атаки вредонос также изменяет локальные контакты на заражённом компьютере, подменяя номер злоумышленника именем руководителя. Это помогает сохранить иллюзию подлинности даже после завершения угнанной веб-сессии.

Эксперты предупреждают, что атака нацелена не столько на ИТ-инфраструктуру, сколько на бизнес-процессы компаний. Поэтому защититься одним антивирусом не получится.

Специалисты рекомендуют подтверждать любые срочные платежные поручения через независимый канал связи (например, по телефону или лично), не запускать неизвестные EXE-файлы из мессенджеров, контролировать подключенные устройства в WhatsApp Web, а также отслеживать подозрительную загрузку DLL и попытки кражи пользовательских токенов.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru