


iPhone 18 Pro засветился в даркнете раньше презентации Apple

iPhone 18 Pro засветился в даркнете раньше презентации Apple

iPhone 18 Pro засветился в даркнете раньше презентации Apple

Киберпреступная группировка, специализирующаяся на распространении программ-вымогателей, опубликовала в даркнете более 200 тысяч файлов, предположительно похищенных у индийской компании Tata Electronics — одного из партнеров Apple по сборке iPhone и поставке компонентов.

Как сообщает Reuters, в Tata Electronics подтвердили инцидент, затронувший часть корпоративных систем. При этом сама Apple пока официально не комментировала содержание утечки.

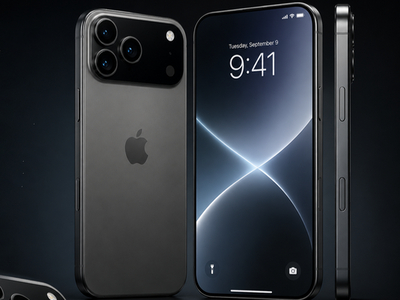
По данным источников, среди опубликованных материалов оказались сведения о компонентах iPhone 18 Pro, их поставщиках, а также фотографии устройств. Если информация подтвердится, конкуренты и производители контрафакта смогут заранее узнать детали будущего смартфона, официальная презентация которого ожидается только в сентябре.


Эксперты отмечают, что подобные атаки на цепочки поставок становятся все более опасными. Вместо прямого взлома самой Apple злоумышленники атакуют подрядчиков, уровень защиты которых зачастую оказывается ниже.

По мнению генерального директора компании «РуБэкап» (входит в «Группу Астра») Андрея Кузнецова, полностью исключить риск подобных инцидентов невозможно.

«100% гарантию защиты от подобных атак, наверное, не даст никто. Но снизить последствия таких утечек вполне возможно с помощью систем резервного копирования», — отметил эксперт.

По его словам, резервные копии позволяют быстрее восстановить рабочие системы после атаки, проверить целостность данных, вернуть документы к состоянию до компрометации и снизить риск шантажа, если злоумышленники пытаются удалить или зашифровать корпоративную информацию.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru