


Яндекс подтвердил сбой после жалоб на Музыку, Еду, Лавку и Диск

Яндекс подтвердил сбой после жалоб на Музыку, Еду, Лавку и Диск

Яндекс подтвердил сбой после жалоб на Музыку, Еду, Лавку и Диск

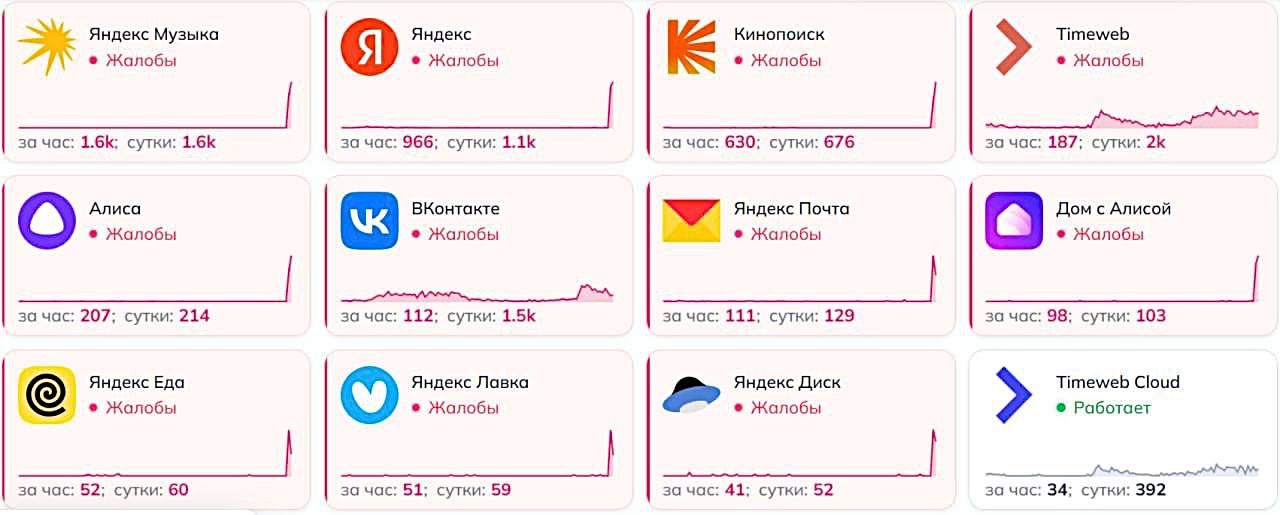
Во вторник пользователи столкнулись с проблемами сразу в нескольких сервисах «Яндекса». Жалобы поступали на работу «Яндекс Музыки», «Кинопоиска», «Диска», «Еды», «Лавки», «Яндекс Книг», почты, поисковой системы и устройств умного дома с «Алисой».

Первые сообщения о неполадках начали появляться около 13:15 по московскому времени.

По данным сервиса Detector404, за короткое время было зафиксировано более 3,5 тысячи обращений от пользователей. Больше всего жалоб поступило из Москвы и Московской области, Санкт-Петербурга, Самарской и Новосибирской областей.


В самой компании подтвердили наличие проблемы.

«У ряда пользователей возникают временные трудности с доступом к некоторым сервисам. Наши специалисты работают над устранением сложностей», — сообщили в пресс-службе «Яндекса».

Пока компания не раскрывает причины произошедшего и не уточняет, связаны ли неполадки с внутренней инфраструктурой или внешними факторами.

На момент публикации специалисты продолжали восстанавливать работу сервисов. По данным Detector404, позже доступность сервисов начала восстанавливаться, однако у части пользователей проблемы могли сохраняться еще некоторое время.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru