


Игроки Minecraft могут стать участниками DDoS-атаки через плагин скинов

Игроки Minecraft могут стать участниками DDoS-атаки через плагин скинов

Игроки Minecraft могут стать участниками DDoS-атаки через плагин скинов

Обычная попытка поиграть на пиратских серверах Minecraft неожиданно закончилась исследованием потенциальной уязвимости. Пользователь Хабра под ником Fir3wall1 рассказал, что во время анализа популярного плагина Skins Restorer обнаружил механизм, который теоретически может использоваться для организации распределенных атак на сторонние сайты.

Плагин Skins Restorer широко применяется на пиратских серверах для смены внешнего вида персонажей.

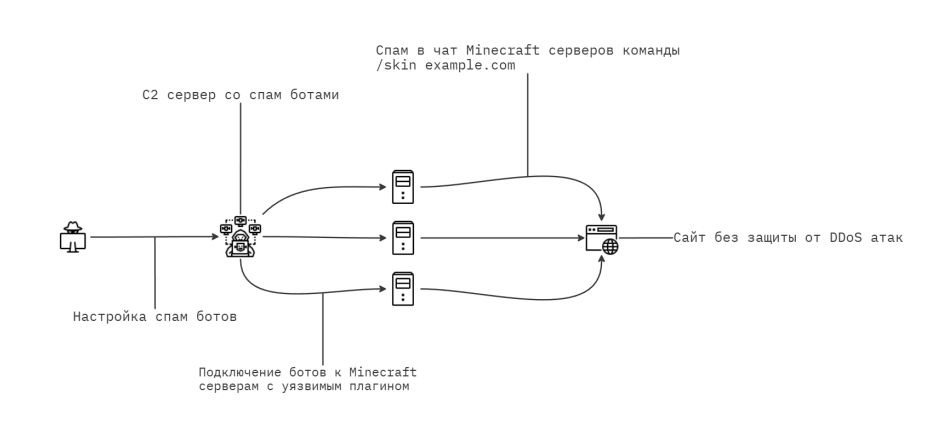
Исследователь обратил внимание, что при загрузке скина игровой клиент самостоятельно обращается по указанному адресу, а сервер лишь передает ссылку, практически не проверяя ее содержимое.


По словам автора, именно эта особенность позволяет заставить большое количество игровых клиентов одновременно обращаться к одному и тому же веб-ресурсу. В результате игровой сервер фактически превращается в центр управления, а подключенные игроки — в источник сетевого трафика.

Чтобы оценить масштаб проблемы, исследователь совместно с владельцем фермы игровых ботов провел контролируемый эксперимент на собственном тестовом сервере. В первом сценарии нагрузка оказалась заметной, но не критичной. Во втором, при существенно большем количестве подключений, тестовый веб-сервер перестал отвечать на запросы.

Автор подчеркивает, что речь не идет об угрозе для крупных интернет-компаний с развитой инфраструктурой и средствами защиты. Однако небольшие сайты и сервисы без CDN, WAF и других механизмов фильтрации могут оказаться более уязвимыми.

По мнению исследователя, проблема связана не столько с самим Minecraft, сколько с архитектурными особенностями плагина, который не ограничивает адреса, к которым могут обращаться игровые клиенты при загрузке скинов.

Если выводы автора подтвердятся, это станет еще одним примером того, как безобидная игровая функция может неожиданно превратиться в инструмент для злоупотреблений. При этом сама публикация служит напоминанием разработчикам плагинов: даже вспомогательные механизмы требуют тщательной проверки с точки зрения безопасности.

Подпишитесь на новости

Обвиняемый в убийстве инсценировал смерть с помощью ИИ и козы в Индии

ИИ уже помогает писать код и рисовать презентации, а житель Индии решил с его помощью организовать собственные похороны. По версии полиции, 38-летний Раджкумар Раджбхар использовал поддельное изображение кремации, чтобы избежать суда по делу об убийстве.

Как сообщает NDTV со ссылкой на полицию, мужчина находился под залогом по делу о гибели Йогеша Сингха в 2016 году. Во время разбирательства в суд поступило свидетельство о смерти самого обвиняемого.

За документом, утверждают правоохранители, стояла постановка. Вместо человеческого тела кремировали козу, а с помощью ИИ подготовили изображение с лицом Раджбхара на погребальном костре.

Для убедительности добавили фотографии похоронной процессии и обрядов. На основании представленных материалов было выдано свидетельство о смерти.


Полиция считает, что у инсценировки была и финансовая цель. Раджбхар собирал у людей деньги, обещая вложить их на фондовом рынке. Исчезновение в статусе покойника должно было избавить его и от необходимости возвращать средства.

25 октября мужчину задержали возле места его проживания в штате Уттар-Прадеш. Теперь ему предстоит продолжить участие в процессе по делу об убийстве. Дополнительно возбуждено дело о подделке документов.

RSS: Новости на портале Anti-Malware.ru