


Игроки Minecraft могут стать участниками DDoS-атаки через плагин скинов

Игроки Minecraft могут стать участниками DDoS-атаки через плагин скинов

Игроки Minecraft могут стать участниками DDoS-атаки через плагин скинов

Обычная попытка поиграть на пиратских серверах Minecraft неожиданно закончилась исследованием потенциальной уязвимости. Пользователь Хабра под ником Fir3wall1 рассказал, что во время анализа популярного плагина Skins Restorer обнаружил механизм, который теоретически может использоваться для организации распределенных атак на сторонние сайты.

Плагин Skins Restorer широко применяется на пиратских серверах для смены внешнего вида персонажей.

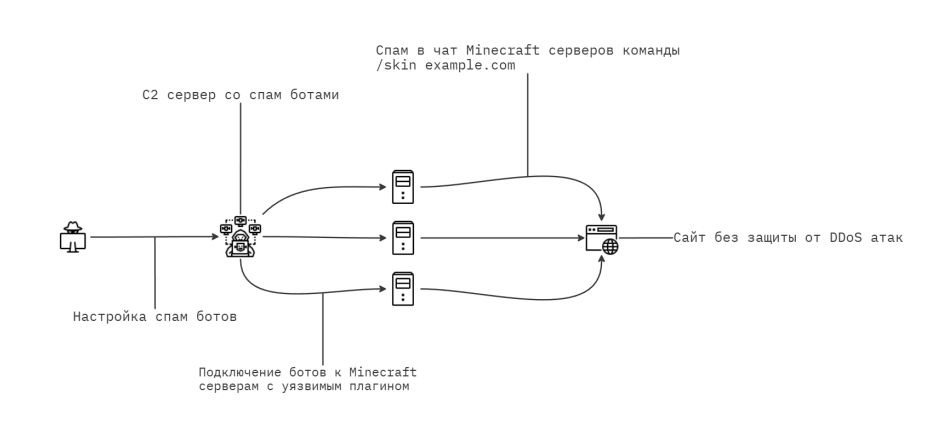
Исследователь обратил внимание, что при загрузке скина игровой клиент самостоятельно обращается по указанному адресу, а сервер лишь передает ссылку, практически не проверяя ее содержимое.


По словам автора, именно эта особенность позволяет заставить большое количество игровых клиентов одновременно обращаться к одному и тому же веб-ресурсу. В результате игровой сервер фактически превращается в центр управления, а подключенные игроки — в источник сетевого трафика.

Чтобы оценить масштаб проблемы, исследователь совместно с владельцем фермы игровых ботов провел контролируемый эксперимент на собственном тестовом сервере. В первом сценарии нагрузка оказалась заметной, но не критичной. Во втором, при существенно большем количестве подключений, тестовый веб-сервер перестал отвечать на запросы.

Автор подчеркивает, что речь не идет об угрозе для крупных интернет-компаний с развитой инфраструктурой и средствами защиты. Однако небольшие сайты и сервисы без CDN, WAF и других механизмов фильтрации могут оказаться более уязвимыми.

По мнению исследователя, проблема связана не столько с самим Minecraft, сколько с архитектурными особенностями плагина, который не ограничивает адреса, к которым могут обращаться игровые клиенты при загрузке скинов.

Если выводы автора подтвердятся, это станет еще одним примером того, как безобидная игровая функция может неожиданно превратиться в инструмент для злоупотреблений. При этом сама публикация служит напоминанием разработчикам плагинов: даже вспомогательные механизмы требуют тщательной проверки с точки зрения безопасности.

Подпишитесь на новости

Telegram для iOS удалось атаковать через стикеры и без кликов

Кидаешь анимированный стикер, и чужой код запускается в Telegram без действий пользователя. О такой цепочке атаки рассказал исследователь Сайфелдин Азиз. По его словам, он объединил ошибки обработки анимации с обходом защитных проверок мессенджера и добился выполнения кода в клиенте для iOS.

Механизм описан в первью доклада Азиза на OffensiveCon Tokyo. Работа заняла год, а искать ошибки помогал фаззинг под управлением языковых моделей — автоматическая проверка библиотеки на специально изменённых входных данных.

В центре истории — rlottie, библиотека отрисовки анимированных стикеров. Исследователь обнаружил несколько ошибок повреждения памяти, затрагивающих Telegram для iOS, Android и компьютеров. Но заявленная цепочка выполнения кода построена именно для iOS: переносить этот результат на все платформы пока нельзя.

Telegram полагается на серверную проверку стикеров: опасный файл должен быть отсеян до попадания в клиент. Азиз утверждает, что нашёл логические ошибки в проверке и доставке, позволившие обойти ограничения. Получается, уязвимый обработчик защищали прежде всего контролем входящих файлов, и исследователь нашёл способ через этот контроль пройти.

По словам Азиза, после сообщения о находках Telegram продолжил делать ставку на ограничения доставки, сохранив уязвимый код в официальных клиентах.

Полной технической цепочки в аннотации нет. Затронутые версии, ограничения эксплуатации и актуальный статус исправлений не раскрыты.

RSS: Новости на портале Anti-Malware.ru