


SOC, NGFW и приказ ФСТЭК №117: главные темы конференции «ВАТЕРЛИНИЯ»

SOC, NGFW и приказ ФСТЭК №117: главные темы конференции «ВАТЕРЛИНИЯ»

SOC, NGFW и приказ ФСТЭК №117: главные темы конференции «ВАТЕРЛИНИЯ»

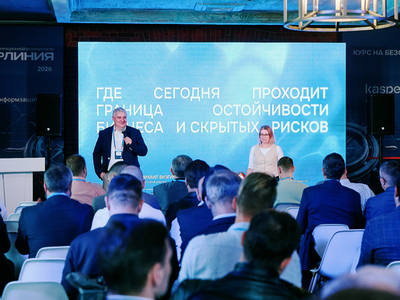
В Москве прошла ежегодная конференция «ВАТЕРЛИНИЯ», организованная компанией «Информзащита». В центре внимания оказались вопросы киберустойчивости, защиты критически важных процессов и подходы, которые помогают компаниям сохранять работоспособность даже в условиях растущего числа киберугроз.

В деловой программе обсуждали не столько отдельные средства защиты, сколько их совместную работу.

Эксперты говорили о безопасной разработке, мониторинге инцидентов, автоматизации процессов SOC и MSSP, а также о том, как анализ сетевого трафика помогает выявлять угрозы ещё до того, как они перерастут в серьёзный инцидент.


Отдельное внимание уделили требованиям приказа ФСТЭК № 117, вопросам сетевой безопасности и практическому опыту импортозамещения межсетевых экранов нового поколения (NGFW). Участники также обсуждали, как переводить регуляторные требования в реальные технические меры и обосновывать инвестиции в информационную безопасность с точки зрения бизнес-рисков.


Во время конференции «Информзащита» и Security Vision подписали соглашение о технологическом партнёрстве. Компании планируют совместно развивать проекты, связанные с автоматизацией процессов информационной безопасности и сервисными моделями SOC.

По словам генерального директора «Информзащиты» Михаила Визгина, сегодня проблемы компаний чаще связаны не с отсутствием средств защиты, а с тем, что они работают разрозненно. Поэтому всё больше внимания уделяется интеграции ИБ-контролей в процессы разработки, автоматизации обработки инцидентов и более глубокому анализу сетевой активности.

Конференция собрала около 200 участников — руководителей, специалистов по ИБ и ИТ, технических экспертов и представителей бизнеса. Помимо докладов, гости смогли обсудить практические вопросы с экспертами и познакомиться с решениями партнёров мероприятия.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru