


Москва снова без мобильного интернета: операторы предупредили абонентов

Москва снова без мобильного интернета: операторы предупредили абонентов

Москва снова без мобильного интернета: операторы предупредили абонентов

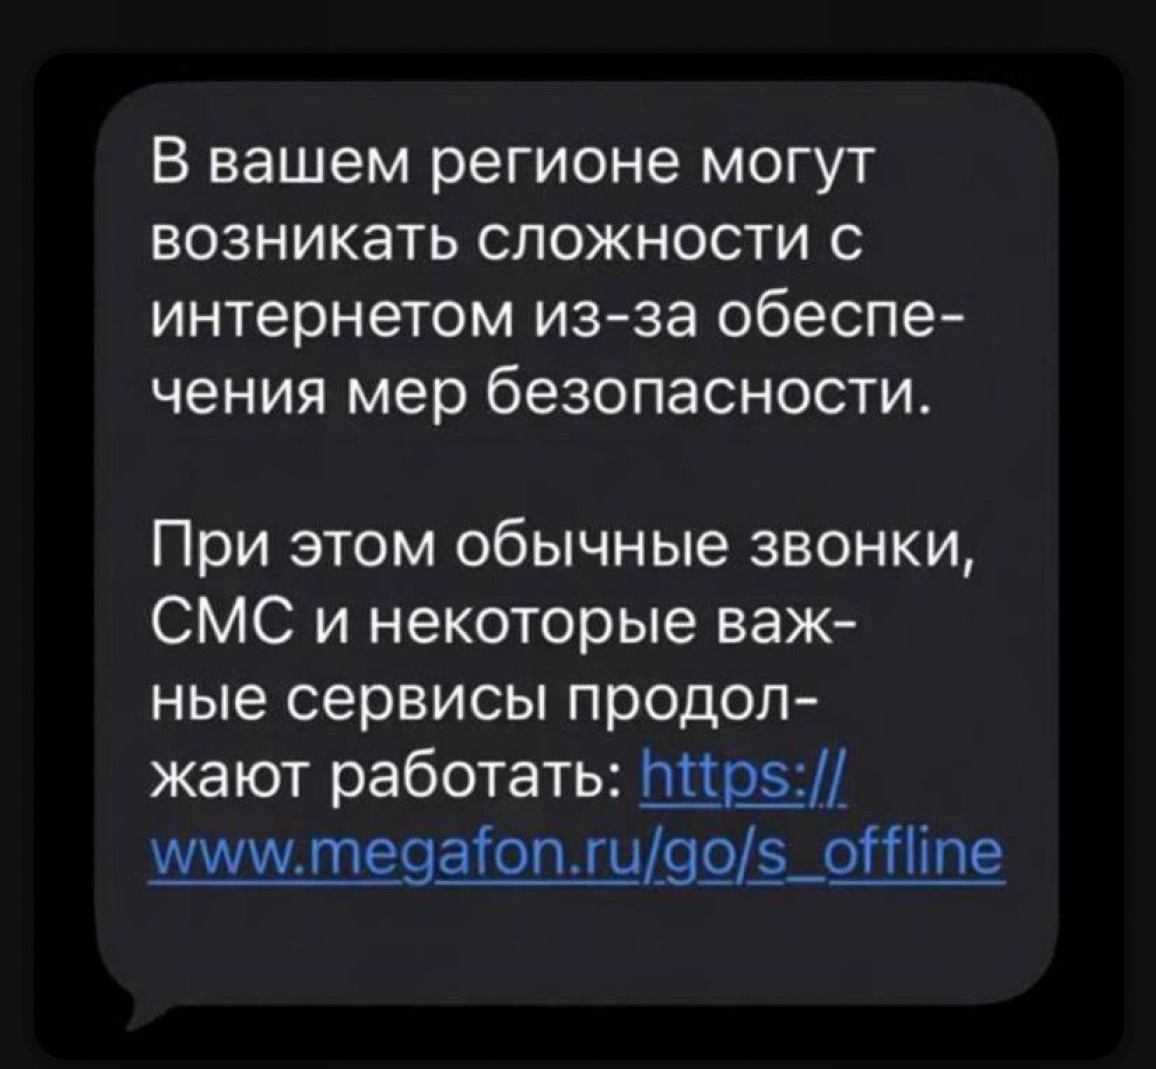
Жителям Москвы снова стоит приготовиться к перебоям с мобильным интернетом. Ряд операторов уже разослал своим абонентам уведомления о том, что сегодня в отдельных районах столицы возможны ограничения доступа к Сети. Как следует из сообщений, меры вводятся по соображениям безопасности.

При этом, как пишет «Код Дурова», речь не идёт о полном отключении интернета по всему городу, ограничения затронут лишь отдельные зоны.

Пока городские власти официально ситуацию не комментировали. Не уточняется и то, сколько продлятся ограничения, а также какие именно районы окажутся под их действием.


Для москвичей подобные сообщения перестают быть неожиданностью. Во время временного отключения мобильного интернета могут возникать сложности с вызовом такси, оплатой через терминалы, работой банковских приложений, сервисов доставки и других онлайн-платформ, зависящих от мобильной передачи данных.

Если доступ к Сети пропал, специалисты рекомендуют по возможности подключиться к Wi-Fi, заранее скачать необходимые карты и документы, а также иметь при себе наличные или банковскую карту на случай, если бесконтактная оплата временно перестанет работать.

Когда мобильный интернет вернётся к обычному режиму работы, пока неизвестно.

Ранее Памфилова призвала россиян не роптать из-за отключений интернета.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru