


На Standoff 17 впервые полностью обесточили виртуальное государство

На Standoff 17 впервые полностью обесточили виртуальное государство

На Standoff 17 впервые полностью обесточили виртуальное государство

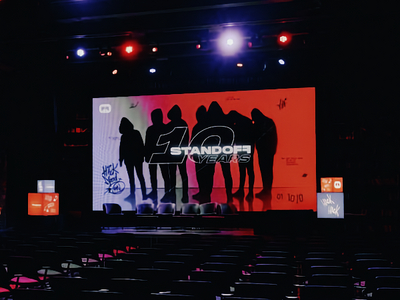
На кибербитве Standoff 17 произошло то, чего за десять лет существования соревнований еще не было. Сразу две команды атакующих смогли полностью отключить энергосистему виртуального Государства F, погрузив цифровую страну во тьму. Соревнования прошли с 16 по 19 июня в московском Кибердоме и собрали 23 команды белых хакеров из России, Казахстана, Монголии, Вьетнама, Индонезии и Нидерландов.

За несколько дней участники реализовали 245 критических событий на киберполигоне, который имитировал инфраструктуру сразу семи отраслей экономики.

Главной сенсацией стала атака команды Dataeli&only_f4st. Хакеры за 20 шагов вывели из строя все электроподстанции виртуального государства. Позже тот же сценарий смогла повторить команда cR4.sh. Для Standoff это исторический результат — раньше подобный масштабный блэкаут никому не удавался.

Самой атакуемой отраслью оказался телеком. Здесь зафиксировали 74 критических события, включая все девять уникальных сценариев атак. А вот ритейл, наоборот, интересовал атакующих заметно меньше — всего семь успешных инцидентов.

Победителем Standoff 17 стала российская команда DreamTeam. В первую пятерку также вошли cR4.sh, FR13NDS & RHACKERS, Cyb7rC0d3# и Dataeli&only_f4st. Общий призовой фонд соревнований составил 50 тысяч долларов.

На стороне защитников выступали девять команд. За время кибербитвы они выявили 551 инцидент, причем 54 из них были обнаружены непосредственно в процессе отражения атак. Лучший результат по количеству обнаруженных инцидентов показала команда ReKad Team, защищавшая железнодорожную инфраструктуру.

Одной из главных новинок Standoff 17 стала цифровая копия инфраструктуры сети «Вкусно — и точка». Атакующим предложили реализовать девять критических сценариев — от создания фальшивых заказов до захвата административных учетных записей. Однако здесь хакеры остались ни с чем: ни одну из поставленных целей выполнить не удалось.

Еще одной важной темой мероприятия стали открытые кибериспытания. Т-Банк объявил о запуске программы, в рамках которой исследователям безопасности предложат до 12 млн рублей за реализацию одного недопустимого события в корпоративной инфраструктуре.

Подпишитесь на новости

Android помогает рекламе узнавать вас. Один инструмент можно отключить

Вашему телефону не нужно сообщать рекламным приложениям имя владельца. Для узнавания устройства существует рекламный идентификатор — случайная строка, которую приложения могут использовать для рекламы и аналитики. Эдакий цифровой бейджик: фамилии нет, зато вас узнают.

В документации Google объясняется, что пользователь может сбросить или удалить этот идентификатор.

Во втором случае приложения, обращающиеся к соответствующему интерфейсу, получат строку из нулей.

Чтобы воспользоваться ей, откройте настройки Android, найдите раздел «Реклама» и выберите «Удалить рекламный идентификатор». В зависимости от производителя путь может отличаться; в инструкции Google указан маршрут через раздел «Конфиденциальность».

Сброс и удаление — разные действия. Сброс выдаёт новый идентификатор, удаление убирает доступ к нему.

Правда, реклама продолжит появляться, а удаление рекламного ID не отменяет остальные способы сбора данных. Google отдельно предупреждает: у приложений могут быть собственные настройки и другие идентификаторы.

Убрать один инструмент отслеживания можно. Устроить рекламной индустрии полную амнезию одним нажатием — пока нет.

RSS: Новости на портале Anti-Malware.ru