


На Standoff 17 впервые полностью обесточили виртуальное государство

На Standoff 17 впервые полностью обесточили виртуальное государство

На Standoff 17 впервые полностью обесточили виртуальное государство

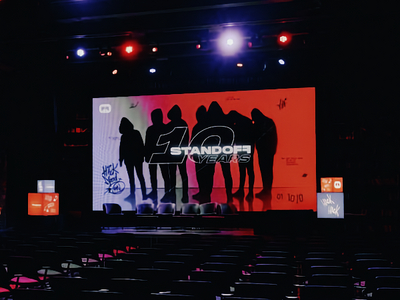
На кибербитве Standoff 17 произошло то, чего за десять лет существования соревнований еще не было. Сразу две команды атакующих смогли полностью отключить энергосистему виртуального Государства F, погрузив цифровую страну во тьму. Соревнования прошли с 16 по 19 июня в московском Кибердоме и собрали 23 команды белых хакеров из России, Казахстана, Монголии, Вьетнама, Индонезии и Нидерландов.

За несколько дней участники реализовали 245 критических событий на киберполигоне, который имитировал инфраструктуру сразу семи отраслей экономики.

Главной сенсацией стала атака команды Dataeli&only_f4st. Хакеры за 20 шагов вывели из строя все электроподстанции виртуального государства. Позже тот же сценарий смогла повторить команда cR4.sh. Для Standoff это исторический результат — раньше подобный масштабный блэкаут никому не удавался.

Самой атакуемой отраслью оказался телеком. Здесь зафиксировали 74 критических события, включая все девять уникальных сценариев атак. А вот ритейл, наоборот, интересовал атакующих заметно меньше — всего семь успешных инцидентов.

Победителем Standoff 17 стала российская команда DreamTeam. В первую пятерку также вошли cR4.sh, FR13NDS & RHACKERS, Cyb7rC0d3# и Dataeli&only_f4st. Общий призовой фонд соревнований составил 50 тысяч долларов.

На стороне защитников выступали девять команд. За время кибербитвы они выявили 551 инцидент, причем 54 из них были обнаружены непосредственно в процессе отражения атак. Лучший результат по количеству обнаруженных инцидентов показала команда ReKad Team, защищавшая железнодорожную инфраструктуру.

Одной из главных новинок Standoff 17 стала цифровая копия инфраструктуры сети «Вкусно — и точка». Атакующим предложили реализовать девять критических сценариев — от создания фальшивых заказов до захвата административных учетных записей. Однако здесь хакеры остались ни с чем: ни одну из поставленных целей выполнить не удалось.

Еще одной важной темой мероприятия стали открытые кибериспытания. Т-Банк объявил о запуске программы, в рамках которой исследователям безопасности предложат до 12 млн рублей за реализацию одного недопустимого события в корпоративной инфраструктуре.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru