


Бесплатный Wi-Fi в мышеловке: мошенники расклеили опасные QR-коды в парках

Бесплатный Wi-Fi в мышеловке: мошенники расклеили опасные QR-коды в парках

Бесплатный Wi-Fi в мышеловке: мошенники расклеили опасные QR-коды в парках

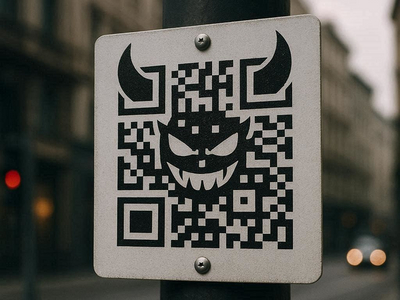
Лето принесло не только сезон прогулок и отдыха на свежем воздухе, но и новую схему мошенничества. Аферисты начали расклеивать в парках, скверах и возле летних веранд поддельные QR-коды, обещающие бесплатный Wi-Fi.

О новой уловке предупредили специалисты платформы «Мошеловка» Народного фронта.

Человек замечает на скамейке, урне, столике кафе или информационном стенде наклейку с QR-кодом и предложением быстро подключиться к бесплатному интернету. На первый взгляд всё выглядит как обычный городской сервис. Но после сканирования начинается совсем другая история.

Вместо страницы подключения к Wi-Fi пользователь попадает на фишинговый сайт. Дальше злоумышленники могут действовать по-разному: предложить ввести данные банковской карты для подтверждения личности, аутентифицироваться через аккаунт или загрузить на устройство вредоносный файл.

По словам экспертов, рост подобных схем напрямую связан с началом теплого сезона. Парки, набережные и летние веранды становятся местами массового скопления людей, а значит, идеальной площадкой для охоты на доверчивых пользователей.

В «Мошеловке» рекомендуют с осторожностью относиться к любым QR-кодам, найденным на улице, особенно если наклейка выглядит кустарно или наклеена поверх официальной информации.

Даже если код уже отсканирован, специалисты советуют внимательно проверять адрес сайта, на который происходит переход. Если домен выглядит подозрительно или требует ввести личные данные без понятной причины, лучше сразу закрыть страницу.

Для подключения к городским сетям Wi-Fi, покупки билетов или получения муниципальных услуг эксперты рекомендуют использовать только официальные приложения и проверенные сайты.

Иначе попытка сэкономить мобильный трафик может закончиться куда более серьезными потерями — от доступа к банковскому счету до полного заражения устройства.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru