


Т-Банк выпустил новое приложение для iPhone. Скачивать лучше не откладывать

Т-Банк выпустил новое приложение для iPhone. Скачивать лучше не откладывать

Т-Банк выпустил новое приложение для iPhone. Скачивать лучше не откладывать

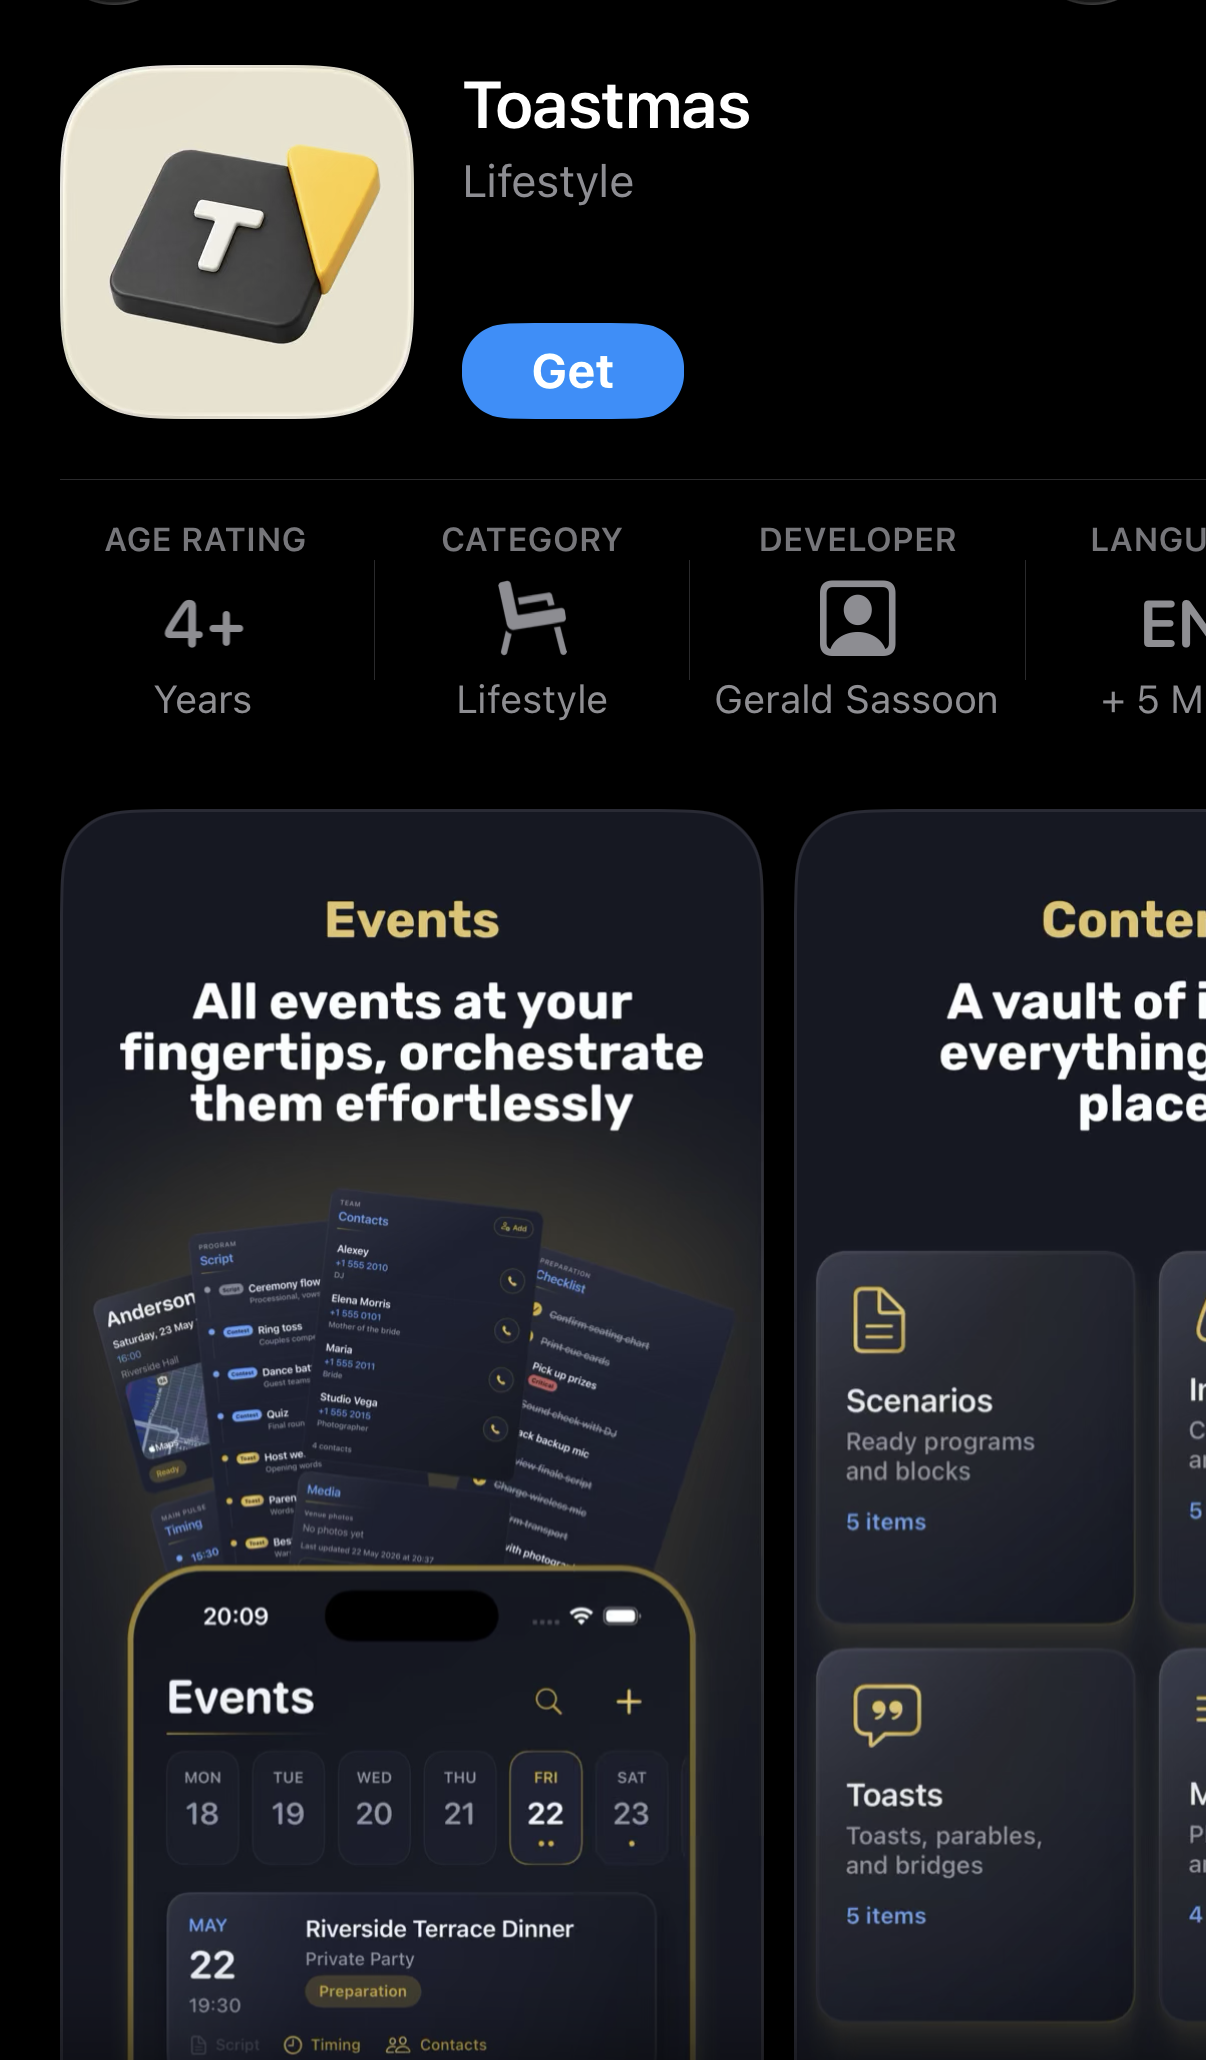
Пользователям Т-Банка на iPhone снова стоит поторопиться. В App Store появилось обновлённое официальное приложение банка под названием Toastmas, которое после установки и аутентификации переименовывается в привычное лаконичное «Т».

Главная причина для обновления — совместимость с новой бета-версией iOS 27. В банке сообщили, что именно это стало ключевым исправлением в свежем релизе.

В службе поддержки также рекомендуют устанавливать новые версии приложений по мере их появления. По словам представителей банка, актуальные сборки обеспечивают более высокий уровень безопасности и надежности по сравнению со старыми версиями.


Появление новых приложений вместо привычного «Т-Банка» уже давно стало своеобразной традицией для владельцев iPhone. Из-за ограничений в App Store банк периодически публикует обновленные версии под новыми названиями, а пользователям приходится следить за их появлением и успевать установить их до возможного удаления из магазина.

На этот раз роль «спасательного круга» для клиентов выполняет приложение Toastmas.

Поэтому если на вашем iPhone до сих пор стоит старая версия банковского приложения или вы давно ждали возможность установить официальный клиент Т-Банка, откладывать не стоит. Практика показывает, что такие приложения могут исчезать из App Store так же неожиданно, как и появляются.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru