


В WhatsApp рассылают VBS-файлы для удаленного доступа к ПК жертвы

В WhatsApp рассылают VBS-файлы для удаленного доступа к ПК жертвы

В WhatsApp рассылают VBS-файлы для удаленного доступа к ПК жертвы

Киберпреступники развернули новую международную кампанию через WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), используя взломанные аккаунты пользователей для распространения вредоносных файлов. Под удар попали пользователи в Бразилии, Индии, Мексике, Великобритании, Испании, России и ряде других стран.

Об атаке сообщили специалисты «Лаборатории Касперского». Жертва получает сообщение от знакомого контакта в WhatsApp.

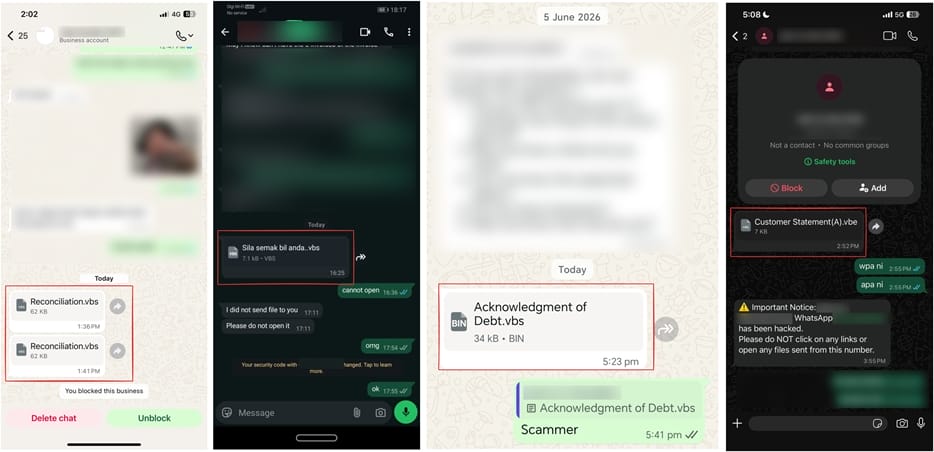
Внутри лежит файл с названием вроде финансового отчёта, счёта, платёжного документа или уведомления по аккаунту. Названия адаптированы под разные языки и регионы, что говорит о глобальном масштабе кампании.

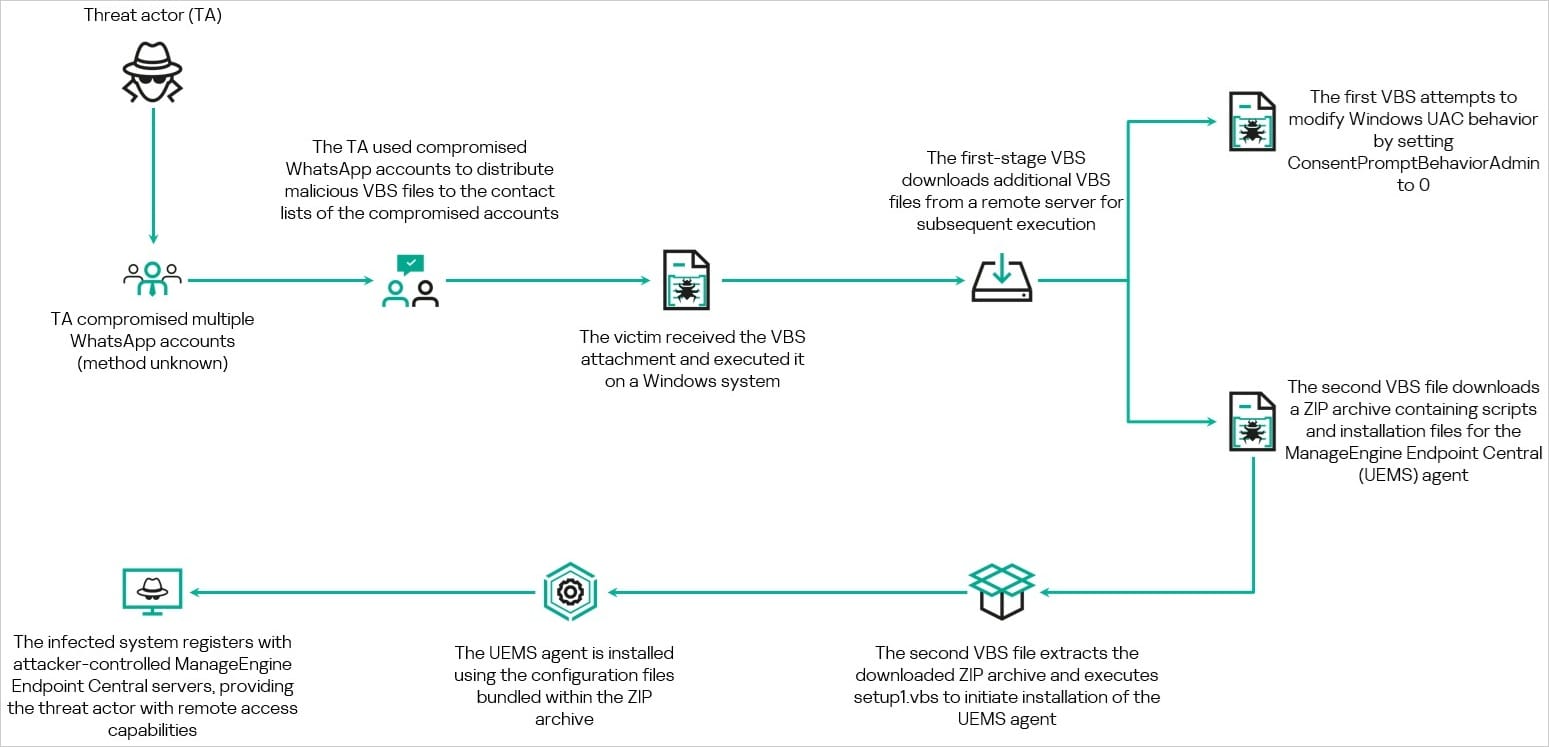
Но вместо документа пользователя ждёт вредоносный VBS-файл. Как выяснили исследователи, злоумышленники получают доступ к учётным записям WhatsApp и рассылают заражённые вложения по списку контактов. Каким именно способом компрометируются аккаунты, пока неизвестно.


После запуска файла на компьютере под управлением Windows начинается цепочка заражения. Скрипт скачивает дополнительные компоненты, отключает часть защитных механизмов системы и загружает архив с программой ManageEngine Endpoint Central.

Сама по себе ManageEngine Endpoint Central является легитимным корпоративным инструментом удалённого администрирования, который используют ИТ-специалисты для управления рабочими станциями. Однако в данном случае программа устанавливается скрытно и подключается к серверам злоумышленников.

В результате атакующие получают удалённый доступ к компьютеру жертвы практически на правах администратора.


Отдельную опасность представляет версия WhatsApp Desktop. Если в WhatsApp Web вредоносный файл сначала необходимо скачать, то в настольном клиенте Windows такой VBS-файл может запускаться напрямую через Windows Script Host.

Исследователи пока не связывают атаку с конкретной группировкой. Однако в инфраструктуре кампании были обнаружены следы использования китайского языка и пересечения с активностью известных зловредов ValleyRAT и Gh0st RAT.

Эксперты советуют не доверять вложениям даже от знакомых контактов. Если кто-то неожиданно прислал файл с финансовым отчётом или счётом, лучше уточнить его происхождение через звонок или другое средство связи. А любые загруженные файлы перед открытием стоит проверять антивирусом.

Подпишитесь на новости

Минцифры начнёт выдавать сертификаты подписи кода в 2027 году

Российским разработчикам готовят государственные сертификаты подписи программного кода. Минцифры планирует начать их выдачу в 2027 году, а корпоративные сертификаты безопасности — в 2028-м. Такая подпись поможет определить издателя программы и проверить, менялся ли код после выпуска.

О планах министерство сообщило «Ведомостям». Проект постановления предлагает наделить Минцифры полномочиями Национального удостоверяющего центра.

Ведомство будет определять требования к сертификатам, выдавать и отзывать их, устанавливать сроки действия и вести реестр.

Для пользователя это имеет смысл по той причине, что операционная система сможет распознать издателя установочного файла и предупредить о неизвестном разработчике.

Но подпись не превращает программу в гарантированно безопасную; она подтверждает происхождение и целостность, а не отсутствие уязвимостей.

Есть ещё вопрос денег. Закон допускает плату за сертификаты, но не обязывает её вводить. Решение о платности и тарифы пока не определены.

Потребуется и техническое признание сертификатов операционными системами, браузерами и магазинами приложений. За рубежом российский закон автоматически доверия не добавит: решение остаётся за владельцами платформ. Разработчикам, работающим на нескольких рынках, может понадобиться несколько подписей.

RSS: Новости на портале Anti-Malware.ru