


Low-Code в ИБ: как собирать процессы без разработки с нуля

Low-Code в ИБ: как собирать процессы без разработки с нуля

Low-Code в ИБ: как собирать процессы без разработки с нуля

Рынок информационной безопасности всё чаще требует не масштабных платформ на вырост, а быстрых и понятных решений для конкретных задач — обработки инцидентов, управления уязвимостями, интеграции средств защиты и автоматизации рутинных операций.

На этом фоне всё больше внимания привлекают платформы класса Low-Code / No-Code, позволяющие создавать рабочие процессы без полноценной разработки.

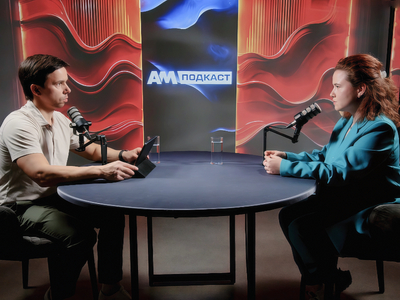
Один из таких примеров — платформа Security Vision, о которой рассказала руководитель отдела разработки продуктов компании Ева Беляева в эфире AM Talk.

По сути, Low-Code / No-Code позволяет собирать процессы из готовых блоков и логических схем вместо написания тысяч строк кода. Если специалист понимает, как выполняется задача вручную, он может перенести её логику в визуальный конструктор и автоматизировать процесс.

При этом разработчики никуда не исчезают. Для сложных интеграций и взаимодействия с конечными системами по-прежнему могут использоваться скрипты и программный код. Но значительная часть бизнес-логики переносится в визуальную среду, что заметно ускоряет внедрение новых решений.

В Security Vision такой подход используется сразу в двух направлениях. Первое — создание готовых ИБ-продуктов, включая решения для управления активами, уязвимостями и инцидентами. Второе — предоставление самой платформы заказчикам и партнёрам для самостоятельной разработки собственных решений.

Одним из главных преимуществ считается сокращение времени вывода продуктов на рынок. Вместо формирования полноценной команды разработчиков компания может обучить работе с платформой инженеров и аналитиков, а затем быстро запускать новые процессы и сервисы.

Есть и реальные кейсы. В одном из проектов заказчик отказался от коробочного решения и построил собственную систему на базе платформы Security Vision. Для этого потребовалась команда фактически из полутора специалистов — инженера и аналитика. На создание рабочего продукта ушло около шести месяцев.

Порог входа в платформу называют относительно невысоким. Быстрее всего её осваивают специалисты по информационной безопасности и разработчики. Базовое обучение занимает от двух недель до месяца, а программа стажировки для студентов рассчитана на три месяца.

В самой Security Vision считают, что будущее таких платформ — не просто в автоматизации отдельных задач, а в формировании целых экосистем решений. Чем больше процессов удаётся перевести из ручного режима в конструктор, тем быстрее бизнес получает результат и тем меньше зависит от длительных циклов классической разработки.

Подробнее читайте в нашей большой статье.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru