


WhatsApp возвращает анимации сообщений на iPhone

WhatsApp возвращает анимации сообщений на iPhone

WhatsApp возвращает анимации сообщений на iPhone

Разработчики WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) решили вернуть функцию, которую сами же когда-то убрали. В тестовой версии мессенджера для iOS снова появились анимации сообщений, но теперь пользователям дадут возможность самостоятельно отключить их одним переключателем.

Как сообщает WABetaInfo, нововведение обнаружили в бета-версии WhatsApp для iPhone 26.24.10.70, доступной через TestFlight.

Ранее разработчики полностью отказались от анимации появления сообщений на iOS: новые сообщения просто возникали в чате без каких-либо визуальных эффектов. Теперь компания решила дать этой функции второй шанс.

Причем речь идет не о возвращении старой анимации. WhatsApp подготовил новый эффект: сообщение не просто появляется в окне переписки, а плавно выплывает и слегка увеличивается в размере, пока занимает свое место в чате.

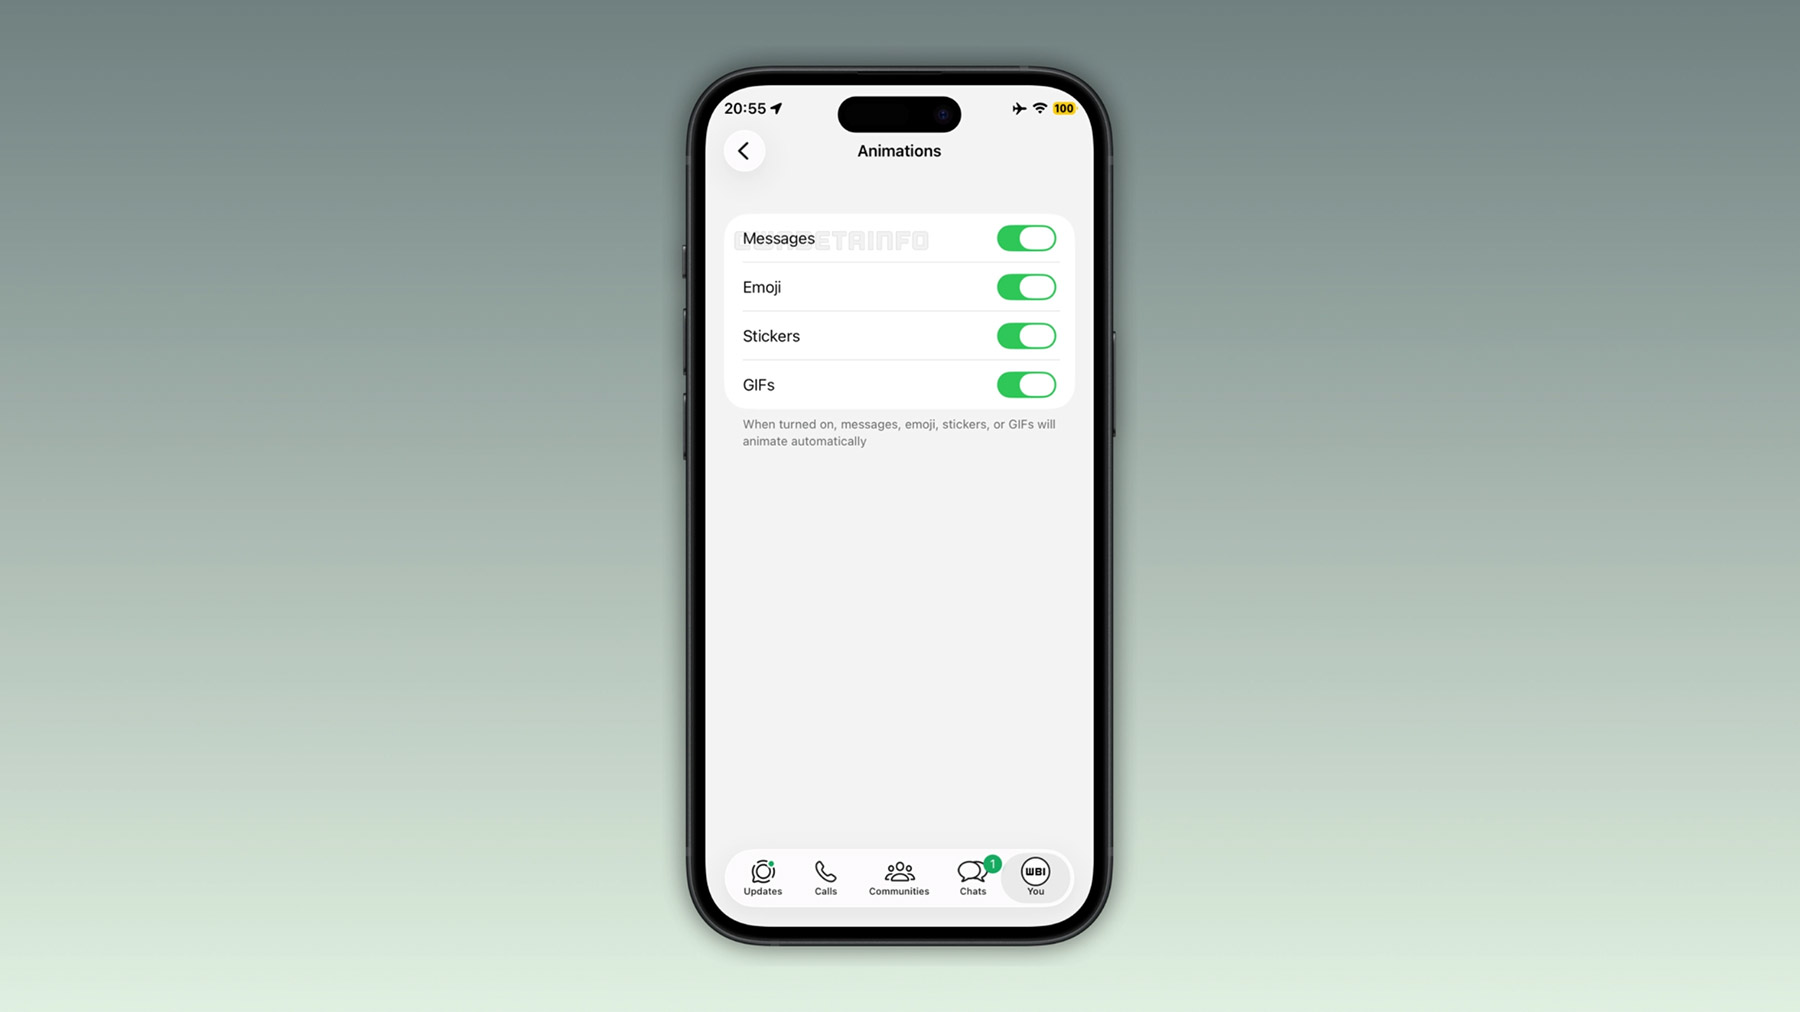
Вместе с этим разработчики добавили отдельную настройку для управления анимациями. В разделе «Настройки → Чаты → Анимации» появился новый переключатель «Сообщения». Он работает рядом с уже существующими настройками для эмодзи, стикеров и GIF-анимаций.


Таким образом, пользователи смогут сами решать, нужны ли им дополнительные визуальные эффекты или нет. Для тех, кого раздражают лишние движения интерфейса, это может оказаться даже важнее самой новой анимации.

Пока функция доступна лишь ограниченному числу участников программы тестирования. Как обычно бывает с экспериментальными возможностями WhatsApp, до массового релиза могут пройти недели или даже месяцы.

Впрочем, есть один любопытный момент. Аналогичная настройка недавно появилась и в бета-версии WhatsApp для Android. А когда Meta начинает одновременно тестировать функцию сразу на двух основных платформах, это обычно означает, что официальный запуск уже не за горами.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru