


reCAPTCHA по-новому: Google тестирует проверку человека через веб-камеру

reCAPTCHA по-новому: Google тестирует проверку человека через веб-камеру

reCAPTCHA по-новому: Google тестирует проверку человека через веб-камеру

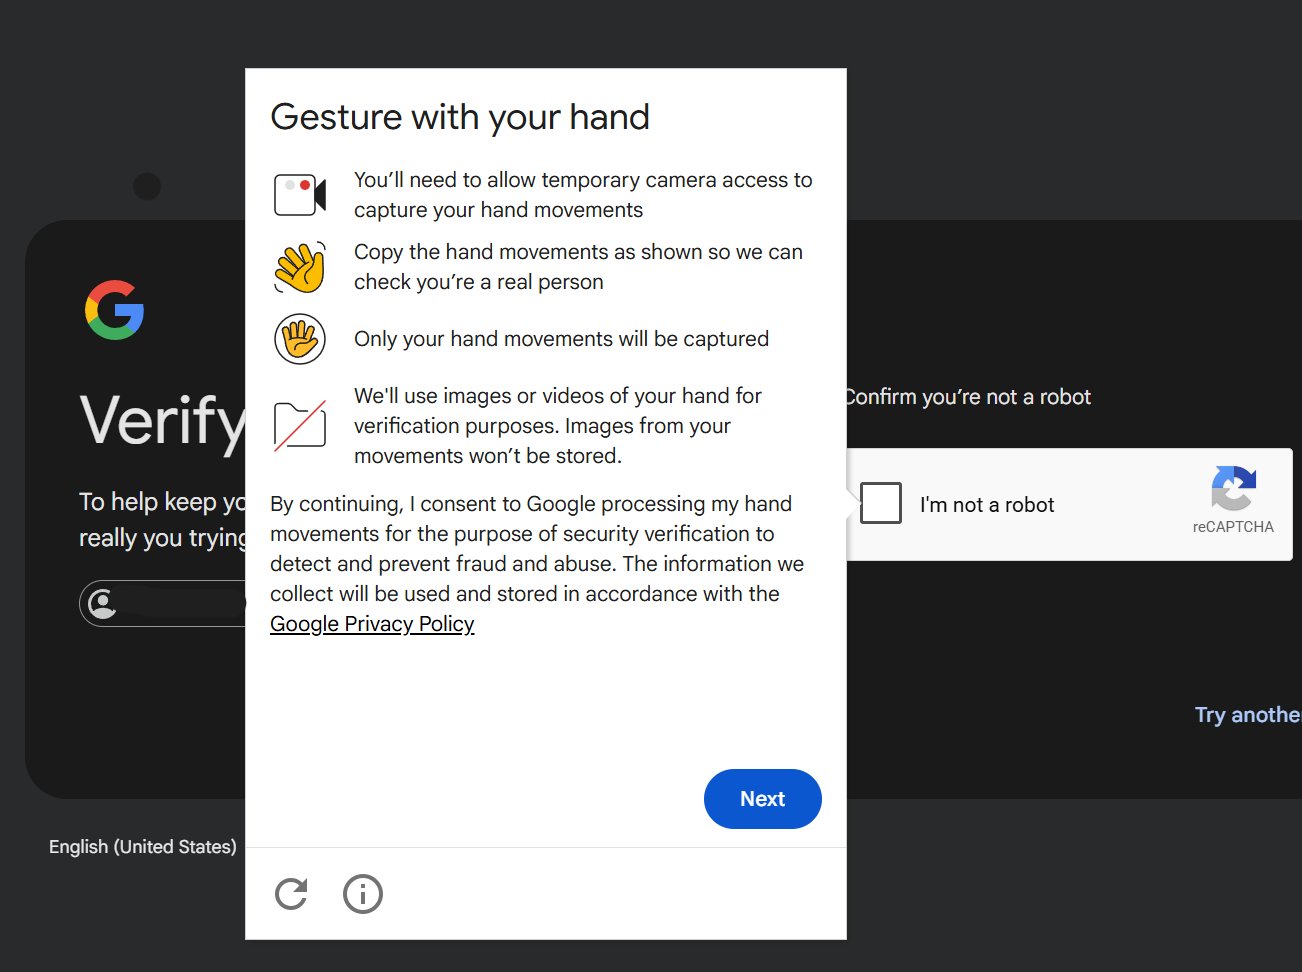
Эпоха бесконечных картинок с автобусами, светофорами и пожарными машинами постепенно подходит к концу. Google начала тестировать новую систему проверки пользователей в reCAPTCHA, которая предлагает с помощью камеры и жестов рукой доказать, что вы человек.

Суть проста: некоторым пользователям предлагается предоставить доступ к камере, после чего система просит выполнить несколько простых движений рукой. Алгоритм анализирует положение суставов и движения кисти, чтобы убедиться, что перед ним живой человек, а не бот.

В Google объясняют, что технология нужна для борьбы с современными ИИ-ботами, которые всё лучше справляются с традиционными CAPTCHA и автоматизируют регистрацию аккаунтов, подбор учётных данных и другие мошеннические операции.

По данным корпорации, система извлекает из короткого видеоролика 21 контрольную точку руки и использует их для проверки. В Google подчёркивают, что аудио не записывается, видео не привязывается к личности пользователя, а сами записи удаляются после завершения проверки.

Однако новинка уже вызвала споры. Критики отмечают, что обычная проверка «Я не робот» постепенно превращается в биометрическую процедуру. Пользователи задаются вопросом: действительно ли для входа на сайт теперь нужно показывать руку в веб-камеру?


Некоторые исследователи также сомневаются в эффективности механизма. В соцсетях уже появились заявления о том, что подобную защиту якобы удалось обойти с помощью виртуальной камеры и ИИ-анимации.

Ситуация выглядит особенно интересно на фоне общего тренда на возрастную верификацию и биометрические проверки в интернете. Всё больше сервисов пытаются отличить живого человека от алгоритма, а методы становятся всё более необычными.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru