


Голосовые в WhatsApp для Android можно будет отправлять с домашнего экрана

Голосовые в WhatsApp для Android можно будет отправлять с домашнего экрана

Голосовые в WhatsApp для Android можно будет отправлять с домашнего экрана

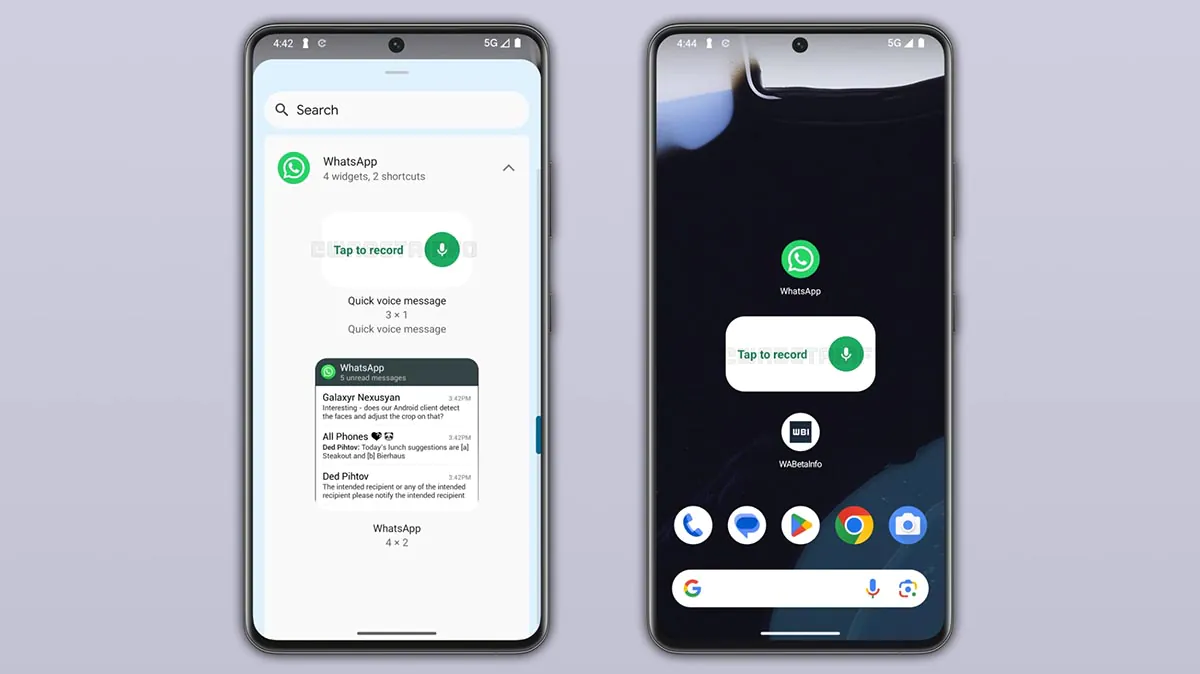
Разработчики WhatsApp (принадлежит признанной экстремистской организацией корпорации Meta, запрещенной в России) решили сэкономить пользователям ещё несколько лишних нажатий. В тестовой версии мессенджера для Android обнаружили новый виджет, который позволит записывать и отправлять голосовые сообщения прямо с домашнего экрана смартфона.

О находке сообщил ресурс WABetaInfo, изучивший бета-версию WhatsApp для Android 2.26.24.2. Пока функция находится в разработке и даже тестерам ещё недоступна, но направление вполне понятно.

Судя по опубликованным данным, виджет получит компактный размер 3×1 и будет выглядеть максимально просто: надпись «Tap to record» и кнопка с микрофоном.


После завершения записи WhatsApp предложит выбрать получателя. Причём речь идёт не только об одном контакте или чате. Сообщается, что голосовое сообщение можно будет отправить сразу нескольким людям одновременно.

Сейчас для такого сценария приходится сначала записывать голосовое сообщение, затем пересылать его нужным контактам по очереди. Новый виджет убирает лишние действия и превращает процесс практически в аналог голосовой рассылки.

Пока новинка спрятана в тестовых сборках и официально не анонсирована. Но обычно такие находки появляются за несколько недель или месяцев до выхода функции в публичную бета-версию, а затем и в стабильный релиз.

Если идея доберётся до финального релиза без изменений, любители голосовых сообщений получат ещё один повод реже печатать текст и чаще разговаривать со смартфоном.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru